
ユーザと利用サイトのセキュリティを確保できるシングルサインオンサービスOneID
【抄訳】

あちこちでいろんなユーザ名やパスワードなどを使っていると、オンラインのアイデンティティが多重化して、本人の頭の中も混乱してくる。脳の負担を軽くするためにできるだけシンプルでおぼえやすいパスワードを使う人もいれば、ヒントや過去の覚え書きなどに頼ってなんとか、特定のサイトのID/PWのペアを思い出そうと努力する人もいる。でもそんなやり方は当然ながら、セキュリティのためにはよろしくない。
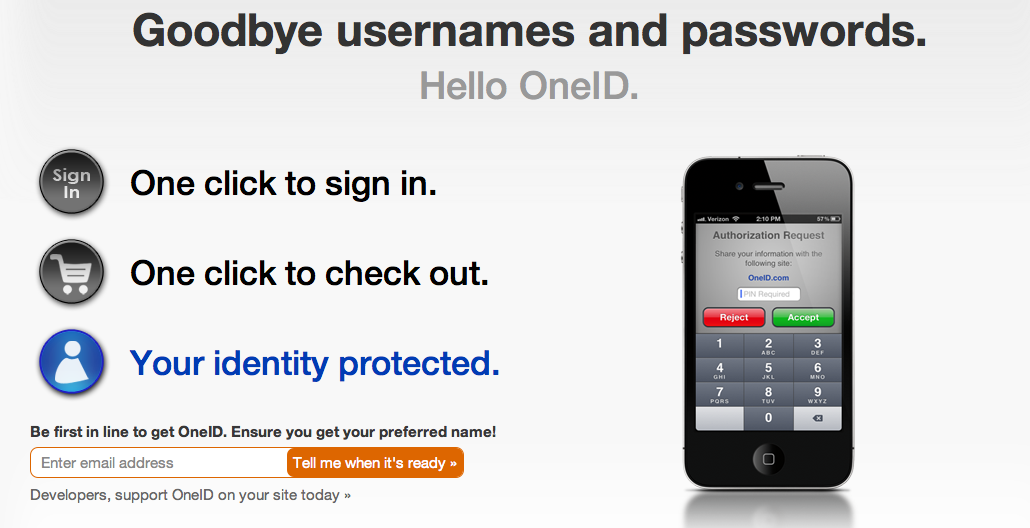
そこで、OneIDの登場だ。このサンホセのスタートアップが今日ベータで立ち上げるサービスは、複数のユーザ名やパスワードを不要にしてくれる。OneIDを利用すると、単一のアイデンティティ(ID/PWペア)で、複数のWebサイトにセキュアにログインでき、支払いなどもできる。
このいわゆる、「シングルサインオン(single sign-on)」という聖杯の探求に、これまで多くの人や企業や団体などが挑戦したが、みな挫折した。なぜなら、そういうサービスに自分の秘密の個人情報を進んで渡したがるような人が、いなかったからだ。しかし、OneIDはオンラインビジネスの視点から、ユーザの認証とネット上の支払いにつきまとうあつれきと不正行為と費用を、シングルログインにより軽減しようとする。とくに重視するのが、サイトにおけるユーザのトランザクション時間を短くすることだ。デベロッパは、サイトのコードにほんの数行を加えるだけで、シングルサインオンを実現できる。デベロッパのかたは、ここを訪ねてみられよ。
OneIDが利用するのは、非対称暗号と呼ばれる技術だ。またモバイルのハードウェア/ソフトウェアの成熟と遍在化(ubiquity) 、および、サービスの分散的なアーキテクチャにより、ユーザ企業の脆弱性を減らす。OneIDは、複数のパーソナルデバイスのセキュリティキーをマージして暗号化し、自社のデータセンターに保存する。
【中略】
OneIDは、オンラインビジネスの側がそのサイトのコード中に採用することによって実現するシングルサインオン技術なので、同社は将来的に、できるかぎりすべてのWebサイトが同技術を採用することを期待している。
しかもOneIDはクラウドから提供される分散アーキテクチャのサービスなので、利用企業側は認証、支払いトランザクション、ユーザのパスワード紛失対策、クレジットカードの不正対策、クレジットカード情報の自社サーバへの保存等々、ユーザアイデンティティの管理をめぐる費用が激減する。これらの多くを、OneID側が担当するからだ。したがって、ユーザがサインインして買い物と支払いをしてログオフするまでの時間も、短縮される。
また一般ユーザ側は、自分のユーザ名/パスワードやクレジットカード情報をOneIDに送るのではなく、それらは自分のデバイス上にあるOneIDのソフトにより自機上に保存される。つまりそれらの情報は、外部に露出されない。さらにユーザは、高度なセキュリティと使いやすさとのあいだで、どのレベルのセキュリティを選ぶかを指定できる。
最後に、OneIDのユーザ企業/団体の一つである、2000あまりの非営利団体の支払いとマーケティングサービスを提供しているSalsa Labsの声を聞いてみよう:
“OneIDを評価してみたが、非営利団体や大小さまざまな活動は、このサービスを利用することによって支援者や寄付提供者、会員などをより安全に保護できる、と認められる。とくにOneIDは、オンラインのユーザにとって使いやすく、またWebサイトのオーナーには他に類のない高度なセキュリティを提供する。したがって、Salsa Networkが採用するにふさわしいサービスであると思われる。”
OneIDに関する詳細は、こちらで。
[原文へ]
[jpTechCrunch最新記事サムネイル集]
[米TechCrunch最新記事サムネイル集]
(翻訳:iwatani(a.k.a. hiwa))
近日開催のイベント

