
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
プライバシーに配慮したIDを生成するCloakedが30.4億円のシリーズA調達
オンラインアカウント作成時に、ユニークな電子メールアドレスと電話番号を生成できるようにする、ボストンのスタートアップCloaked(クロークド「覆い隠す」という意味)が、シリーズAラウンドで2500万ドル(約30億4000万円)を調達した。 Arjun(アージュン)とAbhijay Bhatnagar(アブジェイ・バトナガー)の兄弟が2020年に設立したCloakedは、プライバシーを気にする個人が、ユニークなIDを作成できるようにする。アプリやブラウザの拡張機能として提供されるこのサービスは、任意のオンラインサービスに対して、電子メ…続きを読む
DeFi史上最大のハッキング、Axie InfinityのRoninネットワークから約765億円相当のイーサとUSCコイン流出
2021年、a16zから30億ドル(約3688億円)の評価額で資金を調達したブロックチェーンゲーム大手のAxie Infinity(アクシー・インフィニティ)は、壊滅的な1週間を過ごしていた。米国時間3月29日朝まで、同社がそのことを知らなかっただけで。 人気のPlay to Earn(P2E、プレイトゥアーン=プレイして稼ぐ)タイトルの、イーサリアムのサイドチェーンであるRonin(ロニン、RON)が悪用され、17万3600イーサ、つまり約5億9700万ドル(約733億6000万円)相当と、2550万ドル(約31億3400円)相当の…続きを読む
ライナフのオートロックマンション向け「置き配」とヤマト運輸がAPI連携、配送スタッフのセキュアな入館・非対面受け取り実現
AIやIoTで不動産のデジタルリノベーションを実現するライナフは3月28日、オートロックマンション向け置き配対応化サービス「置き配 with Linough」について、ヤマト運輸による複数デジタルキーの一括管理システム「マルチデジタルキープラットフォーム」を連携開始させたと発表した。これにより、オートロックマンションでも配送スタッフはセキュアな入館が可能になり、玄関先といった場所への置き配を依頼できるようになる。 対象は、ヤマト運輸のEC専用配送商品「EAZY」を利用している配送。物件(開始時)は、エントランス用スマートロック「Nin…続きを読む
ハッカーLapsus$はOkta侵入前にSitelのパスワード一覧にアクセスしていた
TechCrunchが確認したまだ報じられていないコンピューター侵入の新たな詳細をつづっている文書によると、Lapsus$のハッカーは2022年1月に顧客サービス大手Sitel(サイテル)のネットワークに侵入し、その数日後に認証大手Okta(オクタ)の内部システムにアクセスするのに漏洩した認証情報を使用した。 ハッカー集団Lapsus$が約2カ月前にOktaの内部アプリとシステムにアクセスしていたことを明らかにするスクリーンショットを公開し、顧客は3月22日にOktaの1月のセキュリティ侵害を知った。Oktaはブログ投稿で侵害を認め、…続きを読む
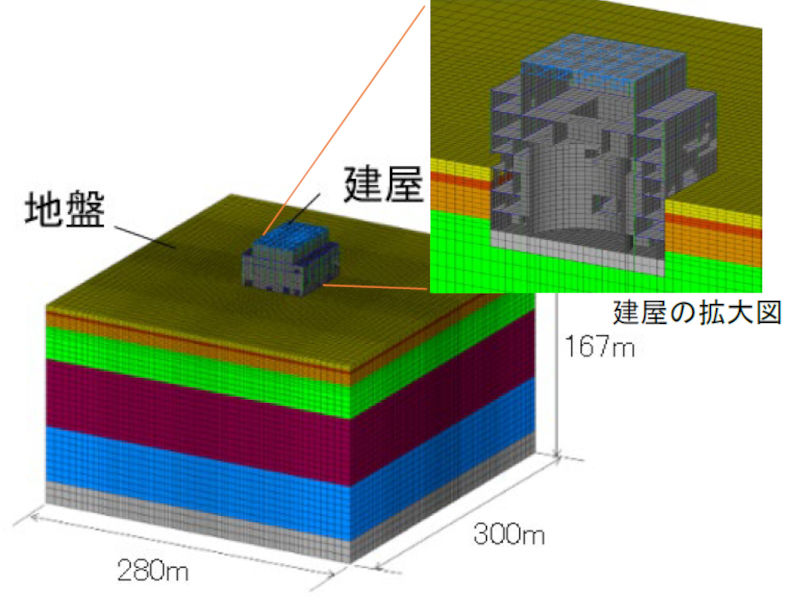
日本原子力研究開発機構、原子力施設の耐震安全性を詳細な3Dモデルで解析する手法を標準化して公開
日本原子力研究開発機構は、原子力施設を3次元モデル化し、地震の揺れに対する影響を詳細に解析する手法を整備。実測データとの比較によりモデル化方法の妥当性を確認し、耐震解析手法の精度向上を実現した。さらに、この手法を標準的な解析要領にまとめ、外部専門家の確認を経て公開したと3月25日に発表した。 原子力施設の3次元モデルを用いた耐震解析には、国際原子力機関(IAEA)が、柏崎刈羽原子力発電所7号機原子炉建屋を対象に2007年の新潟中越地震の実測データを用いて実施した国際ベンチマーク解析「KARISMAベンチマーク解析」があるが、解析者によ…続きを読む
米政府がロシアのカスペルスキーを「国家安全保障上の脅威」と認定、チャイナ・モバイルやチャイナ・テレコムも追加
Sergei Karpukhin / reuters 米連邦通信委員会(FCC)は25日、ロシアの情報セキュリティ企業Kaspersky Lab(カスペルスキー)を「国家安全保障上の脅威」に認定したことを発表しました。FCCによってロシア企業が「米国の国家安全保障に受け入れがたいリスクをもたらす」リストに加えられたのは、これが初めてのことです。 カスペルスキーは、China Mobile(中国移動通信)やChina Telecom(中国電信)とともに、25日付けでリストに追加されています。このほか、中国ZTEやHuaweiもリストに含…続きを読む
米国がサウジの石油施設と米国の原子力発電所をハックしたロシアのスパイ4人を起訴
米司法省は、同国の原子力発電事業者やサウジアラビアの石油化学施設といった重要なインフラを標的とした数年にわたるハッキング活動で、ロシア政府職員4人を起訴したと発表した。 2021年6月の最初の起訴状は、ロシア国防省のプログラマーであるEvgeny Viktorovich Gladkikh(エフゲニー・ビクトロビッチ・グラッドキク、36歳)と2人の共謀者を、全世界のエネルギー施設で産業制御システムのハッキングを計画したとして起訴している。グラッドキクは2017年にサウジアラビアの石油化学プラントを標的とした悪名高いマルウェア「Trito…続きを読む
EUと米国、無効にされたプライバシーシールドに代わるデータ移転協定に基本合意
欧州連合(EU)は、大西洋を横断するデータの移転に関する協定の復活について、米国と基本合意に達したと発表した。2020年7月にEU・米国間の「プライバシーシールド」を無効とする画期的な判決が出た後、クラウドサービスを悩ませた何カ月にも及ぶ法的不確実性に終止符を打つ可能性を示している。 欧州委員会のUrsula von der Leyen(ウルズラ・フォン・デア・ライエン)委員長は現地時間3月25日、Joe Biden(ジョー・バイデン)米国大統領との共同記者会見で「我々は大西洋を越えるデータの移転に関する新たな枠組みについて、基本的合…続きを読む
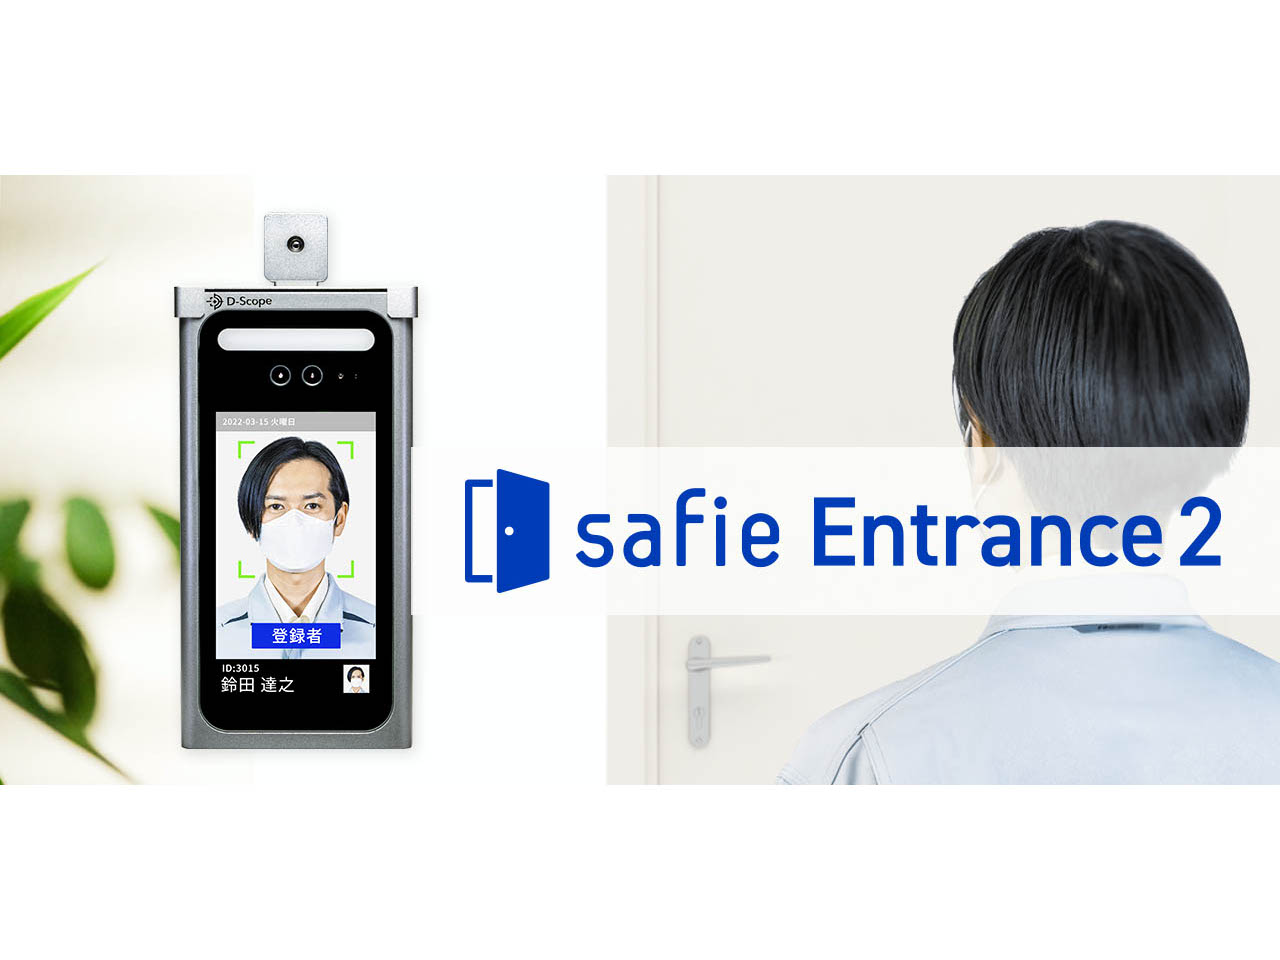
温度測定結果の表示可能、顔認証で入退室できるクラウド型サービス「Safie Entrance2」を提供開始
クラウド録画サービスを展開するセーフィーは3月22日、クラウドで情報を集約管理する顔認証入退室サービス「Safie Entrance2」(セーフィー エントランス ツー)の提供を開始したと発表した。非接触で体温を測定できる機能や、「なりすまし」を防止するセキュリティー機能も充実している。 コロナ禍を境にシェアスペースやコワーキングスペースの利用が増え、同時にオフィスや施設の運営を省人化する動きが進むなか、入退室管理サービスが注目されている。セーフィーは、そうしたスペースでの「安心できる空間づくり」を目指してこのサービスの提供を始めた。…続きを読む
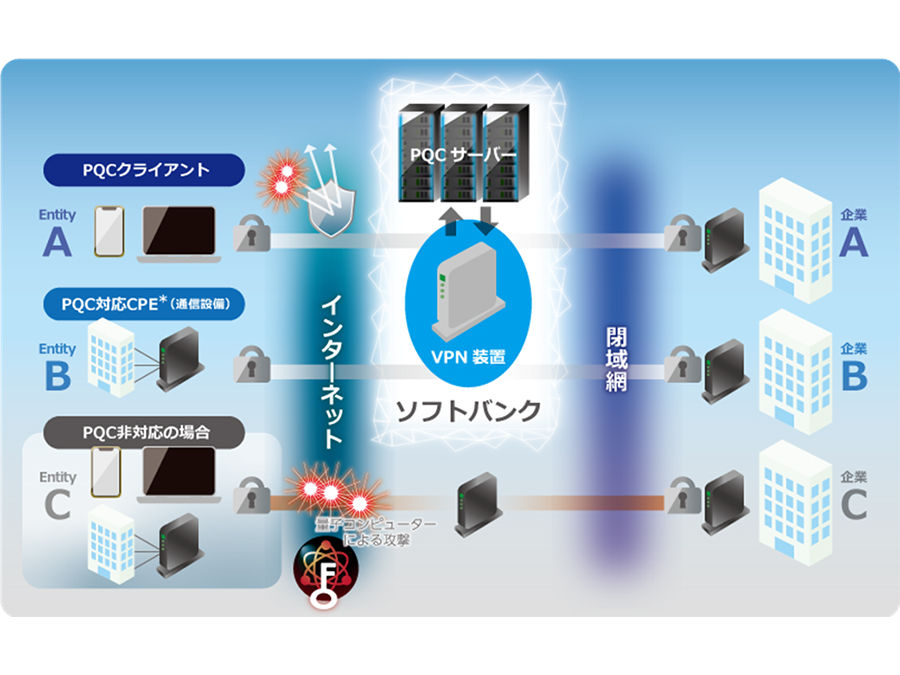
量子コンピューターで解読不可能な耐量子計算機暗号の早期実用化に向け、ソフトバンクとSandbox AQが提携
ソフトバンクは3月23日、量子コンピューターでも解読されない暗号方式「耐量子計算機暗号」(PQC)の実用化に向けて、量子テクノロジーとAIを活用したSaaSソリューション企業Sandbox AQと日本での共同実証実験に関するパートナーシップ契約を結んだ。これによりソフトバンクは、米国立標準技術研究所(NIST)が進める「耐量子計算機暗号標準化プロジェクト」で最終候補と代替候補に選ばれたPQCアルゴリズムを使った検証を行い、標準化を見据えたPQCの早期の実用化を可能にするという。 今日のインターネットでは、クレジットカード情報や個人情報…続きを読む
英国警察が「Lapsus$」のハッキングに関連して16歳から21歳までの容疑者7名を逮捕
英国警察は、Samsung(サムスン)、NVIDIA(エヌビディア)、Microsoft(マイクロソフト)、Okta(オクタ)などのテック大手各社をここ数週間で標的にしたハッカー集団「Lapsus$」との関連が疑われる7名の容疑者を逮捕した。 TechCrunchに寄せられた声明の中で、ロンドン市警のMichael O’Sullivan(マイケル・オサリバン)警部は次のように述べた。「ロンドン市警は、ハッカー集団のメンバーについて、パートナー組織と連携して捜査を進めてきました。この捜査に関連して、16歳から21歳までの7人が逮捕され、…続きを読む
クラウド受付のRECEPTIONISTがスマートロックのRemoteLOCKと連携、受付から入館・入室まで非対面化しセキュリティも向上
クラウド受付システム「RECEPTIONIST」を提供するRECEPTIONISTは3月23日、構造計画研究所が提供するクラウド管理機能を備えた入退室管理システムの「RemoteLOCK」(リモートロック)と連携を開始したことを発表した。今回の連携によって、来訪者の受付から入館・入室までの非対面化を実現し、受付運営の効率化とセキュリティ向上が促進される。 RECEPTIONISTは、オフィスなどの入口の受付端末(iPad)で来訪者がチェックインを行なうと、社内担当者にメールやビジネスチャットなどで自動通知されるクラウド受付システム。来…続きを読む
マイクロソフトにハッカーが不正侵入、BingとCortanaのソースコードを公開
Microsoft(マイクロソフト)は、ハッキンググループLapsus$による不正侵入を明らかにした。 Lapsus$がBing、Bing Maps、Cortanaのソースコードの一部を含むtorrent(トレント)ファイルを投稿した数時間後、Microsoftは米国時間3月22日のブログ投稿で、従業員1人のアカウントがハッキンググループによって侵害され、攻撃者がMicrosoftのシステムに「限定アクセス」して同社のソースコードを盗んだことを発表した。 Microsoftによると、顧客のコードやデータは漏洩していない。 「当社のサイ…続きを読む
セキュリティの不備で、インドのセキュリティ専門組織の人事ファイルと医療記録が流出
インドの中央産業安全部隊(Central Industrial Security Force、CISF)の内部文書と職員の健康記録および個人ファイルが、データに対するセキュリティの過失によりオンラインで漏洩した。 インドのあるセキュリティ研究者が、同国政府からの報復を恐れて匿名で語ったところによると、CISFのネットワークに接続されているセキュリティ装置が生成するネットワークログを収めたデータベースが見つかった。しかしそのデータベースはパスワードで保護されていないため、インターネット上の誰でも自分のウェブブラウザからログにアクセスでき…続きを読む
米CISAとFBIが米国の衛星ネットワークへの脅威を警告、Viasatへのサイバー攻撃を受け
ウクライナでの戦争に端を発した欧州の衛星ネットワークへの最近の攻撃が、やがて米国にも波及する恐れがあるとして、米政府は衛星通信ネットワークへの「脅威の可能性」について警告した。 今週発表されたCISA(米サイバーセキュリティ・インフラセキュリティ庁)とFBI(米連邦捜査局)の共同勧告は、衛星通信(SATCOM)ネットワークプロバイダーや衛星ネットワークに依存する主要なインフラ組織に対し、サイバー攻撃の可能性の高まりに備えサイバーセキュリティを強化するよう促すとともに、侵入が成功してしまえば顧客環境にリスクをもたらすと警告した。 この勧…続きを読む
グーグル、ランサムウェア犯罪集団に初期アクセス手段を提供するブローカーとして働く組織を発見
Google(グーグル)の脅威分析グループは、ランサムウェア「Conti(コンチ)」を使う犯罪集団などロシアのハッカーの仲介役として働く、金銭的動機を持った脅威アクターの存在を確認したと発表した。 Googleが「EXOTIC LILY(エキゾチック・リリー)」と呼ぶこのグループは、初期アクセス手段のブローカーとして、脆弱な組織を見つけ、そのネットワークへのアクセス情報を、最高額の入札者に販売する。Contiのようなランサムウェア犯罪集団は、被害者となるネットワークへの初期アクセスをこのグループに委託することで、攻撃の実行段階に集中す…続きを読む
セキュリティライブラリーwolfSSLが耐量子計算機暗号(PQC)に対応、組み込み機器で通信が可能に
米国ワシントン州を拠点に組み込みシステム向けに軽量なセキュリティライブラリーを提供するwolfSSLは3月16日、主力製品の組み込みシステム向けセキュリティライブラリー「wolfSSL」が耐量子計算機暗号(PQC。耐量子暗号、ポスト量子暗号とも。Post-quantum cryptography)に対応したことを発表した。これにより、wolfSSLライブラリーを組み込んだ製品は、インターネットセキュリティーの標準プロトコル「TLS」上で、アプリケーションに変更を加えることなく、ポスト量子暗号による通信が可能になる。 現在、米国標準技術…続きを読む
ドイツがカスペルスキーの利用を控えるよう警告、ロシアの侵攻で「相当程度」のサイバーリスク
ドイツ連邦情報セキュリティ局(BSI)は、ロシアによるウクライナでの戦争が続く中、カスペルスキー・アンチウイルスソフトウェアがサイバースパイに利用されたり、サイバー攻撃を仕掛ける恐れがあるとして、さまざまな組織に対して警告を発した。 当局はカスペルスキーの使用を明確に禁止したわけではないが、ドイツのさまざまな組織に対し、モスクワに本社を置く同社製の製品を、ロシア以外のベンダーの代替ソフトウェアに変えるよう促した。また、ロシアのウクライナにおける軍事・情報活動や、その欧州、NATO、ドイツへの脅威は「IT攻撃が成功するリスクが相当程度あ…続きを読む
SafeBaseはソフトウェア販売のセキュリティ監査プロセスを迅速化するポータルを提供
どんな企業でも、購入を決めるサインをする前にソフトウェア・ベンダーのセキュリティ認定を確認する必要がある。そのためには通常、NDA(秘密保持契約書)に署名し、侵入テストレポートやSOC-2コンプライアンス認証などの文書を要求するという、非デジタルで面倒なプロセスをともなう。このプロセスは、潜在顧客がベンダーのセキュリティ姿勢をチェックする間、販売を遅らせてしまう可能性がある。 SafeBase(セーフベース)の共同設立者兼CEOであるAl Yang(アル・ヤン)氏によると、同社は営業チームと協力し、販売プロセスにおける従来のボトルネッ…続きを読む
HackerOneがウクライナのハッカーへのバグ報奨金支払いを停止
ウクライナのハッカーやセキュリティ研究者によると、バグ報奨金制度プラットフォームのHackerOne(ハッカーワン)は、場合によっては数千ドル(数十万円)にもなるバグ発見・報告の報酬金を保留し、ハッカーが報酬を引き出せないようにしているという。 HackerOneのアカウントを持つ複数のハッカーや研究者は、2022年2月末のロシアのウクライナ侵攻にともなう経済制裁と輸出規制を理由に、HackerOneが支払いをブロックしているが、自分たちには制裁は適用されないとツイートしている。 HackerOneのサポート担当者がセキュリティ研究者…続きを読む
近日開催のイベント

