
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
Ubisoft「サイバーインシデント」後に従業員のパスワードをリセットした理由を明言せず
ゲーム業界大手のUbisoft(ユービーアイソフト)は、会社のパスワードが大量にリセットされることにつながったセキュリティインシデントを確認したが、実際の事件の内容については明言を避けた。 Ubisoftは簡単な声明の中でこう述べている。「先週、Ubisoftは当社のゲーム、システム、サービスの一部に一時的な混乱を引き起こすサイバーセキュリティインシデントを経験しました。当社のITチームは、外部の一流専門家と協力して、この問題を調査しています。予防措置として、全社的にパスワードのリセットを開始しました」。 「また、当社のすべてのゲーム…続きを読む
「NetWalker」ランサムウェア攻撃関与の元カナダ政府職員が米国に送還、約32億円超相当のビットコイン押収
数十のランサムウェア攻撃を行ったとして起訴されたカナダの元政府職員が米国に送還され、この事件に関連して2800万ドル(約32億8500万円)以上のビットコインが押収された。 LinkedInのプロフィールによるとカナダ公共事業・政府業務省(PWGSC)でITコンサルタントとして働いていたSebastien Vachon-Desjardins(セバスチャン・ヴァション=デジャルダン)容疑者は、米国時間3月9日に米国に身柄を引き渡され、NetWalkerランサムウェアグループに参加した疑いで複数の罪に問われると、米国司法省(DOJ)は3月…続きを読む
欧州議会、EU加盟国によるスパイウェア「Pegasus」の使用について調査を開始
欧州議会は11日、欧州加盟国が強力なモバイルスパイウェア「Pegasus(ペガサス)」を入手・使用した疑惑を調査するため、新たに「調査委員会」を設置することを決議した。 EU加盟27カ国におけるPegasusやその他の監視スパイウェアの使用を調査する委員会の設置について、議員たちは概ね賛成票を投じた。調査委員会は、議員が欧州法違反の可能性を調査することを可能にする。 欧州議会は声明の中で、同委員会は「監視を規制する既存の国内法を調査し、Pegasusスパイウェアが、例えばジャーナリスト、政治家、弁護士などに対して政治目的で使用されたか…続きを読む
ツイッター、被害者の妊婦を「とてもリアルなメイクをした役者」と主張するロシア大使館のツイートを削除
隣国ウクライナへのおそろしい侵攻が拡大するのにともない、ロシア大使館に関する一連のTwitterアカウントは誤情報をばらまいているが、長くは続かないだろう。 というのも米国時間3月10日、Twitterはマリウポリの病院爆撃の現場から避難しようとする被害者の妊婦を「とてもリアルなメイクをした役者」だと主張する、特にひどいツイートに対して行動を起こしたからだ。そのアカウントはロンドンにあるロシア大使館のもので、現在行われているウクライナでのロシアに侵略行為に関する嘘の情報を熱心に撒き散らしていた。 爆撃の後の妊婦の写真へのレスとして@R…続きを読む
ポーランドで逮捕されたランサムウェア犯罪グループ「REvil」のメンバー1人が米国に引き渡される
ランサムウェアグループ「REvil(レヴィル)」の主要メンバーの1人とされる人物が逮捕され、米国で裁きを受けるためにテキサス州に引き渡された。この人物は、IT管理ソフトウェアを提供するKaseya(カセヤ)にサイバー攻撃を仕かけ、同社の数千もの顧客のネットワークを暗号化した犯罪の実行犯である疑いがあると、連邦当局は述べている。 この22歳のウクライナ人、Yaroslav Vasinskyi(ヤロスラフ・ヴァシンスキー)容疑者は、現地時間10月8日にポーランドで逮捕された。8月に提出された起訴状によると、同容疑者はコンピュータハッキング…続きを読む
ライフログアプリSilentLogを提供するレイ・フロンティアが個人ユーザー・自治体・企業に向け防災機能をリリース
レイ・フロンティアは3月11日、インストールしておくだけで歩数と道のりを自動で記録するライフログアプリ「SilentLog」(サイレントログ。Android版・iOS版)において、防災機能をリリースした。「災害に備えて、水や食料などと同様に、日々の行動データを備蓄しましょう」をコンセプトとした防災機能で、SilentLogの標準機能として無料で提供する。 また同機能では、ニーズに合わせて「SilentLogユーザー向け防災情報プッシュ配信」「自治体など防災情報発信者向け」「新規防災アプリを構築したい企業向け」の3つのサービスを提供して…続きを読む
イタリア、Clearview AIに罰金約25億円とデータ削除を命令
欧州のプライバシー監視機関がまたもや、物議を醸している顔認識企業Clearview AI(クリアビューAI)に制裁を科した。同社はインターネットから自撮り写真を収集し、約100億の顔データベースを構築して、法執行機関に身元確認サービスを販売している。 イタリアのデータ保護当局は現地時間3月9日、EU法に違反したとして同社に2000万ユーロ(約25億円)の罰金を科すと発表した。また、同社が保有するイタリア国民に関するあらゆるデータの削除を命令し、市民の顔の生体情報を今後処理することを一切禁止した。 当局の調査は「苦情と報告」を受けて開始…続きを読む
Flatt Security、ソフトウェアサプライチェーン向けセキュリティプラットフォームShisho Cloud事前登録を受付開始
ソフトウェア開発者向けのサイバーセキュリティ事業を展開するFlatt Securityは3月9日、ソフトウェアサプライチェーンのためのセキュリティプラットフォーム「Shisho Cloud」(シショウクラウド)のサービス公開に先立ち、事前登録を同日より開始することを発表した。事前登録したユーザーには、4月上旬より優先的に案内する予定。 Shisho Cloudの事前登録は、公式サイトより行える。3月末日までに登録すると、初期費用が無料になる特典も用意されている(適用条件あり)。 Shisho Cloudは、開発したソフトウェアを顧客に…続きを読む
ツイッターがTor経由で匿名アクセスできる公式サイトを開設、ロシア当局による検閲回避のため
Jakub Porzycki/NurPhoto via Getty Images) ロシア政府は今月初め、ウクライナ侵攻に伴い国内でTwitterをブロックしました。これを受けてTwitterがTor(The Onion Router)匿名化ネットワークを経由してアクセスできるWebサイトを開設したことが明らかとなりました。 これは元Facebookのセキュリティインフラストラクチャ担当者で、Tor Onionサービスの展開を容易にするEnterprise Onion Toolkitを開発したAlec Muffett氏がTwitter…続きを読む
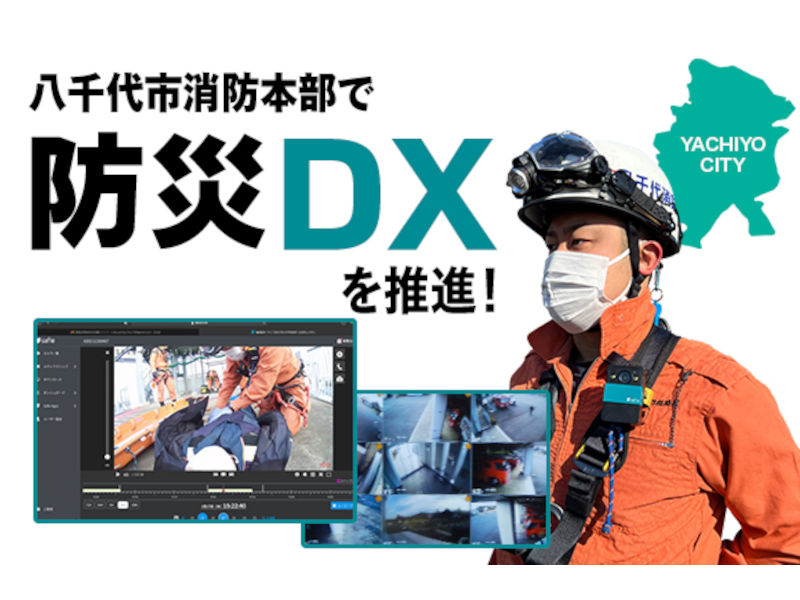
セーフィーのウェアラブルカメラSafie Pocket2を千葉県八千代市消防本部が試験導入、訓練形式の人命救助実証試験
クラウド録画サービスを展開するセーフィーは3月8日、ウェアラブル・クラウドカメラ「Safie Pocket2」(セーフィー ポケット ツー)が千葉県八千代市の消防本部に試験導入され、訓練形式の人命救助実証試験を実施したことを発表した。千葉県は近年、豪雨による甚大な被害を受けたことから、その経験を教訓として活かし「災害に強いまちづくり政策パッケージ」を策定、最新テクノロジーを積極的に採り入れている。 Safie Pocket2は、バッテリーとSIMを搭載し、電源を入れるだけで現場と本部とを映像と音声で結ぶことができる小型カメラ。2021…続きを読む
グーグルがセキュリティインテリジェンスのMandiantを6250億円で買収
サイバーセキュリティが多くの企業にとって最重要課題となっている今、Google(グーグル)はセキュリティインテリジェンス企業Mandiant(マンディアント)を54億ドル(約6250億円)で買収すると発表した。この買収によりセキュリティデータ収集能力と数百人のセキュリティコンサルタントチームを獲得する。Mandiantは買収完了後、Google Cloud(グーグルクラウド)に加わる予定だ。 Google Cloudの責任者Thomas Kurian(トーマス・クリアン)氏は、特にウクライナでの戦争が激化する中で、企業はかつてないほど…続きを読む
身元確認、マネーロンダリング、詐欺の検知ツールを開発する英ThirdFortが22.7億円調達
英国では最近、マネーロンダリング(資金洗浄)が話題だ。同国は圧力に直面している。国内の一等地の不動産のような、巨額の資産に費やされた資金の出所を追跡するために規則を厳格にするだけでなく、ここ数週間のロシアへの制裁を受け、そうした規則を実際に適用すべきだという圧力だ。この国の首都は一部で「ロンドンの洗濯屋」と呼ばれている。 ロンドンのスタートアップThirdfort(サードフォート)が現地時間3月7日、1500万ポンド(約22億7000万円)の資金調達を発表した。同社は、プロフェッショナルサービス企業がより徹底したデューデリジェンスを行…続きを読む
中国が支援するサイバー攻撃グループAPT41、「少なくとも」米国6州のネットワークに侵入
サイバーセキュリティ大手Mandiant(マンディアント)によると、金銭的動機に基づく活動と並行してスパイ活動を行うことで知られる、活発な中国のハッキンググループ「APT41」が、米国の複数の州政府のネットワークに侵入した。 このグループは、2020年にAPT41のメンバー5人が米国で起訴されたことにもめげず、少なくとも米国6州のネットワークを標的にして数カ月にわたる活動を行い、侵入に成功した。これらの州にはMandiantから通知が送られたが、州名は明かされなかった。 2021年5月から2022年2月にかけてこのハッキンググループは…続きを読む
ハッカー集団アノニマス、ロシア国営TVなどの配信チャンネル乗っ取りウクライナでの戦闘映像流す
ロシアがウクライナへの侵攻を開始した直後、AnonymousやCyber Partisanといった世界的ハッキンググループはロシアの銀行やニュースソース、ロシア軍が移動に利用したとされるベラルーシの鉄道網などにハッキング攻撃を仕掛けています。日本時間3月7日未明には、Anonymousがロシアの動画配信サービス「Wink」および「Ivi」さらにテレビ局の配信チャンネル 「Russia 24」 、「Channel One」、「Moscow 24」を乗っ取り、数十秒間ながらウクライナの現状の映像をロシア国民に向けて流しました。またロシアの…続きを読む
Alexa機器に不正コマンドをしゃべらせてドア解錠や不正注文させる攻撃「Alexa vs Alexa」が報告される―すでに対応済み
Engadget Amazon Echo製品自らに音声コマンドをしゃべらせることで、ハッカーがドアの解錠や電話を掛けさせたり、意に沿わない発注や電子レンジなどスマート家電を乗っ取れる新たな攻撃方法が発見されたと報告されています。 この攻撃を報告したのは、ロンドン大学ロイヤル・ホロウェイ校とイタリア・カタニーナ大学の研究者らです。ざっくり言えば、Alexaの音声コマンドを含む音声ファイルをEcho機器のスピーカーで再生させるというもの。それにより近くに不審なスピーカーを置かなくとも、長時間にわたってEcho機器の制御を奪えるわけです。「…続きを読む
サムスン、ハッカーによる社内ソースコード流出を確認
Samsung(サムスン)は、ハッカーが生体認証のロック解除操作に関するさまざまな技術やアルゴリズムのソースコードを含む約200ギガバイトの機密データを入手し、流出させたことを確認した。 NVIDIA(エヌビディア)に侵入し、その後数千人の従業員の認証情報をオンラインで公開したのと同じハッキンググループ「Lapsus$」が、この情報漏洩に関わっている。Lapsus$は、Telegramチャンネルへの投稿で、Samsungの携帯電話が機密処理を行うために使用するTrustZone環境にインストールされた信頼できるアプレットのソースコード…続きを読む
NVIDIA社員のパスワード数千件がネットに流出、ハッカー集団から奇妙な要求
半導体製造大手のNVIDIA(エヌビディア)から1テラバイト分のデータを奪ったと主張するランサムウェア集団は、一味のますます奇妙な要求に応じなければ、同社の「最も厳重に守られた秘密」をすぐにでも公開すると脅迫している。 NVIDIAからデータを盗んだことを、2月末に初めて表明したランサムウェア集団「Lapsus$」は、すでにデータの流出を始めている。データ漏洩監視サイト「Have I Been Pwned(ハブ・アイ・ビーン・ポウンド、HIBP)」によると、このハッカーたちは7万1000人以上のNVIDIA従業員の認証情報を盗んだとの…続きを読む
単純なセキュリティバグが大学キャンパスの「マスターキー」になっている
Erik Johnson(エリック・ジョンソン)氏は、大学のモバイル学生IDアプリがまともに使えなかったとき、何か回避方法はないかと探した。 そのアプリはかなり重要で、彼の通っている大学の学生は、これを使って食事代を払ったり、イベントに参加したり、さらには寮の部屋や研究室を始めキャンパスのさまざまな施設の鍵を開けることもできる。GET Mobile(ゲット・モービル)と呼ばれるそのアプリを作ったのはCBORD(シーボード)というテクノロジー企業で、病院や大学にアクセス制御や決済のシステムを提供している。しかしジョンソン氏(およびアプリ…続きを読む
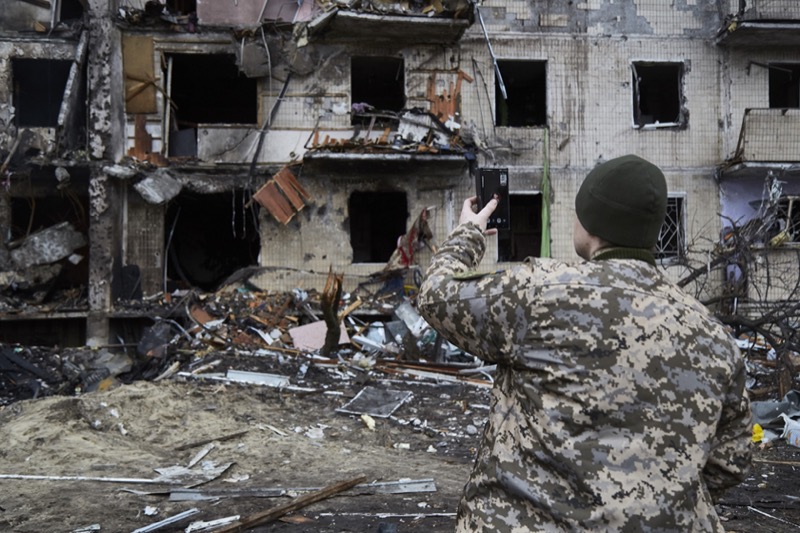
ウクライナ情報変革副大臣インタビュー「IT軍団と29億円相当の暗号資産による寄付」について語る
事態が憂慮すべき展開を続ける中、ウクライナは地上戦の枠を超えてロシアへの抵抗を強めている。インターネットを活用してロシアの攻撃に対抗し、ロシアの権力の中枢を積極的に攻撃し、何か支援をしたいと考える人たちからの(資金援助を含む)支援を集め、デジタル戦線で戦っているのだ。ロシアが常時警戒態勢から全面攻撃態勢に移行したことに驚いた人もいるかもしれないが、早期警戒の兆候をすでに認識していた人たちにとってはそのようなことはない。 ウクライナ時間3月1日のインタビューで、Oleksandr (Alex) Bornyakov(オレクサンドル[アレッ…続きを読む
Google Playで発見されたデータ窃盗アプリ、数千回ダウンロードされる
パスワードやテキストメッセージなどのユーザーデータを盗むよう設計された悪名高いAndroidバンキングトロージャンがGoogle Playで発見され、すでに数千回ダウンロードされた。 AnatsaやToddlerとしても知られるTeaBotバンキングトロージャンは、2021年5月に初めて発見され、テキストメッセージで送られた2要素認証コードを盗み出すことで欧州の銀行をターゲットにしている。オンライン詐欺の管理および防止ソリューションを提供するCleafyの新しいレポートによると、現在、このマルウェアは第2段階の悪意のあるペイロードを介…続きを読む
近日開催のイベント

