
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
NVIDIAを攻撃のハッキンググループLapsus$、「イーサリアムのマイニング制限回避ツールを1億円以上で買い取れ」と脅迫か
NVIDIA 大手半導体メーカーのNVIDIAは、ここ数日南米のハッキンググループ「Lapsus$」の攻撃を受けており、企業機密の塊であるソースコードなどを盗み出されたとされています。その中には、任天堂の次期ゲーム機に関する技術情報も漏れているとの推測もありました。 この犯罪グループがNVIDIAに対して、盗み出した情報の1つである「RTX3000系GPUに掛けられたイーサリアム(暗号資産)の採掘効率制限を回避するソフトウェアツール」を100万ドル(約1億1600万円)以上で買い取るように持ちかけ、従わない場合は競売に出して最高額入札…続きを読む
NVIDIA、ランサムウェア攻撃で機密データが流出
NVIDIA(エヌビディア)は、先週のサイバー攻撃でハッカーが従業員の認証情報や会社の専有情報などの機密データを同社のネットワークから盗み出し、現在「オンラインでリークしている」ことを確認した。広報担当者が米国時間3月1日、TechCrunchに語った。 NVIDIAは、2月4日に初めて明らかになったこの攻撃で、どのようなデータが盗まれたのかについては言及を避けた。しかし「Lapsus$」と呼ばれるランサムウェアの集団がTelegramチャンネルでこの攻撃を実行したことを明らかにし「機密性の高いデータ」や独自のソースコードなど1テラバ…続きを読む
米政府機関が警告、ウクライナを標的にしているワイパー型マルウェアは他国にも飛び火する可能性
米国サイバーセキュリティー・インフラセキュリティー庁庁(CISA)および連邦捜査局(FBI)は、ウクライナ国内組織の攻撃に用いられているワイパー型マルウェアが米国内の企業に影響を及ぼす可能性があると警告する共同勧告を発表した。 週末に公開された勧告は、WhisperGate(ウィスパーゲート)およびHermeticWiper(ハーメティック・ワイパー)という最近ウクライナ国内組織に対する攻撃で使われたことがわかった2つの破壊的マルウェア種に関する情報を提供している。 WhisperGateはワイパー型マルウェアの一種で、ランサムウェア…続きを読む
ロシアのウクライナ侵攻支持を宣言したContiランサムウェアグループの内部チャットがネットに流出
ランサムウェアグループConti(コンティ)のチャットログのキャッシュが、ロシアのウクライナ侵攻を支持するグループに異議を唱えると主張している内部関係者らによって、オンライン上に流出した。 情報は、マルウェアのサンプルやデータを収集するマルウェア研究グループであるVX-Undergroundに共有された。流出したデータセットには、Contiグループの母国語であるロシア語での数万件の内部チャットログを含む約400のファイルがある。このファイルには、2020年半ばにグループが初めて結成されてから約半年後の2021年1月までさかのぼる約1年…続きを読む
反体制派をスパイウェアから守れるのは民主主義国家だ
TechCrunch Global Affairs Projectとは、ますます複雑に絡み合うテクノロジー分野と世界政治の関係性を検証するためのプロジェクトである。 スパイウェアを購入するような政府には「公共の安全を脅かすテロなどの脅威と戦う必要性」という共通の口実がありがちである。しかし、独裁政権が最先端の監視テクノロジーを手に入れるとき、それは活動家、ジャーナリスト、学者など、脅威とみなされる反対派の声に対して使われる場合があるというのも周知の事実である。所有者の知らないうちに携帯電話やその他のハードウェアを感染させ、動きを追跡し…続きを読む
脅威ではなく機会、すべてに対して安全なネットを構築するためのサイバーセキュリティ再構成
TechCrunch Global Affairs Projectとは、ますます複雑に絡み合うテクノロジー分野と世界政治の関係性を検証するためのプロジェクトである。 2021年を通して、新型コロナウイルスの新たな反復の急速なまん延とサイバー犯罪との間で、世界的なニュースが飛び交ったように思われる。いずれも、生き残りをかけた戦いの中で変化するにつれて、ますます創造的かつ破壊的になっている。新型コロナウイルスのロックダウンによる急激なデジタル化からサイバー犯罪者は利益を享受しており、両者は相互に関連し合っている。サイバーセキュリティ業界の…続きを読む
NVIDIAがサイバーセキュリティのインシデントを調査中、2日間デベロッパーツールとeメールがダウン
米国の半導体メーカーNVIDIAが、同社のデベロッパーツールとeメールシステムをダウンさせた可能性のあるサイバーインシデントを目下調査中であると認めた。 NVIDIAは声明で、このインシデントの性質と影響範囲を目下調査中だと述べているが、結果的に同社の営業活動には影響が及んでいないと付言している。 つまり「現在、インシデントを調査中である。弊社の事業と営業活動は中断されずに継続している。この事象の性質と範囲を未だ調査中であり、現時点では他に付け加えるべき情報はない」ということだ。 NVIDIAはインシデントの詳細を共有しないが、The…続きを読む
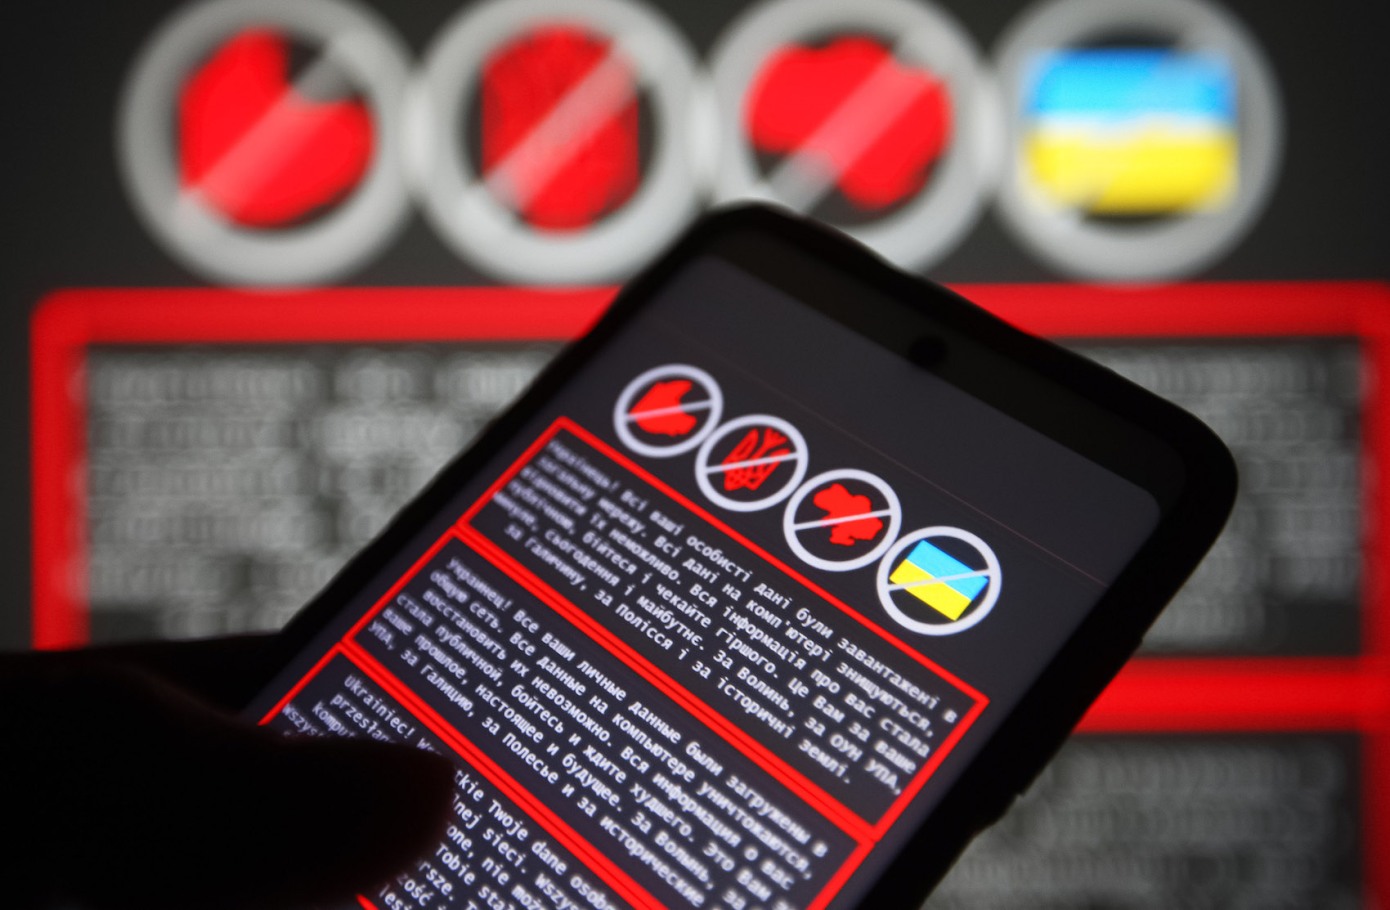
ウクライナ、ベラルーシのハッカーが同国防衛軍をターゲットにしていると発表
ウクライナのサイバーセキュリティ当局は、ベラルーシに支援されたハッカーが、ウクライナ軍関係者のプライベートな電子メールアドレスを標的にしていると警告している。 ウクライナのコンピュータ緊急対応チーム(CERT-UA)は、Facebookの投稿でこの活動を発表し、大量のフィッシングキャンペーンが、ウクライナの軍関係者が所有するプライベートのi.uaとmeta.uaのアカウントを標的にしていると述べた。 「アカウントが侵害されると、アタッカーは、IMAPプロトコルによって、すべてのメッセージにアクセスできるようになります」と、CERT-U…続きを読む
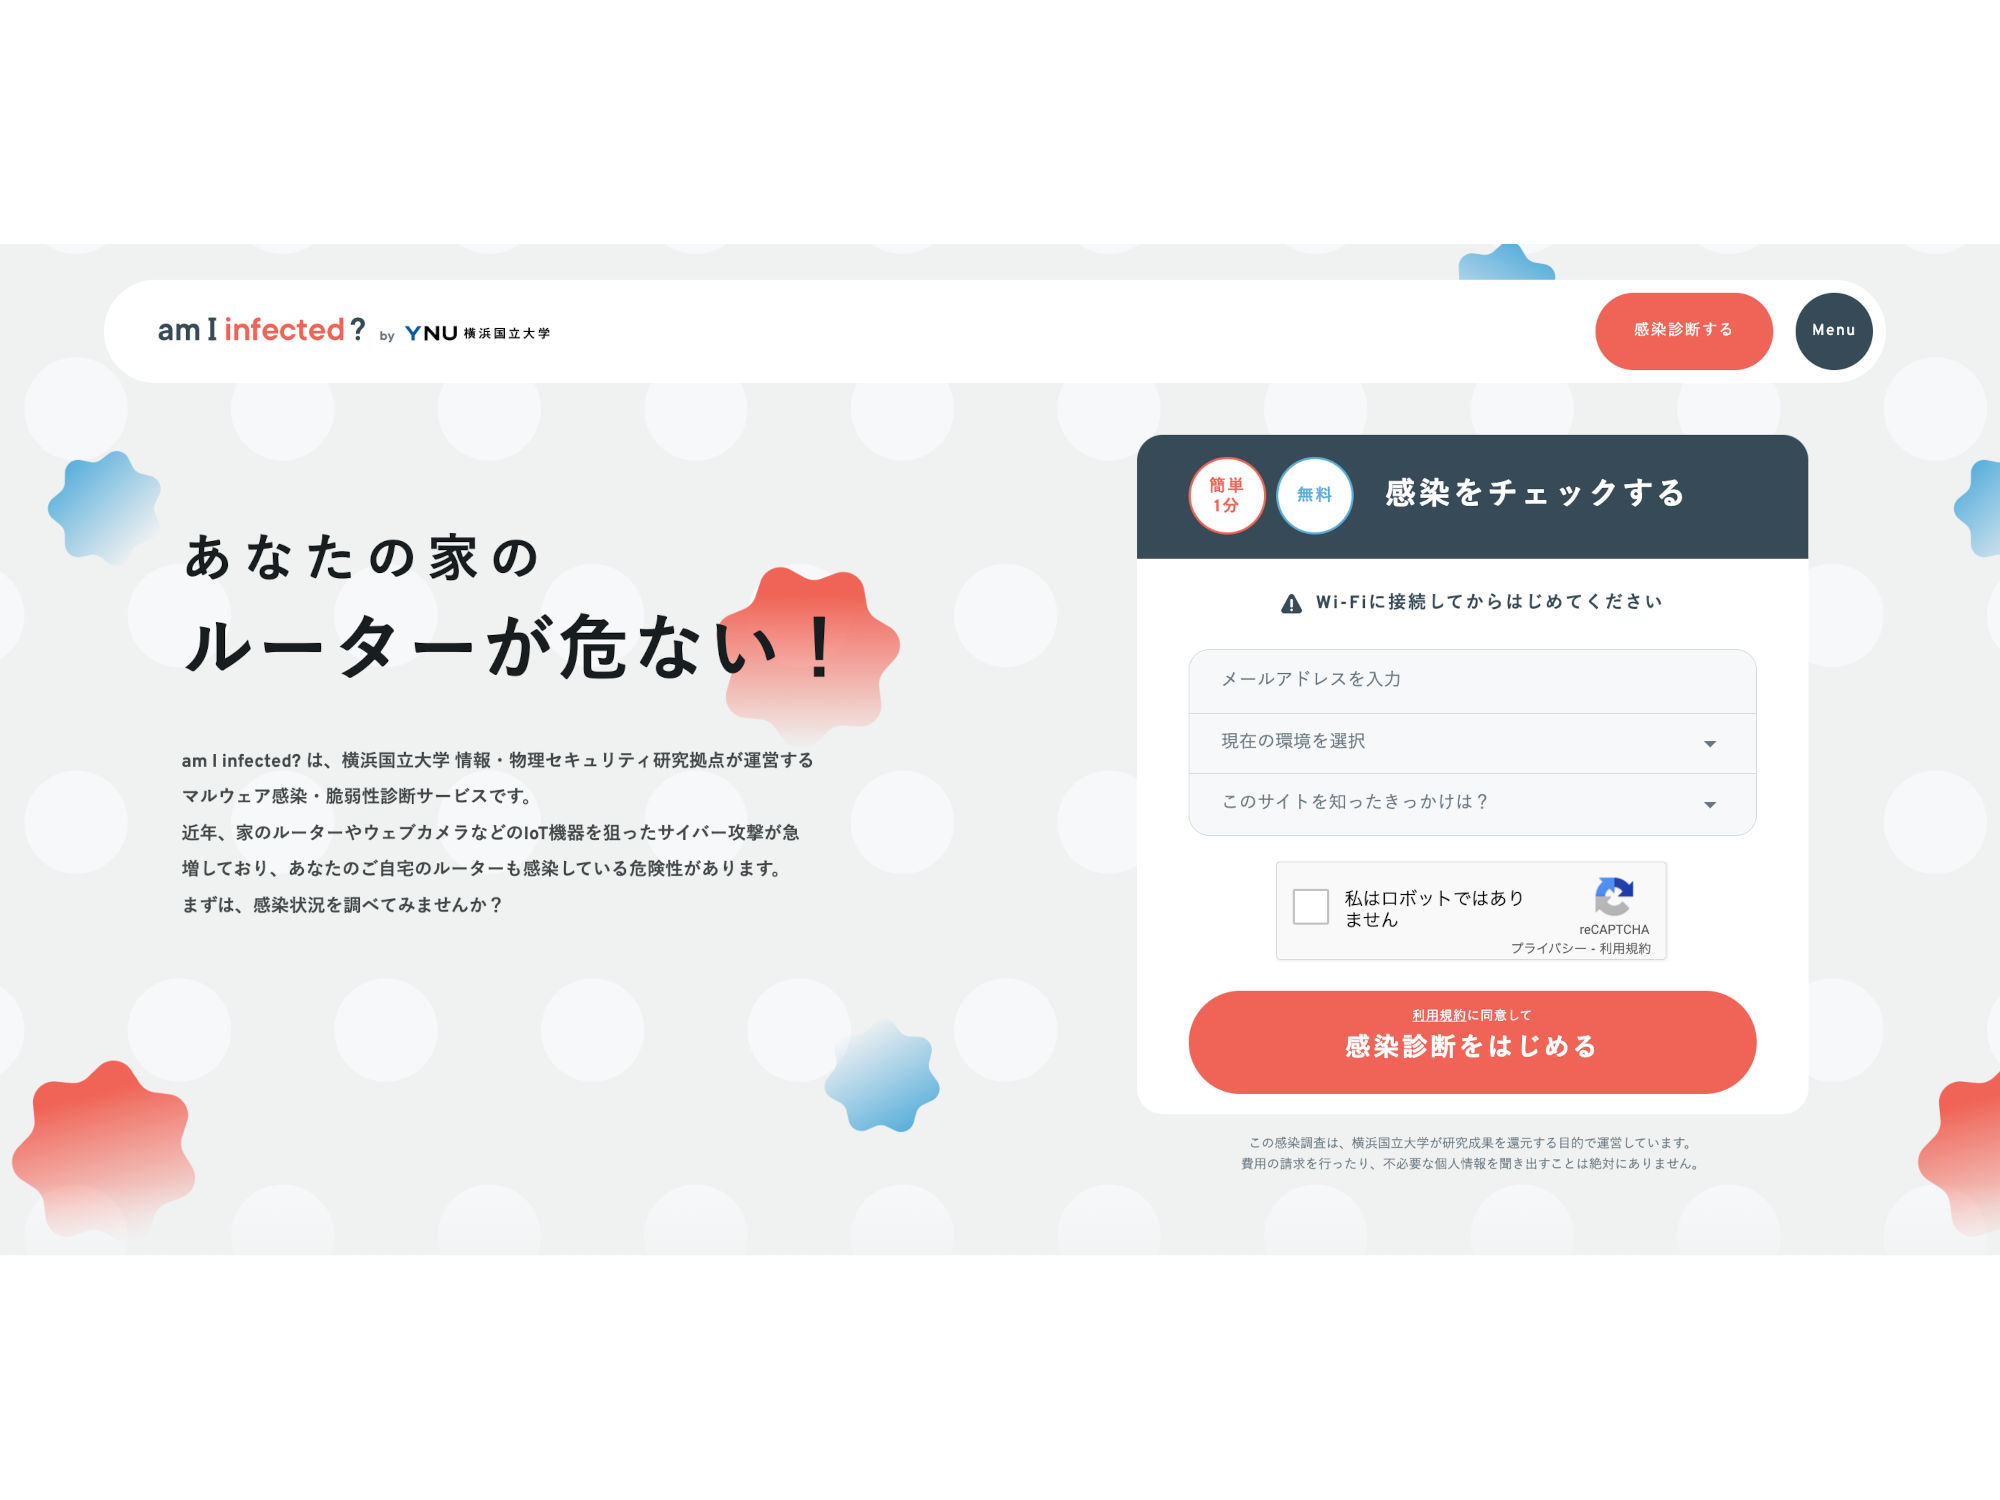
横浜国立大学とゼロゼロワン、家庭用ルーターなどIoT機器のマルウェア検査サービス「am I infected?」を無料提供開始
横浜国立大学とゼロゼロワンは2月24日、家庭用ルーターやスマート家電を始めとしたIoT機器のマルウェア検査サービス「am I infected?」(アム・アイ・インフェクテッド)の提供を開始したと発表した。費用は無料で、オプションなどによる追加料金は発生しない。 両者は、同サービスの提供により、脆弱なIoT機器の根本原因の解決や効果的な注意喚起手法などに向けて、さらなる研究開発に活かすとしている。今後もサイバーセキュリティの研究を通じて、安全・安心な社会の実現に貢献する。 「am I infected?」は、家庭用ルーターやスマート家…続きを読む
Oh、フェイスブックがハックされた、そんなときの対策を知っておこう
今や技術に詳しい友人でもFacebookで「ハックされる」ことがある。どうやってそれを防ぐか。ハックされたアカウントを完全に回復するには何をどうすべきか。今回はそれを考えよう。 通常、アカウントが「ハックされる」のは、だれかがあなたのパスワードを手に入れるからだ。Facebookの場合は、そうなるととても厄介だ。Facebookを使って他のものへログインしている人が多いからだ。だから人のFacebookアカウントを盗んだ者は、大量のいろいろなものにアクセスできる。 もしもアカウントをハックされたら アカウントをハックされたらどうなるか…続きを読む
Cloudflare、フィッシングメールが受信トレイに届く前にブロックするArea 1 Securityを買収へ
Cloudflare(クラウドフレア)は、フィッシング攻撃が従業員の受信トレイに届く前に阻止する製品を開発したセキュリティスタートアップ、Area 1 Securityを買収する予定であることを発表した。Cloudflareは、現金と株式両方によるこの買収に約1億6200万ドル(約187億円)を投じる予定だ。 Cloudflareは、ゼロトラスト・セキュリティモデルを採用した独自のセキュリティ製品群を開発してきた。これらのセキュリティソリューションは、従業員がオフィス以外の場所にいる場合や会社のVPNを使用していない場合でも、データ損…続きを読む
不正なサードパーティアプリの発見を支援するAstrix Securityがステルスから登場
サードパーティアプリ統合のためのアクセス管理を提供するイスラエルのサイバーセキュリティスタートアップAstrix Security(アストリックス・セキュリティ)が1500万ドル(約17億円)の資金調達によりステルスから姿を現した。 このスタートアップは、イスラエルの有名な諜報部門8200部隊の元メンバーであるAlon Jackson(アロン・ジャクソン)CEOとIdan Gour(アイダン・グール)CTOが2021年に共同で創業した。組織が重要システムに接続されたサードパーティアプリの複雑なウェブを監視・管理できるようにする。 リモ…続きを読む
ツイッター、ロシアの軍事的脅威に関するオープンソース情報を共有するアカウントを復活
Twitterは、ロシアの軍事活動の詳細を共有している多くのアカウントを米国時間2月23日に誤って削除したことを公表した。 Bellingcat(ベリングキャット)の調査員Aric Toler(アリック・トーラー)氏が23日朝に、Twitterユーザー@667_mancerがオフラインになった後、これらの間違って停止されたアカウントへの注意を呼びかけた。最近、ウクライナによる攻撃というロシア政府の主張を否定したオープンソースインテリジェンス(OSINT)のアカウントも同時期に停止され、この地域から画像やその他のデータを共有するフランス…続きを読む
あなたのAndroidスマホがすぐに修正される見込みがないストーカーウェアに感染している可能性
今日最も広く展開されている消費者向けスパイウェアの1つにセキュリティ上の脆弱性があり、約40万人の携帯電話データが危険にさらされており、その数は日々増え続けている。TechCrunchが特定したこのスパイウェアは、ベトナムの少人数の開発者によって運営されているが、セキュリティ上の問題はまだ修正されていない。 今回、問題のあるスパイウェアアプリは1つだけではない。Copy9、MxSpy、TheTruthSpy、iSpyoo、SecondClone、TheSpyApp、ExactSpy、FoneTracker、GuestSpyといった一連…続きを読む
クラウド受付システムRECEPTIONISTがクマヒラの入退室管理SPLATS PASSと連携、受付業務の効率化とセキュリティを両立
RECEPTIONIST(レセプショニスト)は2月21日、クラウド受付システム「RECEPTIONIST」がセキュリティ機器の開発・販売を行うクマヒラの入退室管理「SPLATS PASS」(スプラッツパス)とのサービス連携を開始すると発表した。RECEPTIONISTに登録されたゲストの来訪情報に沿った扉・セキュリティゲートの制御をSPLATS PASSで行えるようになり、受付業務の効率化とゲストの入退室におけるセキュリティの確保を同時に実現可能となった。 RECEPTIONISTは、取次をなくすことで受付の無人化や受付業務の効率化を…続きを読む
弁護士・ジャーナリストを標的に使われたスパイウェアPegasus、誤動作で残した偽画像ファイルから暴き出される
Nir Elias / reuters 昨年(2021年)7月、iPhoneやAndroid端末のユーザーを攻撃・監視するスパイウェア「Pegasus」が、世界中の人権活動家や弁護士、ジャーナリストを標的に使われたことが判明しました。その後アップルが本格的な対策に乗り出し、ついにはPegasusを開発・販売したイスラエル企業NSOグループを提訴するに至っています。 本来Pegasusは標的としたユーザーのデータを抜き出して政府などに送信したあと、自らが存在した痕跡をすべて消し去るものです。そのため被害者が監視されていたと気づくことや、…続きを読む
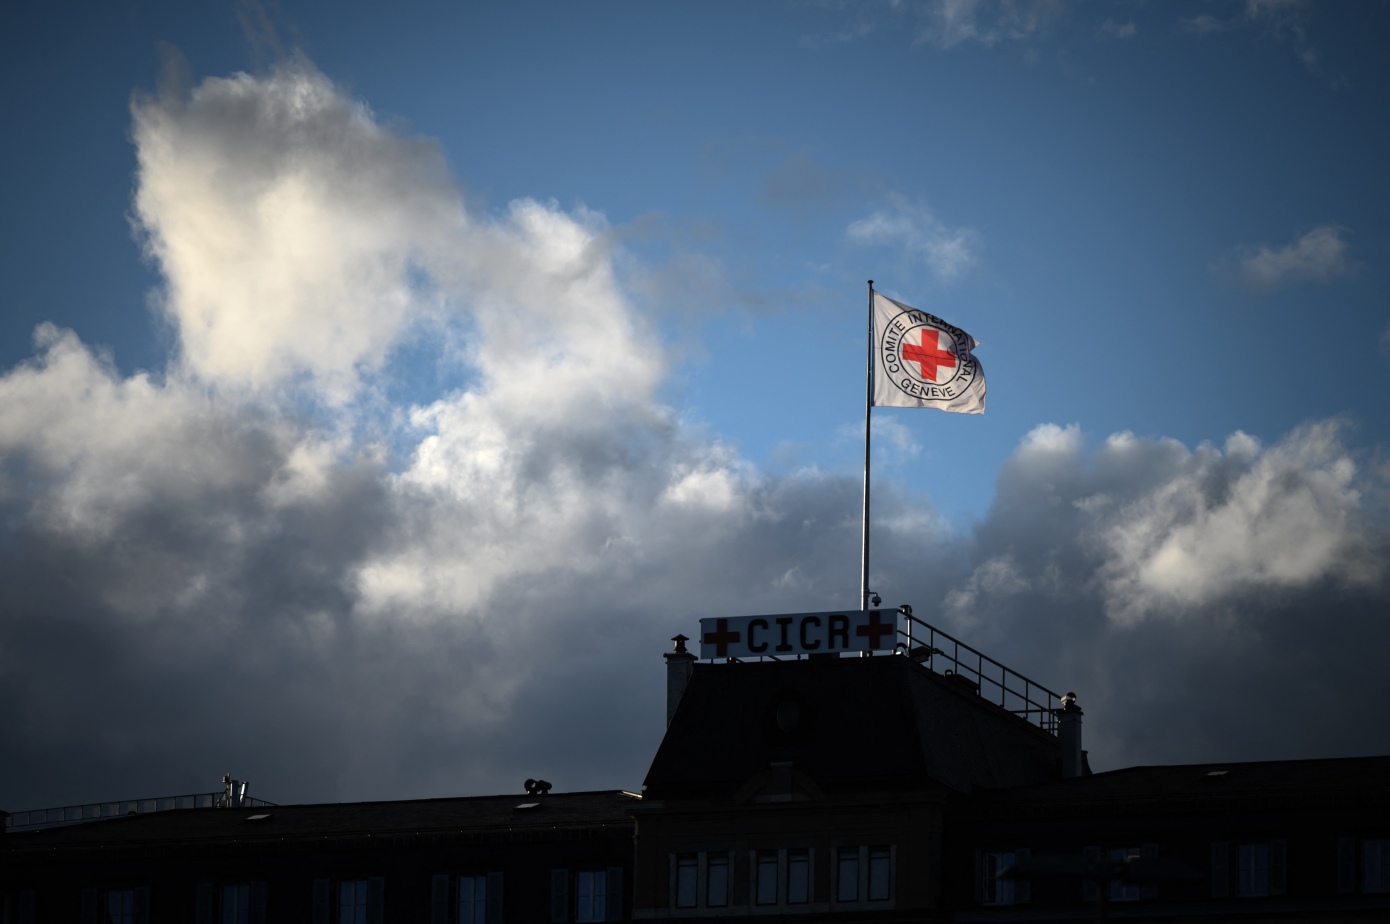
サイバー攻撃の被害に遭った赤十字、「国家が支援」するハッカーが未パッチの脆弱性を悪用したと発表
先日、赤十字国際委員会(ICRC)がサイバー攻撃の被害に遭い、51万5000人以上の「非常に弱い立場にある」人々のデータが流出したが、これは国家が支援するハッカーの仕業だった可能性が高いようだ。 ICRCはスイス時間2月16日に公開した最新情報の中で、ハッカーによる最初の侵入は、1月18日に攻撃が明らかになる2カ月前の2021年11月9日にさかのぼることを確認、分析の結果、侵入はICRCのシステムに対する「高度に洗練された」標的型攻撃であり、ICRCが当初の発表で述べたような業務契約している外部企業のシステムに対する攻撃ではないことが…続きを読む
テクノロジー大手に対する聴聞を重ねた米上院がネット上の子どもの安全を護る法案の審議へ
昨年、Facebookの元社員Frances Haugen氏が同社の内部文書の集積をリークし、Instagramのようなアプリがティーンにとって有害であることを明らかにした。これらの暴露事件により、インターネットの子どもに対する安全性をめぐる上院のヒアリングが5回行われ、TikTokやSnap、YouTube、Instagram、Facebookなどの役員が証言した。 その結果として上院議員のRichard Blumenthal氏(民主党-コネチカット州)とMarsha Blackburn氏(共和党-テネシー州)が本日(米国時間02/…続きを読む
パーミッションを簡単にするPermit.ioが約7億円を調達
Permit.ioはパーミッションのシステムをプロダクトに組み込むためのフルスタックの認可(Authorization)フレームワークを提供するスタートアップだ。同社は米国時間2月15日、シードラウンドで600万ドル(約6億9400万円)を調達したと発表した。このラウンドを主導したのはNFXで、以前に投資していたRainfall Venturesと多数のエンジェル投資家も参加した。参加したエンジェル投資家にはAqua Securityの共同創業者でCTOのAmir Jerbi(アミール・ジェルビ)氏、Snyk共同創業者のDanny G…続きを読む
ウクライナの国防省・銀行・軍施設にDoS攻撃発生、ロシアは関与を否定
Valentyn Ogirenko / Reuters 平和の祭典オリンピックの裏で緊迫した情勢が続くウクライナに対し、サイバー攻撃が増加しています。サイバーセキュリティ企業Netblocksなどの報告によると、2月15日にはウクライナの国防省や2つの銀行、郡のウェブサイトなどに対してロシアが関与するとみられるDoS攻撃が発生しました。 DoS攻撃とは、特定のサーバーやネットワーク上のサービスに対して過剰な負荷がかかるように仕向けてサービス停止状態に追い込む攻撃手法のこと。 また。BuzzFeedのクリストファー・ミラー氏は、ウクライ…続きを読む
近日開催のイベント

