
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
ニューヨークでジオフェンス令状とキーワード検索令状を禁止する法案への支持が高まる
ニューヨークで、州の法執行機関が論争の的になっている令状を使って、テクノロジー企業から住民の個人的なユーザーデータを入手することを禁止する法案が、最初に提出されてから2年後、再びチャンスを得ることになった。 この「Reverse Location Search Prohibition Act(逆位置検索禁止法案)」は2021年、ニューヨーク州議会と上院に民主党議員のグループによって再提出された。2年前に通過しなかったこの法案は、先日まず委員会に付託された。これは議場での投票が検討される前の最初の大きなハードルとなる。 この法案が可決さ…続きを読む
ロシア当局が悪名高いランサムウェア集団「REvil」を摘発、活動停止に
ロシア連邦保安庁(FSB)は現地時間1月14日、悪名高いランサムウェア集団「REvil」を摘発し、その活動を停止させたと発表した。 この前例のない動きは、ロシア国外で活動する他のランサムウェア集団に対するメッセージとなることは間違いなく、ロシア当局はモスクワ、サンクトペテルブルク、リペツクの各地域で、REvilのメンバーとみられる14人が所有する25の建物を家宅捜索した。 2021年7月に活動を停止し、その後、9月に復活に失敗したREvilは、Colonial Pipeline(コロニアル・パイプライン)、JBS Foods(JBSフ…続きを読む
米連邦通信委員会がデータ漏洩に関する企業の報告義務を厳格化する規制改正案を発表
米連邦通信委員会(Federal Communications Commission、FCC)は、データ漏洩に対する企業の責任を強化しようとする次の米国の規制当局となった。Jessica Rosenworcel(ジェシカ・ローゼンウォーセル)委員長は米国時間1月12日、データ漏洩の報告に関するより厳しい要件を導入するための規制改正案を発表した。最も注目すべきことは、新規制では「不注意による」データ漏洩が生じた場合も、影響を受ける顧客へ通知することが義務づけられるという点だ。データの漏洩を放置していた企業は、サイバー攻撃の被害者と同様に…続きを読む
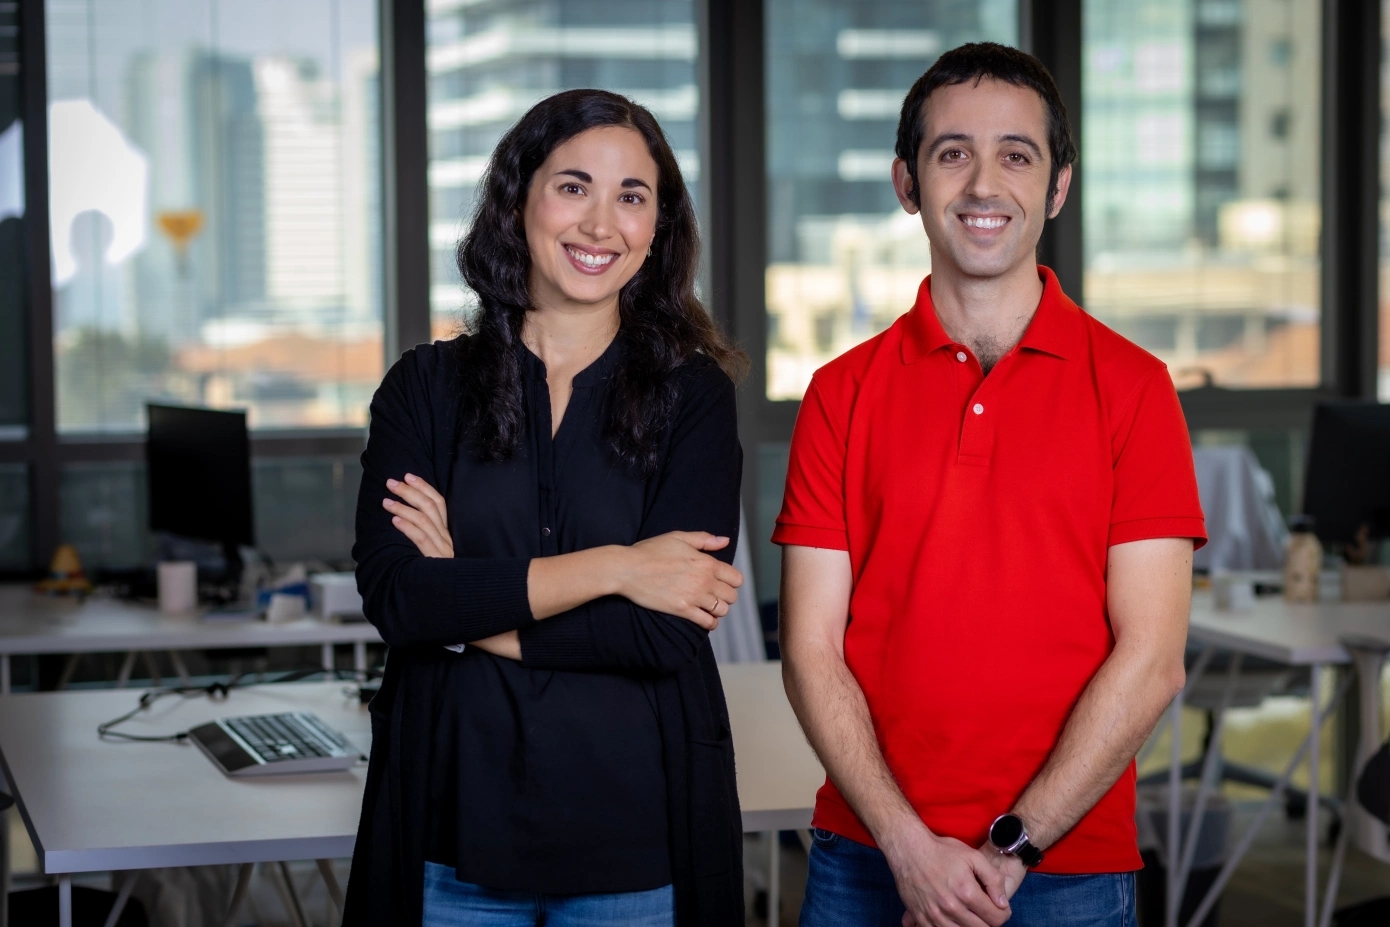
イスラエルのクラウドデータセキュリティ企業Eurekaが約9.2億円を調達しステルス状態から脱却
テルアビブを拠点とするスタートアップで、さまざまなデータストアのセキュリティリスクを管理するためのツールを企業に提供しているEurekaは、米国時間1月12日、YL Venturesが主導する800万ドル(約9億1700万円)のシードラウンドを実施したことを発表した。 同社は、Palo Alto Networks(パロアルトネットワークス)でプロダクトマネジメント担当副社長を務めていたLiat Hayun(リアット・ハユン)CEOと、Microsoft(マイクロソフト)およびPalo Alto Networksでエンジニアリング担当デ…続きを読む
アップルがiOS 15.2.1リリース、iPhoneとiPadにHomeKitの不具合に対するパッチを適用
Apple(アップル)は、iOSおよびiPadOSに存在するセキュリティ脆弱性を修正した。この脆弱性は、HomeKitを介して悪用され、持続的なサービス拒否(DoS)攻撃の標的となる可能性がある。 Appleは米国時間1月12日にiOS 15.2.1およびiPadOS 15.2.1をリリースし、セキュリティ研究者のTrevor Spiniolas(トレバー・スピニオラス)氏によって1月初めに開示された、いわゆる「doorLock」と呼ばれる欠陥を修正した。このバグはiOS 14.7からiOS 15.2を搭載したiPhoneおよびiPa…続きを読む
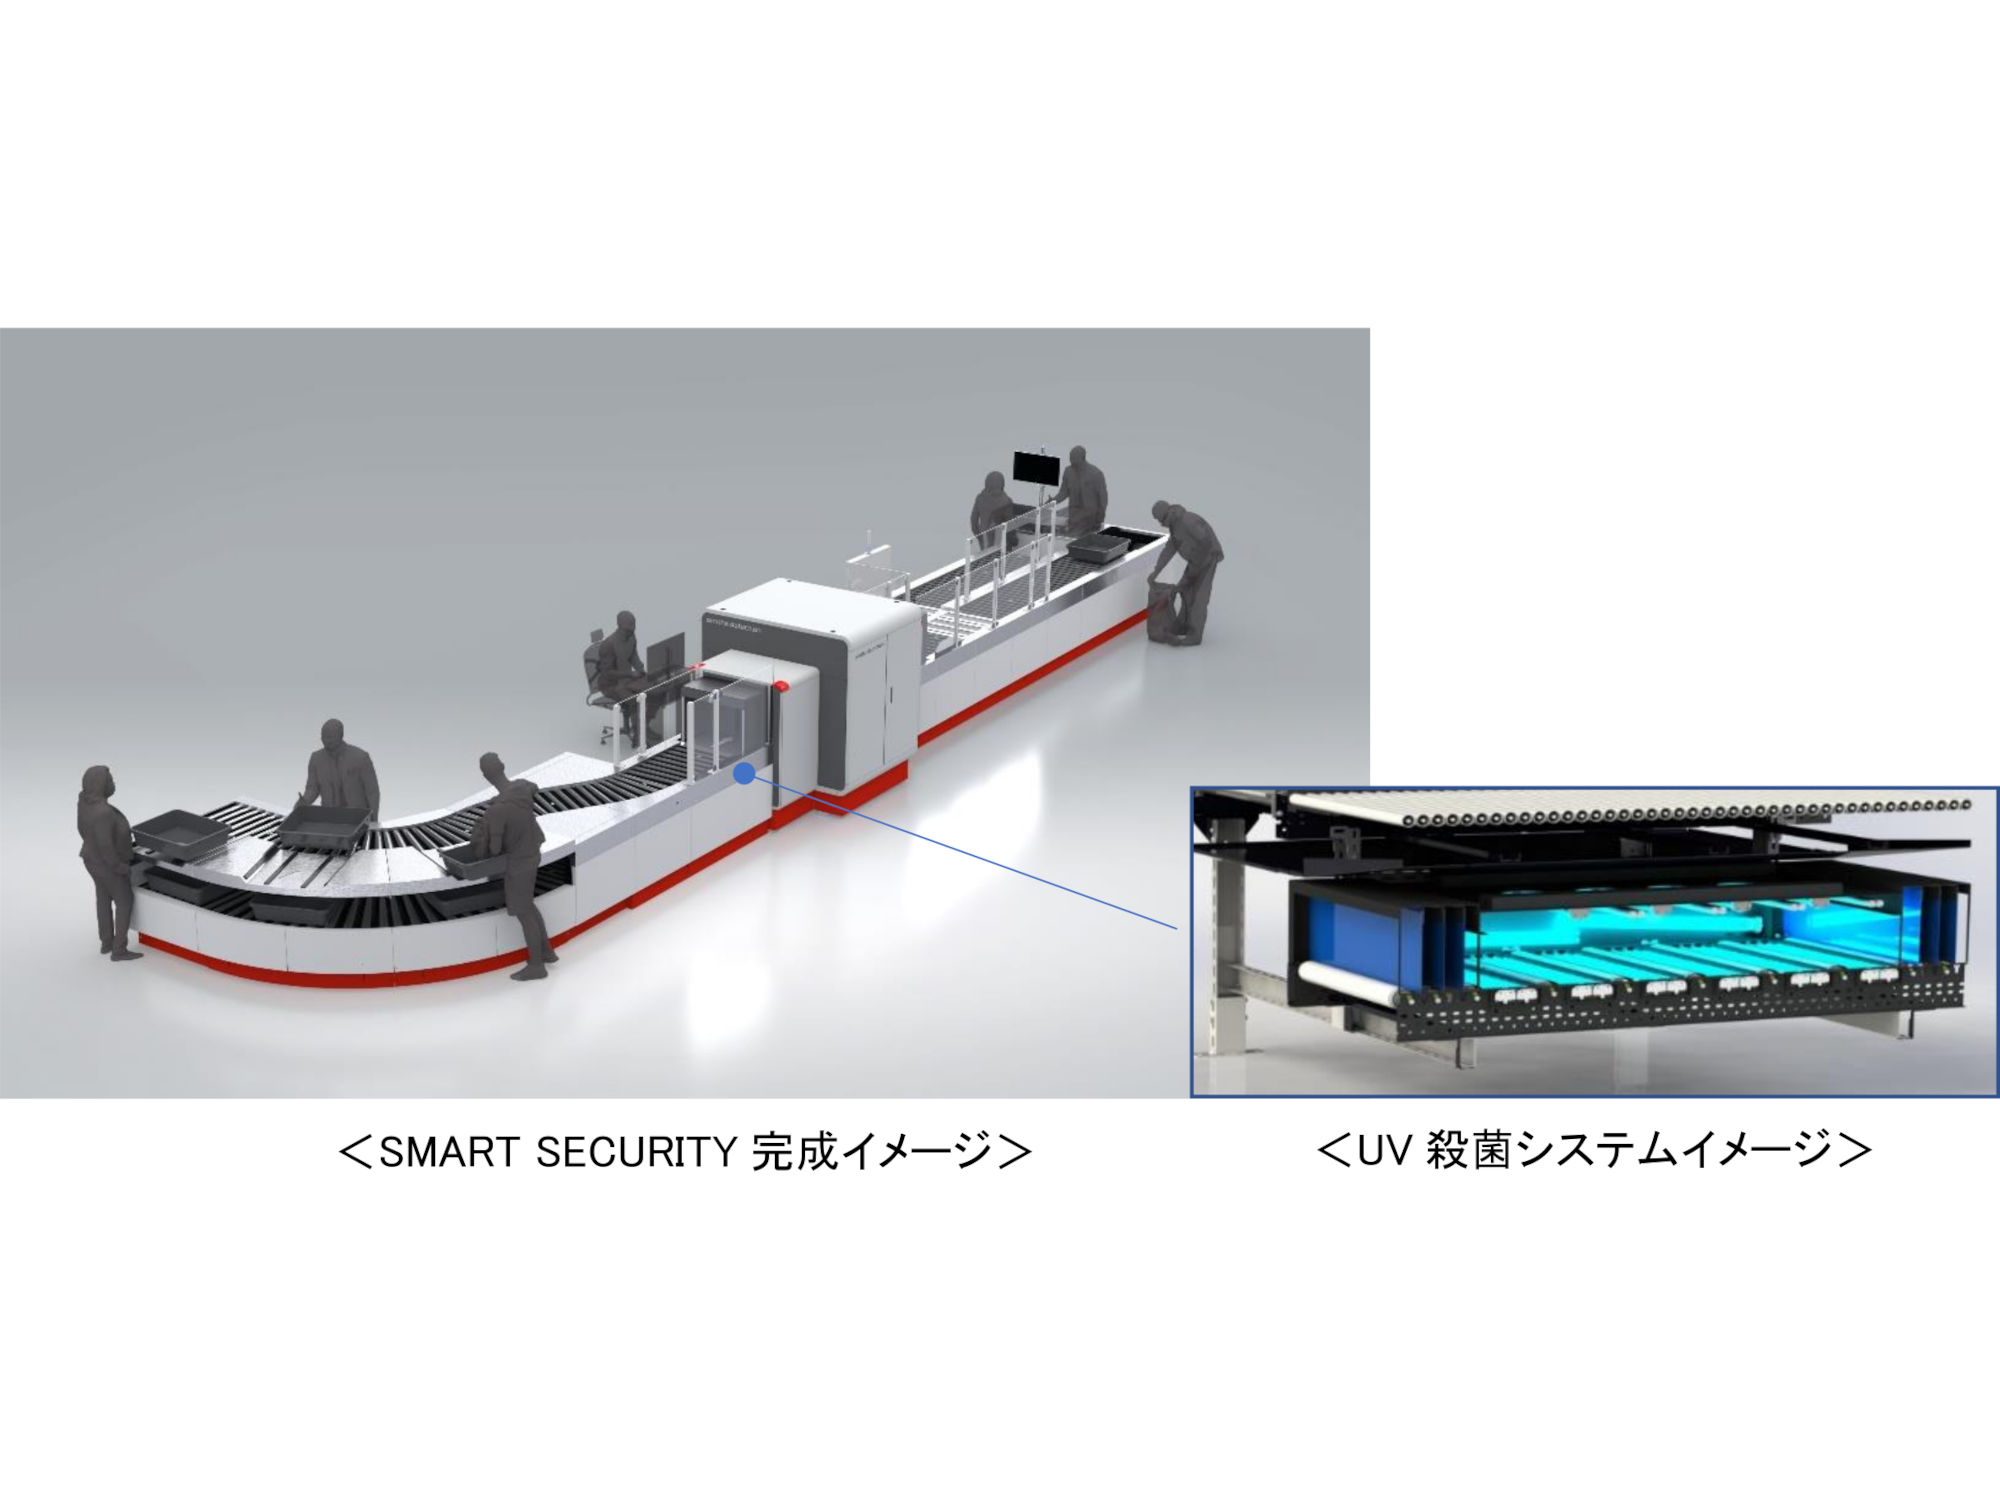
パソコンや液体物を取り出さずに手荷物検査、羽田空港JAL国内線の保安検査装置が刷新
日本航空は、同社が羽田空港で利用している全保安検査場に、新型の保安検査装置「X線CT検査装置」を導入します。パソコンや液体物を取り出すことなく手荷物検査が可能となります。 「X線CT検査装置」は、手荷物の三次元画像を用いたX線検査が行えるため、カバンの中からパソコンや液体物を取り出す必要がありません。 また、1レーンにつき3か所の個別準備台を設け、準備ができた乗客から先に保安検査に進める方式とし、待ち時間の短縮を図ります。 さらに、レーンに紫外線殺菌装置を内蔵することで、最大99.9%殺菌された保安検査用トレイを乗客に提供できるといい…続きを読む
ポーランドのモバイルスパイウェア事件で2019年の選挙に疑念が浮上
ポーランドの与党が野党議員に対して物議を醸すモバイルスパイウェアを歴史的に使用してきたとされるスキャンダルが発覚し、同国の2019年の議会選挙の正当性に疑問が投げかけられている。 インターネット監視団体Citizen Lab(シチズンラボ)は、NSO Groupの悪名高いスパイウェアPegasus(ペガサス)が、ポーランド政府を批判する3人をスパイするために使用されていたことを突き止めた。ターゲットの1人は、ポーランド上院議員Krzysztof Brejza(クシシュトフ・ブレジャ)氏で、2019年の国会議員選挙を前に何十回も電話がハ…続きを読む
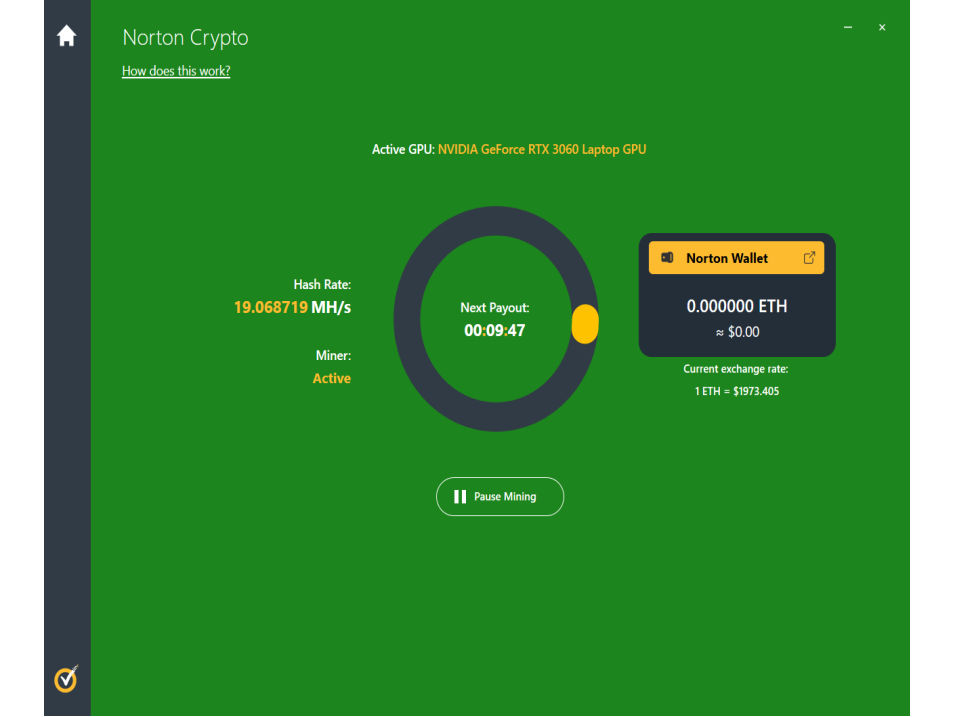
ノートン 360、暗号資産イーサリアムの採掘機能を強制インストールする上に削除が困難と批判が相次ぐ
NortonLifeLock NortonLifeLock社がPC環境に高度なセキュリティ環境を提供する「ノートン 360」につき、暗号資産の採掘機能「Norton Crypto」が強制インストールされ、簡単に削除できないとの苦情が相次いでいます。 Norton Cryptoは人気の高い暗号資産Ethereum(イーサリアム)を、PCがアイドル状態のときに自動的に採掘する機能です。昨年(2021年)6月に今後は追加されていく方針が発表されており、ひそかに忍び込まされていたわけではありません。 しかしノートン 360のユーザーはマルウェ…続きを読む
パナソニック、昨年11月のサイバー攻撃でハッカーが求職者とインターンの個人情報にアクセスと発表
日本のテック大企業Panasonic(パナソニック)は、2021年11月のサイバー攻撃で、ハッカーが求職者とインターンの個人情報にアクセスしたことを明らかにした。 同社は2021年11月26日にデータ流出を認め、その時点ではハッカーが機密情報にアクセスしたかどうかについてわかっていなかった。しかし、1月7日に発表された最新情報の中で、同社の特定部門の採用に応募したりインターンシップに参加した人の一部の個人情報にアクセスがあった、と明らかにした。影響を受けた人には通知していると述べた。 パナソニックの広報担当者Dannea DeLiss…続きを読む
ランサムウェア攻撃で米国5000校のウェブサイトがオフラインに、コロナ集団感染の通知に障害も
米国各地の学校区にウェブサイトのデザイン、ホスティング、コンテンツ管理のソリューションを提供しているソフトウェアハウスのFinalsiteが、ランサムウェア攻撃を受けた。 先週初め、Finalsiteがホストしているウェブサイトを利用している学区は、サイトにアクセスできなくなったり、エラーが表示されることに気づいた。当初、Finalsiteはこの問題を複数のサービスにおける「パフォーマンス上の問題」としていたが、コネチカット州グラストンベリーを拠点とする同社は、今回の障害がランサムウェアによるものであることを認めた。 「1月4日(火)…続きを読む
米FTC、Log4jの脆弱性を修正しない組織に対する法的措置を警告
Javaで書かれた広く使われているログ記録ライブラリApache Log4jには、Log4Shellと通称されるゼロデイ脆弱性がある。連邦取引委員会(FTC)はこのほど、Log4Shellに対して顧客データのセキュリティを確保していない米国企業に対しては法的措置をとると警告した。 2021年12月に初めて発見されたこの「深刻な」脆弱性は、ますます多くの攻撃者によって悪用されており、何百万もの消費者製品に「深刻なリスク」をもたらすと、FTCは警告している。この公開書簡は、消費者に被害が及ぶ可能性を低減し、法的措置の可能性を回避するために…続きを読む
グーグルがサイバーセキュリティSiemplifyを買収、Google CloudのChronicleの一部に
サイバーセキュリティ侵害の件数は高水準で推移しているため、法人ITにおける信用とビジネスの拡大を真剣に考える企業は、この問題に取り組むために投資を続ける必要がある。そのため、Google(グーグル)は、クラウドベースおよび法人向けセキュリティの事業を強化することで、新年をスタートさせようとしている。同社は米国時間1月4日、イスラエルに拠点を置くサイバーセキュリティのスタートアップSiemplify(シンプリファイ)を買収したことを明らかにした。Siemplifyは、企業向けのエンド・ツー・エンドのセキュリティ・サービス、一般にセキュリ…続きを読む
【コラム】「セキュリティ・バイ・デザイン」の時代がやってきた
近年、サイバー犯罪者の手口はますます巧妙になっている。最新のトレンドや世間の関心が高い問題を悪用してマルウェアを拡散し、無防備なユーザーから個人情報を盗むのである。 お気に入りのテレビ番組に関するアプリであろうと、新型コロナ関連の政府の健康情報であろうと、荷物の不在配達の追跡であろうと結果はどれも同じで、結局はデバイスを感染させて詐欺や盗難を行うのだ。 ごく一般的な種類のマルウェアからデバイスを保護するためには、日頃からの基本的なサイバーセキュリティ衛生が鍵となる。しかし、非常に巧妙なサイバー攻撃を防ぐためには、テクノロジーにあらかじ…続きを読む
ランサムウェアの潮目が変わった、米国当局が勝ち目のないと思われた戦いにわずかながら勝利を収めた
2021年はランサムウェアが蔓延した。2021年には、ITソフトウェア企業Kaseyaへの攻撃で1500社がオフラインにされ、CD Projekt Redのハックでは、Cyberpunk 2077やThe Witcher 3などのゲームのソースコードがやられた。大手有名企業も被害を受け、その中にはオリンパスや富士フイルム、そしてパナソニックが含まれている。 また2021年は、ハッカーが重要なインフラストラクチャを攻撃して世界的な注目を集め、被害者の中には米国の石油パイプラインColonial Pipelineや、食肉加工大手JBS、農…続きを読む
2021年に知ることになったサイバーセキュリティの6つのポイント
この12カ月間におけるサイバーセキュリティは、暴れ馬のようだった。サイバーセキュリティで何もかもが壊れ、あとはそのことを認めるだけとなり、そして今年、2021年は、特に年末にかけて何もかもが一度に壊れた。しかし、何はともあれ、私たちはこれまで以上に多くのことを知り、この年を終えることになる。 この1年で、私たちは何を学んだのだろうか。 1.ランサムウェアの被害で大きいのはダウンタイムであり身代金ではない ファイルを暗号化するマルウェアの被害が続いている。2021年だけでもランサムウェアは町全体にオフラインを強いることになり、給与の支払…続きを読む
ジャスティン・カン氏の新NFTプラットフォーム、詐欺師にユーザーの資金約1700万円を奪われる
ベンチャーキャピタルが数十億ドル(数千億円)の投資を行っているにもかかわらず、多くのWeb3.0暗号資産プラットフォームは、暗号の世界に慣れていないユーザーにとって、いまだに非友好的な場所である。 その適例を上げると、米国時間12月21日、Justin Kan(ジャスティン・カン)氏が運営するNFT(非代替性トークン)プラットフォームのFractal(フラクタル)で、セキュリティ侵害が発生した。 詐欺師が同社のDiscord(ディスコード)用告知ボットをハッキングし、10万人以上のユーザーに不正なリンクを送信して、新しいNFTを購入す…続きを読む
サイバーセキュリティのスタートアップZeroFoxが約1590億円のSPAC取引で株式公開へ
ソーシャルメディア上で発見されたリスクの検出を支援する企業向け脅威情報サイバーセキュリティのスタートアップ企業ZeroFox(ゼロフォックス)は、白紙委任会社L&F Acquisition(L&Fアクイジション)との合併を通して株式公開企業となる計画を発表した。 この取引の一環として、2013年の創業以来1億5400万ドル(約175億円)以上の資金を調達してきたメリーランド州のZeroFoxは、米国最大のデータ漏洩対応サービスのプロバイダーであると主張する消費者プライバシープラットフォームであるIDXを買収する予定だ。 同社の技術は、…続きを読む
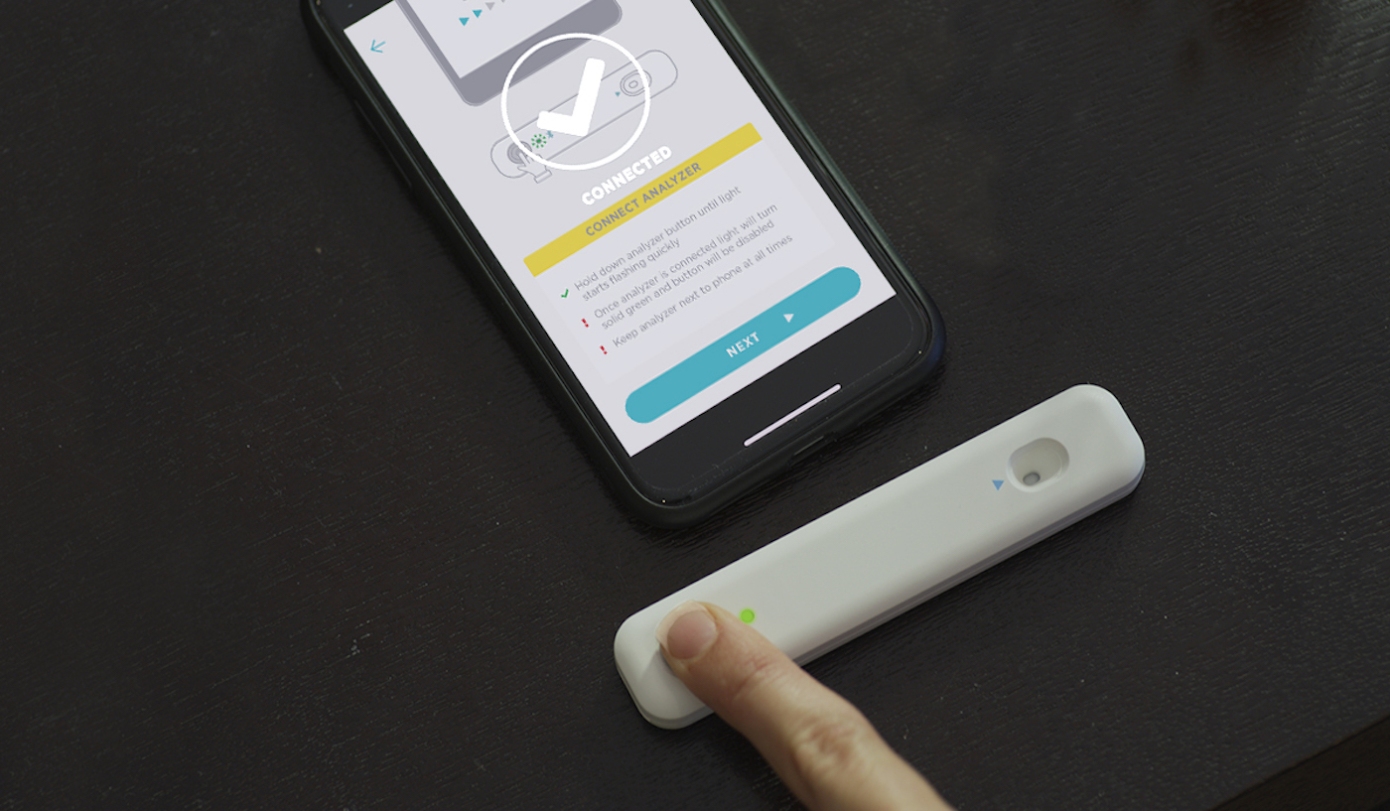
人気の家庭用新型コロナテストに検査結果を改竄できるバグ
あるセキュリティ研究者が、人気の家庭用新型コロナウイルステストに、結果を自由に変更できるBluetoothの脆弱性を発見した。 F-Secure(エフセキュア)の研究者Ken Gannon(ケン・ギャノン)氏は、個人がウイルスに感染しているかどうかを確認するために使用できる自己投与型の抗原検査であるEllume (エルム)のCOVID-19 Home Testに、すでに修正された欠陥を発見した。この検査は、検査施設にサンプルを提出するのではなく、Bluetoothアナライザーを使ってサンプルを検査し、その結果をEllumeのモバイルア…続きを読む
【コラム】プーチンと習近平の進化した偽情報の手法は新たな脅威をもたらす
TechCrunch Global Affairs Projectは、テクノロジー部門と世界政治のますます複雑になっている関係を検証する。 情報領域が国家間の競争においてますます活発で重要なものとなる中、2つの国が全面的に乗り出している。中国とロシアは、地政学的な利益を促進するために洗練された情報戦略を展開しており、その手法は進化している。ロシア政府はもはや、極論を展開するコンテンツを大量に生成するプロキシトロールファームに依存するのではなく、軍事インテリジェンス資産を利用して、プラットフォーム検知メカニズムを回避するために、よりター…続きを読む
Meta、同社プラットフォームでフィッシング詐欺を行う個人摘発のため連邦政府に提訴
Meta(旧Facebook)は米国時間12月20日、フィッシング詐欺を行っている個人を摘発するために、カリフォルニア州の連邦裁判所に訴訟を起こしたと発表した。同社によると、今回の法的措置は、Facebook(フェイスブック)、Messenger(メッセンジャー)、Instagram(インスタグラム)、WhatsApp(ワッツアップ)の偽ログインページでログイン認証情報を共有するように仕向けるフィッシング攻撃を途絶させることを目的としている。 フィッシング詐欺は、一見すると正規に見えるが実際には偽のウェブサイトに無防備な被害者を誘い込…続きを読む
近日開催のイベント

