
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
IT資産管理や名刺管理サービスを手がけるSKYが自社製品に関するバグバウンティ制度開始、報奨金は最大200万円
IT資産管理や名刺管理サービス、システム開発などを手がけるSKYは、同社製品の情報セキュリティー上の脆弱性に関する情報を報告したユーザーに報奨金を支払う「SKY脆弱性報奨金制度」を開始した。報奨金は最大で200万円になる。 脆弱性報奨金制度(Bug bounty program)は、自社製品やサービスの安全性向上を目的として海外の大手IT企業などがすでに実施しているが、SKYでも、「検知難易度の高い潜在的なセキュリティリスクをいち早く発見できる」手段として「SKY脆弱性報奨金制度」を設立し、ユーザーからの協力を求めることにした。この制…続きを読む
バグバウンティ大手HackerOneが約56.6億円調達、在宅勤務によるクラウド利用増加が後押しに
バグ懸賞と侵入テストのスタートアップ、HakerOne(ハッカーワン)が4900万ドル(約56億6000万円)のシリーズEラウンドを完了した。この1年、在宅勤務の増加によってクラウド利用が急増した結果だ。 セキュリティ問題を探すハッカーと、問題を解決したい企業の間を取り持つ同社は、最近の成長について、12月のホリデーシーズンを前にインターネットを駆け巡った広く普及しているオープンソースロギングプラットフォーム、Log4j(ログフォージェイ)の欠陥をはじめすとる「ゼロデイ脆弱性」のまん延によって加速されたものだと語った。 同社は、この1…続きを読む
【コラム】10代によるテスラ車のハックを教訓にするべきだ
Tesla(テスラ)をハックした19歳のDavid Colombo(デビッド・コロンボ)が騒がれるのは、当然といえば当然の話だ。彼はサードパーティソフトウェアの欠陥を利用して、13カ国にわたる世界的EVメーカーの車両25台にリモートアクセスした。ハッカーは、遠隔操作でドアのロックを解除し、窓を開け、音楽を流し、それぞれの車両を始動させることができたと話している。 関連記事:100台を超えるテスラ車が遠隔操作の危険性にさらされる、サードパーティ製ツールに脆弱性 コロンボ氏が悪用した脆弱性はTeslaのソフトウェアのものではなく、サードパ…続きを読む
長年にわたり物議を醸す犯罪追跡アプリのCitizenが災害対策アプリのHarborを買収
犯罪監視アプリのCitizen(シチズン)は米国時間1月26日、防災アプリや技術を扱うHarbor(ハーバー)を買収すると発表した。Citizenにとって初めての買収だが、同社は金額などを明らかにしていない。 「公共安全の変革は大規模な事業です。私たちのミッションをグローバルに加速させるために、すばらしいチームと一連の製品が必要となります。Harborの買収は、その技術、製品、チームを含め、私たちにとって大きな喜びです」とCitizenの創業者でCEOのAndrew Frame(アンドリュー・フレーム)氏はプレスリリースで述べた。 公…続きを読む
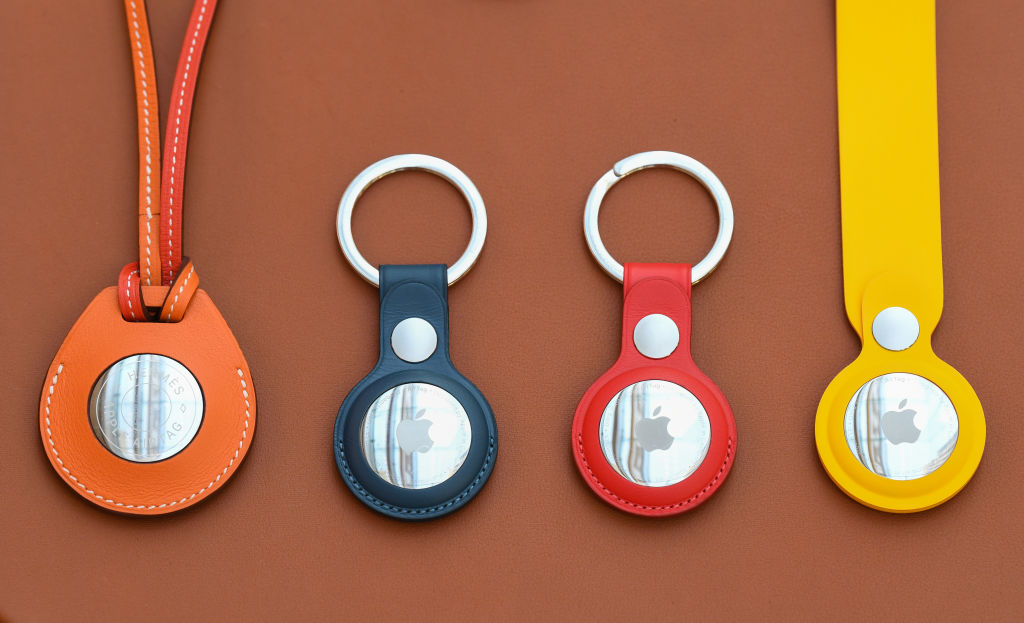
アップルがAirTagストーカー問題に対応、「Personal Safety User Guide」を改定
AppleのAirTagsがストーカー目的で使われていることを伝える報道が最近数多くあったことを受け、米国時間1月25日同社は、現行の「Personal Safety User Guide」を改定し、近くにある未知のAirTagを発見したり、AirTagが音を発しているのに気づいた際に消費者が何をすべきかに関する新たな情報を追加した。同ガイドはAirTagのアラートの意味や、AirTagあるいはその他の「Find My(探す)」のネットワークアクセサリーが自分を追跡しているとき何をすべきかを具体的に説明している。Androidユーザー…続きを読む
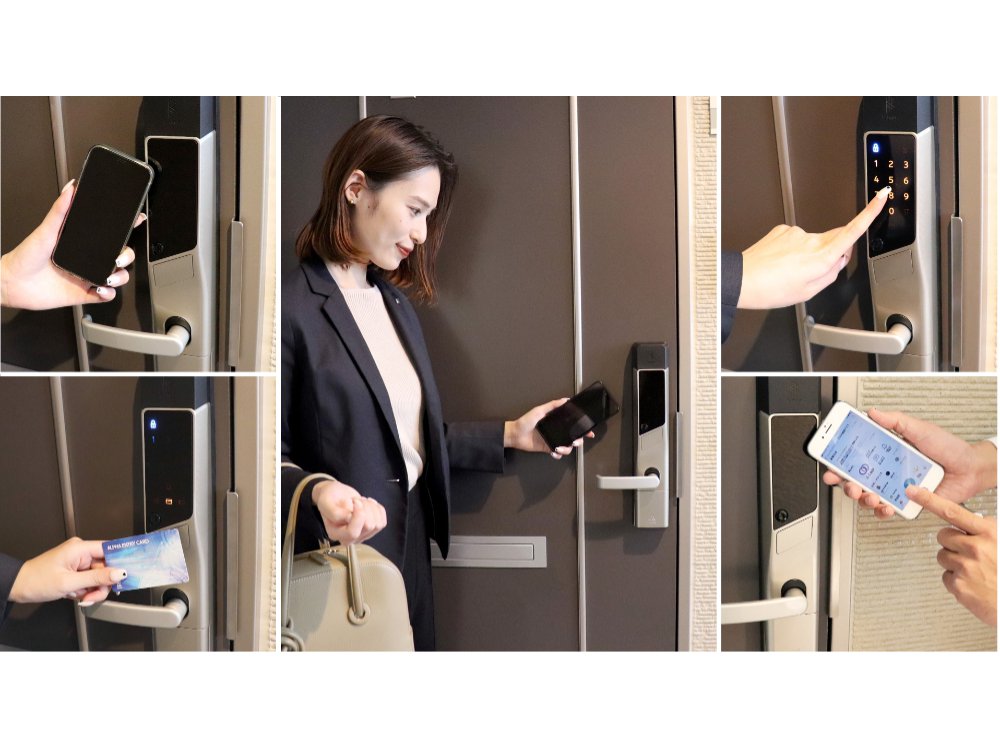
ビットキーが手がけるスマートロックとhomehubをレオパレス21が採用、2022年6月より44万戸に設置
ビットキーは1月24日、同社が開発・販売するスマートロックと、様々なサービスを自宅でシームレスに利用できるコネクトプラットフォーム「homehub」(ホームハブ)について、レオパレス21が管理する物件に採用されたことを発表した。2022年6月よりレオパレス21が管理する物件の約8割となる44万戸を対象に設置を開始する。 レオパレス21では、以前から非対面・非接触対応を目指し、新築物件に対してスマートロック「Leo Lock」(レオロック)の設置を進めていたものの、設置条件や初期投資額などの障壁、入居者専用サービス「レオネット」といった…続きを読む
100台を超えるテスラ車が遠隔操作の危険性にさらされる、サードパーティ製ツールに脆弱性
Tesla(テスラ)車のオーナーに人気の高いオープンソースのログ記録ツールに、セキュリティバグが見つかった。これにより、セキュリティ研究者は世界中の数十台のテスラ車にリモートアクセスできたと述べている。 この脆弱性に関するニュースは2021年1月初め、ドイツのセキュリティ研究者であるDavid Colombo(デヴィッド・コロンボ)氏のツイートで初めて明らかになった。コロンボ氏は、25台以上のテスラを「完全に遠隔操作」できるようになったが、その詳細を公表せずに、悪意のあるハッカーに警告を与えず、影響を受けたテスラ車のオーナーに問題を開…続きを読む
ビズリーチなどを展開するVisionalグループ、クラウドリスク評価サービスAssuredを正式リリース
ビズリーチ、HRMOS等を展開するVisionalは、2022年1⽉25⽇、セキュリティ領域の新事業として、クラウドリスク評価のデータベースサービス「Assured(アシュアード)」を正式リリースしたことを発表した。 進むクラウド化と追いつかないセキュリティ管理 各産業で不可逆のデジタル化が進み、特に国内クラウド市場は2018年度から2019年度にかけて約21%拡⼤し、2024年度には約2.8倍の5兆4000億円規模に拡⼤ することが予想されている(MM総研「国内クラウドサービス需要動向調査」[2020年5⽉時点] )。⼀⽅で、クラウ…続きを読む
GMOインターネットがサイバーセキュリティ事業に本格参入、イエラエセキュリティを子会社化
GMOインターネットは1月24日、同日開催の取締役会において、サイバーセキュリティ事業を展開するイエラエセキュリティの株式を取得し、子会社化することを決議したと発表した。これにより同グループは、電子認証サービスを中核としたセキュリティ事業に加え、サイバーセキュリティ事業にも本格参入する。 今回のグループジョインに伴い、イエラエセキュリティは2022年3月の定時株主総会における議案承認を前提として、「GMOサイバーセキュリティ byイエラエ株式会社」に商号を変更する予定。 また新拠点「GMOタワー」内に、国内最大規模の「GMOサイバーセ…続きを読む
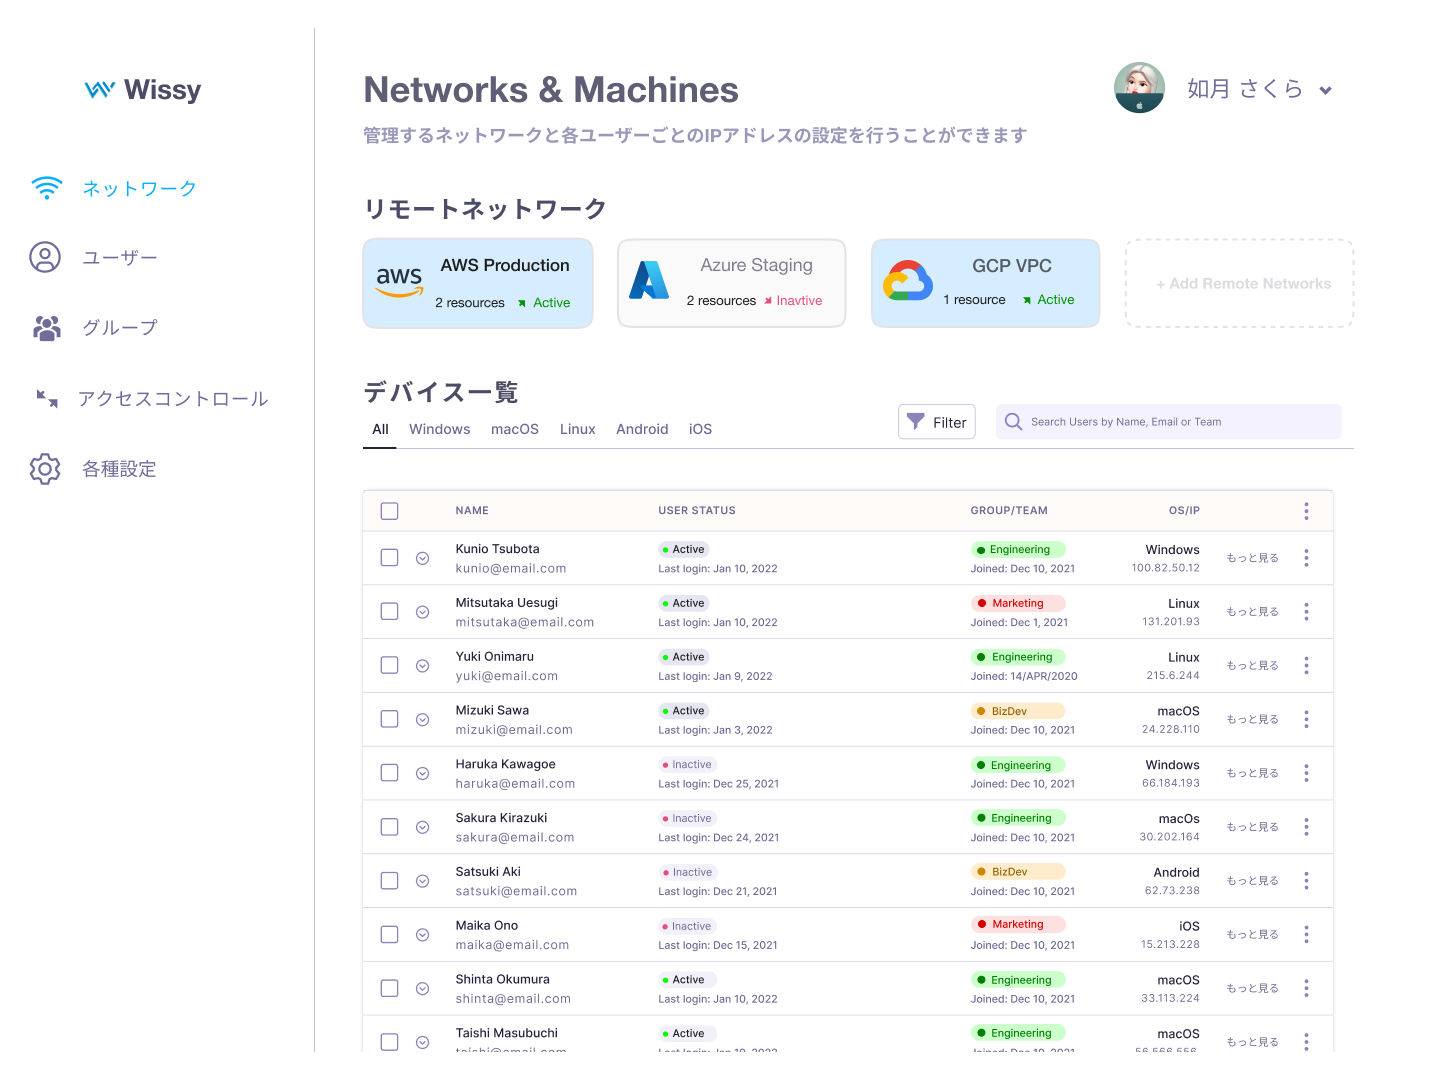
ノーコードでWireGuardフルメッシュVPNを企業ネットワークに提供するSaaS「Wissy」がβ版ユーザー募集開始
Notchは1月24日、SaaS型でWireGuardフルメッシュVPNを提供する新サービス「Wissy」のβ版ユーザーの募集を開始したと発表した。β版への登録は、公式サイトから電子メールで行う。 Wissyは、3月初旬をめどに、招待制でのベータ版提供を開始予定。また、4月初旬〜5月にかけてプロダクトのオープンアクセスを目指し開発を進めている。今後数年で一般化するであろう、分散型のチーム・働き方を支えるインフラの基盤となるべく開発を行っているという。 Wissyは、数行のコード、もしくはノーコードでUXの高いプライベートネットワーク(…続きを読む
【コラム】注意、会社はあなたを見張っている
新しい1年の始まりに、みんなに役立つことを教えよう。 ITが十分に確立されておらず、会社の構築とともに方針が急速に進化しているスタートアップで働く場合、雇用主が迅速に動いて物事を実行し、後から許可を取ろうとしてしまうリスクが普段よりも高くなる。これはほぼ直感的に理解できるだろう。通常、創業初期のスタートアップは落ち着きなく、猛烈なスピードで動いているものだ。これは合法か?もちろんそうではないが、スタートアップ業界には、会社が成功しなければ許可など無意味なことだという考えも多く存在するようだ。また、会社が一流の急成長企業のスピードで成長…続きを読む
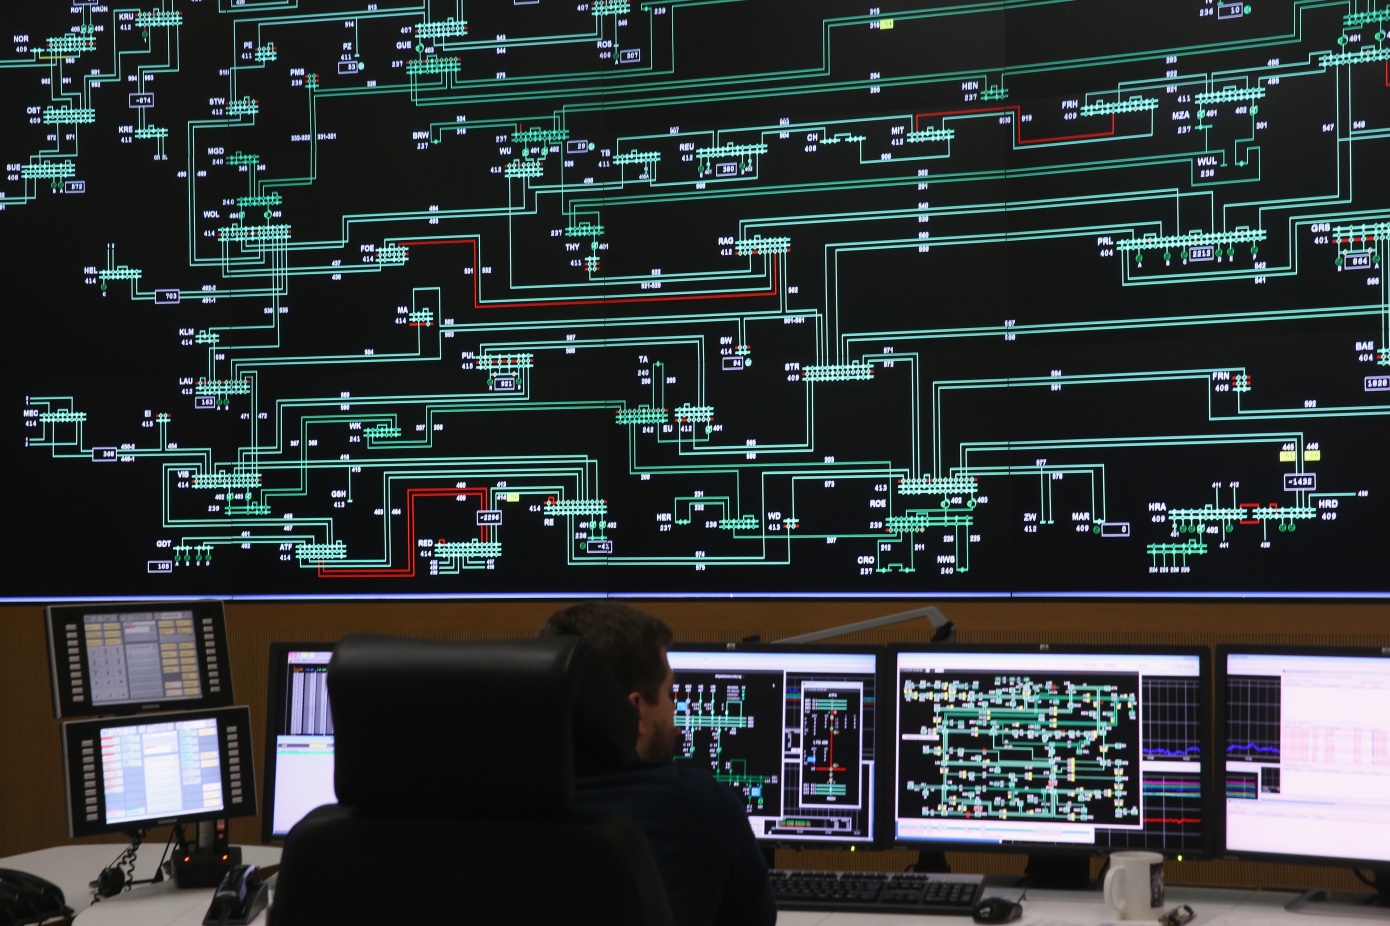
ランサムウェアの次のターゲットは組み込み機器か?
2021年は、ランサムウェアギャングが重要インフラに目を向け、製造業、エネルギー流通、食品生産を中心とした企業をターゲットにした年として記憶されるだろう。 Colonial Pipeline(コロニアル・パイプライン)のランサムウェア攻撃は、ITネットワークへのランサムウェア攻撃が燃料を分配するパイプラインを制御する運用ネットワークへ広がる懸念から、結果として5500マイル(約8850km)のパイプラインを停止させる事態となった。 運用・制御技術(OT)ネットワークは、生産ライン、発電所、エネルギー供給を継続的に行うために重要な機器を…続きを読む
二要素認証の危殆化でハッキングされた暗号資産取引所Crypto.com、被害は約38.7億円以上に
Crypto.com(クリプト・ドットコム)は、先週末に同社のプラットフォームで発生した最近のハッキングについて、米国時間1月20日ウェブサイト上の声明で新しい詳細を共有し、483人のユーザーが影響を受け、1500万ドル(約17億円)相当以上のETH(イーサリアム)、1900万ドル(約21億6400万円)相当のBTC(ビットコイン)「その他の通貨」6万6200ドル(約750万円)相当の不正な引き出しが発生したと発表した。現在の暗号資産価値で3400万ドル(約38億7300万円)以上の価値がある総損失は、Crypto.comが声明を発表…続きを読む
赤十字国際委員会のデータが流出、「弱い立場にある」51万5千人の個人情報が盗まれる
赤十字国際委員会(ICRC)の業務委託先がサイバー攻撃を受け、紛争や移住、災害などで家族と離ればなれになった「非常に弱い立場にある」51万5000人以上の個人データが流出していることが明らかになった。 赤十字国際委員会は、データの保存に使用しているスイスの業者の名前や、セキュリティ事故の原因については明らかにしていないものの、これらのデータは60以上の赤十字社および赤新月社のナショナルソサエティから提供されたものだと述べている。 声明の中で、赤十字国際委員会は攻撃者に対し、データの保護必要度を考慮して、情報を公に共有したり漏洩させたり…続きを読む
リモートワークとクラウドの大量導入で1Passwordが約706億円の特大資金獲得、評価額約7740億円に
パスワード管理プラットフォームの1Passwordが6億2000万ドル(約705億7000万円)という巨額のシリーズCを終え、68億ドル(約7739億5000万円)の評価額となった。 この投資をリードしたのはIconiq Growthで、Tiger GlobalやLightspeed Venture Partners、Backbone Angels、そして同社の2億ドル(約227億6000万円)のシリーズAと1億ドル(約113億8000万円)のシリーズBをリードしたAccelが参加した。その他の投資家としてCrowdStrikeのCE…続きを読む
Crypto.comのCEOが数百の顧客アカウントがハッキングされたことを認める
Crypto.com(クリプト・ドットコム)のCEOであるKris Marszalek(クリス・マルザレック)氏は、米国時間1月19日に行われたBloomberg TVのインタビューで、約400の顧客口座がハッキングによって侵害されたと述べた。複数のCrypto.comユーザーが資金を盗まれたと主張してきたものの、これまで会社からの回答が曖昧だったへの苦情を受けて、侵害を認めるかたちとなった。 マルザレック氏は、ハッキングがどのように発生したかについての詳細は明らかにしなかったが、事件後「約13~14時間」で取引所がオンラインに戻り、…続きを読む
車上荒らし防止に取り組むFordとADTのジョイントベンチャー企業「Canopy」
自動車メーカーのFord(フォード)と、ホームセキュリティやビジネスセキュリティ、アラーム監視サービスを提供するADTは、現在の車両セキュリティの脆弱性に対処することを目的としたジョイントベンチャーCanopy(キャノピー)を立ち上げた。 Canopyはまず、車両に取り付けて周囲を監視し、盗難や破壊行為などの問題をドライバーに警告するアフターマーケットアクセサリーを提供する予定だ。 車両に内蔵されたアラームシステムは、盗難の抑止に役立つ場合もあるが、決して安全とはいえない。2020年、FBIは自動車盗難によって74億ドル(約8479億…続きを読む
英内務省、エンドツーエンド暗号化反対に世論を誘導するためのネガティブキャン広告キャンペーンを計画
Stephen Hird / reuters 英内務省が、エンドツーエンド暗号化反対に世論を誘導するための広告キャンペーンを計画していると伝えられています。 Metaは2021年11月、InstagramとMessengerのエンドツーエンド暗号化を2023年まで延期すると発表しました。プライバシー保護の観点からみれば実装が待ち遠しい機能ですが、一部政府や法執行機関にとっては、通信の内容を確認できなくなり、児童虐待などの犯罪の傾向を把握できなくなるとの指摘も出ています。 英内務省は、まさにこの指摘の立場をとっており、内務書の広報担当者…続きを読む
クラウドセキュリティの次の波に取り組むPermiso、11.4億円を調達しステルス状態から浮上
パロアルトに拠点を置き、クラウドインフラのID検知と反応を提供するスタートアップPermiso(ペルミソ)が、1000万ドル(約11億4000万円)のシード資金を得てステルス状態から浮上した。 FireEye(ファイアアイ)元幹部のPaul Nguyen(ポール・ヌエン)氏とJason Martin(ジェイソン・マーティン)氏によって設立された同社は、パンデミックの開始以降、各企業が在宅勤務をサポートするために業務のデジタル化を急いだことから生まれた、クラウドセキュリティの潮流に載ったスタートアップの1つだ。 すでに競争が激化している…続きを読む
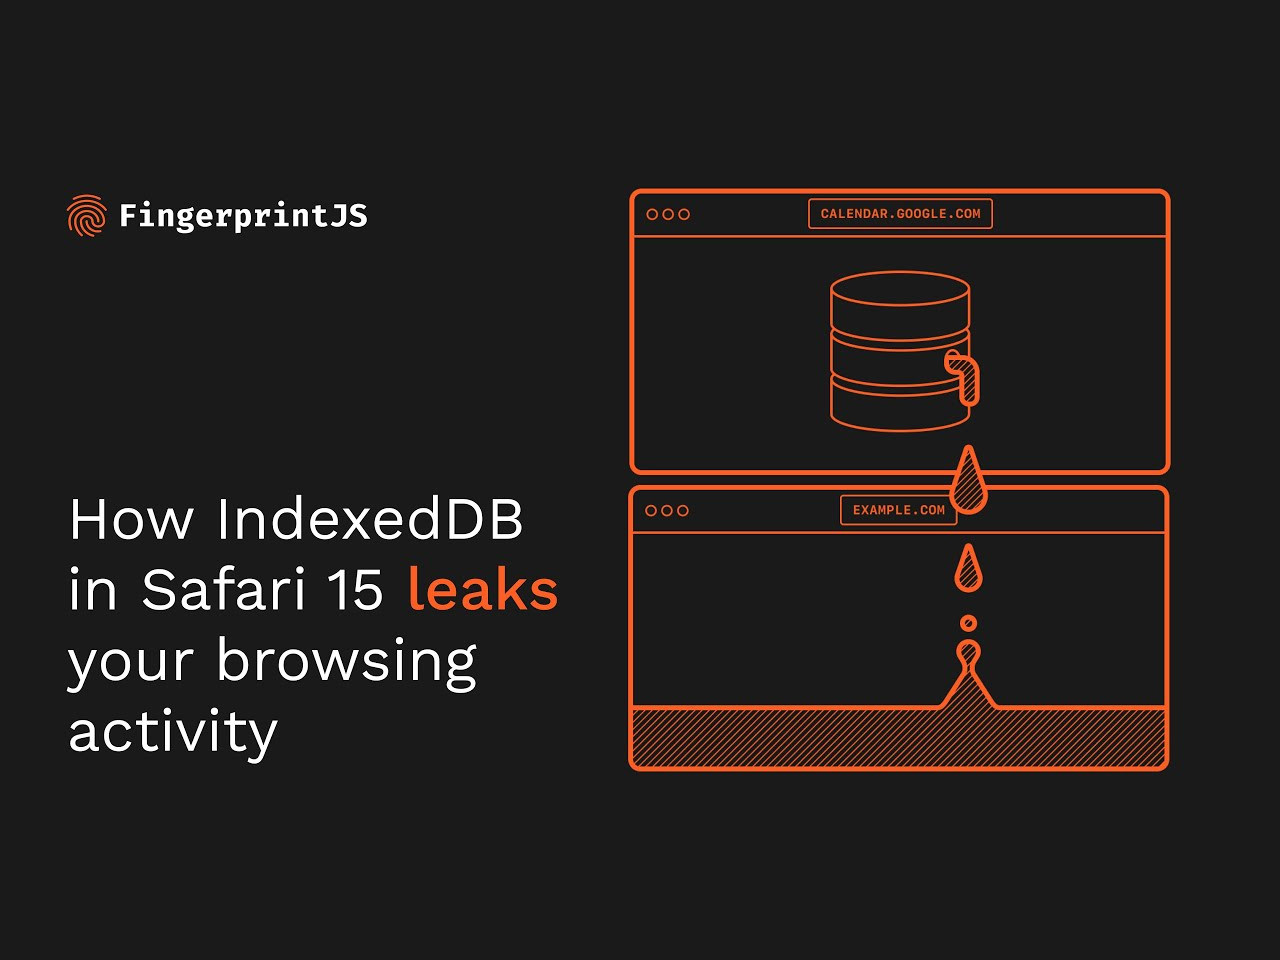
iOS・iPadOSとmacOS用の最新版Safari 15に深刻なバグ、Googleアカウント情報やブラウズ履歴が漏えいの恐れ
9to5Mac iOS/iPadOSとmacOS用の最新版Safari 15にバグがあり、Googleアカウント情報や最近のブラウジング履歴が流出する恐れがあると報じられています。 Webブラウザ向けの指紋認証サービスを提供するFingerprintJSは、ブログ記事にてSafari 15にはIndexedDB実装にバグがあり、特定のWebサイトが自分のドメインのみならず、あらゆるドメインのデータベース名を見られると指摘しています。このデータベース名は、ルックアップテーブルから識別情報を抽出するために使用できると述べられており、実際に…続きを読む
近日開催のイベント

