
タグ: HackerOne(企業・サービス)
HackerOneがウクライナのハッカーへのバグ報奨金支払いを停止
ウクライナのハッカーやセキュリティ研究者によると、バグ報奨金制度プラットフォームのHackerOne(ハッカーワン)は、場合によっては数千ドル(数十万円)にもなるバグ発見・報告の報酬金を保留し、ハッカーが報酬を引き出せないようにしているという。 HackerOneのアカウントを持つ複数のハッカーや研究者は、2022年2月末のロシアのウクライナ侵攻にともなう経済制裁と輸出規制を理由に、HackerOneが支払いをブロックしているが、自分たちには制裁は適用されないとツイートしている。 HackerOneのサポート担当者がセキュリティ研究者…続きを読む
バグバウンティ大手HackerOneが約56.6億円調達、在宅勤務によるクラウド利用増加が後押しに
バグ懸賞と侵入テストのスタートアップ、HakerOne(ハッカーワン)が4900万ドル(約56億6000万円)のシリーズEラウンドを完了した。この1年、在宅勤務の増加によってクラウド利用が急増した結果だ。 セキュリティ問題を探すハッカーと、問題を解決したい企業の間を取り持つ同社は、最近の成長について、12月のホリデーシーズンを前にインターネットを駆け巡った広く普及しているオープンソースロギングプラットフォーム、Log4j(ログフォージェイ)の欠陥をはじめすとる「ゼロデイ脆弱性」のまん延によって加速されたものだと語った。 同社は、この1…続きを読む
Twitterが「業界初」機械学習アルゴリズムの「バイアス」を対象とする報奨金コンテスト実施
Andrew Kelly / Reuters Twitterが、システムが自動的に画像をクロップする際の”偏り”を発見した人に謝礼を支払う報奨金コンテストをHackerOneを通じ開始しました。報奨金と言えば、セキュリティ上の問題や処理上の不具合を発見した人に対して賞金を支払うバグバウンティ・プログラムが一般的におこなわれていますが、今回Twitterが始めたのは、ユーザーが投稿した写真をサムネイル化するため、ちょうど良い具合にクロップ(切り抜き)するアルゴリズムにどこか偏りがないかを探そうというコンテスト形式のプログラムです。 Tw…続きを読む
ソニーがPS4のバグ発見に500万円超の賞金を出すと発表
他人のPS4をレンガも同様に動かなくする方法や実行されるべきでないコードを実行させる方法などのハッキングを発見したら急いでソニーに知らせるといい。ソニーが開催しているチャレンジの賞金を受け取れる。 6月24日、ソニーは「バグ賞金かせぎ」(Bug Bounty Program)プログラムをスタートさせたことを発表した。PlayStation 4、オンラインのPlayStation Networkに影響を与えるバグや悪用可能な欠陥が新たに発見された場合、賞金が支払われる。 ソニーは、対象となるバグの種類について明確に示している。「Play…続きを読む
Kubernetesのバグ褒賞金制度は多数のセキュリティ研究者の参加を期待
Cloud Native Computing Foundation(CNCF)が米国時間1月14日、Kubernetesの初めてのバグ褒賞金事業(bug bounty)を発表した。Kubernetesは、最初Googleが作ったコンテナオーケストレーションシステムで、現在、至るところで使われている。このバグ褒賞金制度はCNCFとGoogleとHackerOneが共同で運営し、賞金額は100ドル(約1万1000円)から最高1万ドル(約110万円)までとなっている。 KubernetesにはすでにProduct Security Comm…続きを読む
ハッカーと企業をつなぐHackerOneが39億円調達、調達総額は117億円に
HackerOneはサンフランシスコに拠点を置く創業7年になる会社で、自社のネット脆弱性をテストしたい企業とハッカーとの間を取り持つのが仕事だ。このたびシリーズD調達ラウンドで3640万ドル(約39億円)を獲得し、総調達額を1億1000万ドル(約117.5億円)とした。 ラウンドをリードしたのはValor Equity Partnersで、ほかにBenchmark、New Enterprise Associates、Dragoneer Investment Groupt、EQT Venturesらの既存投資家も参加した。 現在同社には…続きを読む
Facebookが仮想通貨「リブラ」のバグ懸賞プログラムをHackerOneと準備中
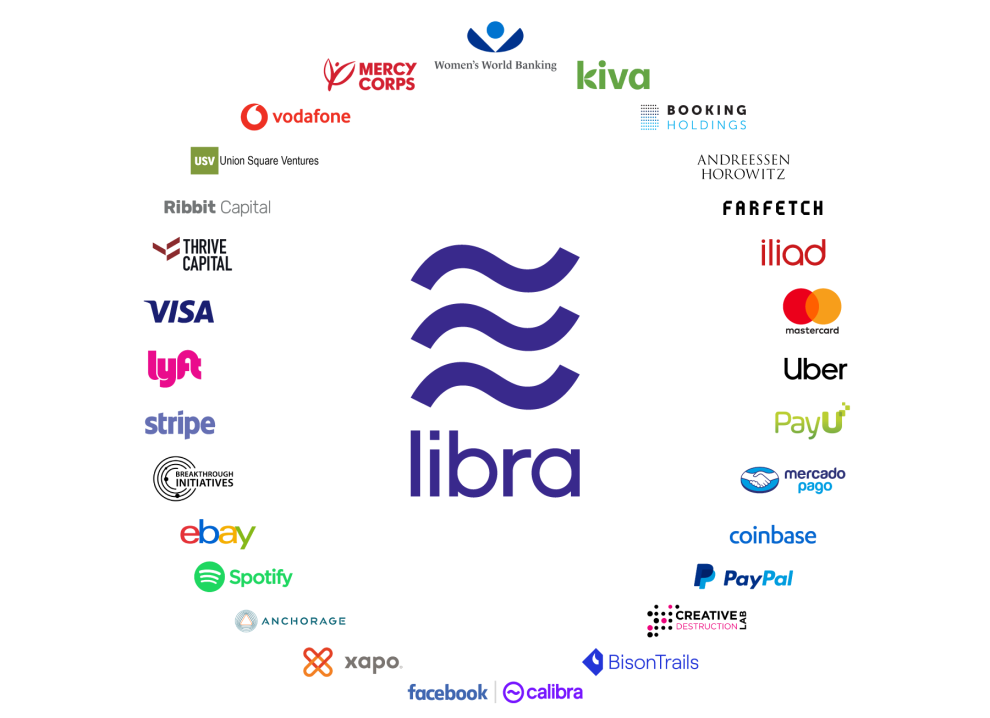
仮想通貨Libra(リブラ)のプロジェクトを進めているFacebookとそのパートナーらは、Libraのブロックチェーン上に作られたアプリケーションのバグ検証プログラムをHackerOneと協力して実施することを発表した。 この発表は、規制当局がLibraの合法性と世界金融システムに与える脅威を評価する間、プロジェクトを中止するよう同社に要求している中で行われた。 関連記事:Congressional testimony reveals some faults in Facebook’s digital currency plans(…続きを読む
Federacyが目指す、スタートアップでも使えるバグ報奨金プログラム
Y Combinator Summer 2018クラスのメンバーであるFederacyは、とても小さなスタートアップでも、バグ報奨金プログラム(見つけたバグによって謝礼を支払う制度)を利用できるようにすることが使命だと考えている。 従来からあるBugcrowdやHackerOneなどが提供するバグ報奨金プログラムは、より大きな組織向けに提供されてきた。それはそれで意義のあるものだったが、双子であるWilliamとJames Sulinskiの2人は、市場にはギャップがあることを感じていた。すなわちそうしたサービスが重要な意味を持つ小規…続きを読む
バグ発見の賞金に最大1万ドル、LINEが「バグ・バウンティ」の対象サービスを拡大
ネットサービスやアプリは便利だが、セキュリティ対策がどうなっているか気になる人も多いと思う。特に毎日使うメッセージングアプリなどはセキュリティ面でも安心して使えることが大事だろう。LINEは同社が提供する各サービスのセキュリティを高めるため、サービスの脆弱性を見つけて報告した者に対し、報奨金を支払う「LINE Security Bug Bounty Program」の認定対象を拡大したことを発表した。 この「バグ・バウンティ」とは、セキュリティの専門家やハッカーに脆弱性の報告を募り、重要度に応じて報奨金を支払う仕組みのことだ。世界中の…続きを読む
Yelp、懸賞金付きバグ探しを人材発掘にも活用
Yelpは6ヵ月前に懸賞金付きバグ探しを開始して以来、システムの脆弱性を発見したハッカーに1万7000ドル以上の賞金を支払った。しかし、バグ探し懸賞の効果はセキュリティーの改善だけではない。Yelpの幹部によると、プログラムは優れたセキュリティー技術者を呼び、Yelpの正社員になったケースもある。 バグバウンティと呼ばれるこの懸賞プログラムは、現金と引き換えに脆弱性を報告する手段をハッカーに与えることで、システムの欠陥を悪用する代わりに改善に協力するインセンティブを与える。GoogleやFacebook等の大企業は、何年も前から公開バ…続きを読む
米国防総省、バグ探し懸賞プログラム “Hack the Pentagon” を拡大
軍隊をハックしたいって? 国防総省(DoD)は、自らのシステムをハッカーが(訴えらることなく)テストする機会を増やそうとしている。 同省は今日(米国時間6/12)Hack the Pentagon[ペンタゴンをハックせよ]プログラムを拡大して、さらに多くの国防総省システムとネットワークを対象に加えることを発表した。Hack the Pentagonは、システムの脆弱性を見つけて報告したハッカーに現金報奨を与えるもので、既に効果を発揮している ― 最初にバグが報告されたのは、プログラムが始まった13分後だった。 当初はパイロットプログラ…続きを読む
Twitter、HackerOneを通じてバグ探し懸賞プログラムを開始
多くのオンラインサービスの信頼を揺るがせたセキュリティー侵害事件を受け、Twitterは今日(米国時間9/3)、バグ探し懸賞プログラムを立ち上げることを発表した。これは、セキュリティー侵害を責任を持って報告したセキュリティー研究者に報奨金を支払うもので、バグ探し懸賞プログラム提供会社のHackerOneを通じて実施される。Twitterは、Twitter.com、ads.twitter、モバイル版Twitter、TweetDeck、apps.twitter、および同サービスのiOSとAndroidのアプリに関するバグ報告1件につき最低…続きを読む
近日開催のイベント

