
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
AndroidマルウェアEventBotは銀行のパスワードや2段階認証のコードも盗む
セキュリティの研究者は、新たに発見されたAndroidのマルウェアに警鐘を鳴らしている。銀行アプリや暗号通貨のウォレットを標的としたものだ。 画像クレジット:David Paul Morris/Bloomberg/Getty Images セキュリティ会社Cybereasonの研究者が最近発見し、EventBotと名付けたマルウェアは、Adobe FlashやMicrosoft Word for Androidといった、正規のAndroidアプリになりすましている。Androidに組み込まれているアクセシビリティ機能を悪用して、OSの…続きを読む
フランス人研究者ら、接触者追跡に関してプライバシー保護を求める書簡に署名
471人の暗号技術とセキュリティのフランス人研究者らが、接触者追跡アプリが持つ潜在的リスクへの認識を高めるための書簡に署名をした。フランス議会では明日、ロックダウンの解除後に関するすべてのことが議論されるが、その議題には接触者追跡アプリ「StopCovid」も含まれている。 署名を行った研究者のうち77名がフランスの研究機関、Inria(フランス国立情報学自動制御研究所)に在籍している。Inriaは、政府が後ろ盾となっている接触者追跡アプリ「ROBERT」が使用する接触者追跡プロトコルの開発に携わっている機関である。この書簡を確認する…続きを読む
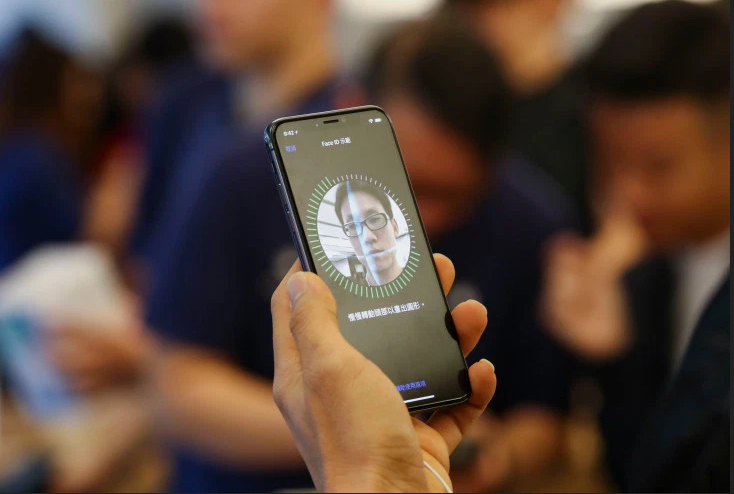
マスクを取らなくてもiPhoneをアンロックできる機能をアップルが開発中
Face IDは素晴らしい技術だが、新型コロナウイルス(COVID-19)の蔓延により世界中の人がマスクをするようになってからは無用の長物になってしまった。 もちろんApple(アップル)は人々の悩みを知っていた。 ユーザーの報告によると、iOS 13.5の最新のデベロッパーバージョンには、マスクを取らなくてもiPhoneを簡単にアンロックできる、ちょっと微妙な機能がある。 TwitterでRobert Petersen(ロバート・ピーターセン)氏とGuilherme Rambo( ギルヘルム・ランボ)氏が共有したビデオでは、マスクを…続きを読む
欧州がアップルとグーグルにAPI変更要求、新型コロナ対策の接触追跡技術のプライバシー保護で
新型コロナウイルス(COVID-19)の感染リスクを測るため、Bluetoothベースで接近度を追跡するいわゆる「プライバシー保護」規格を、EUの科学者や技術専門家が協同して開発している。またこの構想に基づき、彼らはAppleとGoogleに対して両社のAPI変更を要求している。 4月1日に発表されたPEPP-PT(汎欧州プライバシー保護接近度追跡)は、国境を越えたデジタル介入の足並みを揃えるために、接触追跡アプリの開発者に対して、スマートフォンユーザーのデータを標準化された方法で処理することを求めるものだ。また、新型コロナウイルスの…続きを読む
米国当局が進める新型コロナの接触者追跡の必要性とプライバシー保護の重要性
米国での新型コロナウイルス(COVID-19)の感染者数の増加に伴い、当局は、検査数が限られている状況下で、感染の拡大を追跡し制御する方法を切実に求めている。 4月10日、感染者とその濃厚接触者を追跡することで感染の拡大を監視するAndroidとiOS向けの任意の匿名連絡先追跡ネットワークを、Google(グーグル)とApple(アップル)が共同開発することを発表した。このモバイルアプリを公衆衛生当局からダウンロードすると、ネットワークを使用している感染者に接近すると通知される仕組みだ。システムはGPSではなくBluetooth Lo…続きを読む
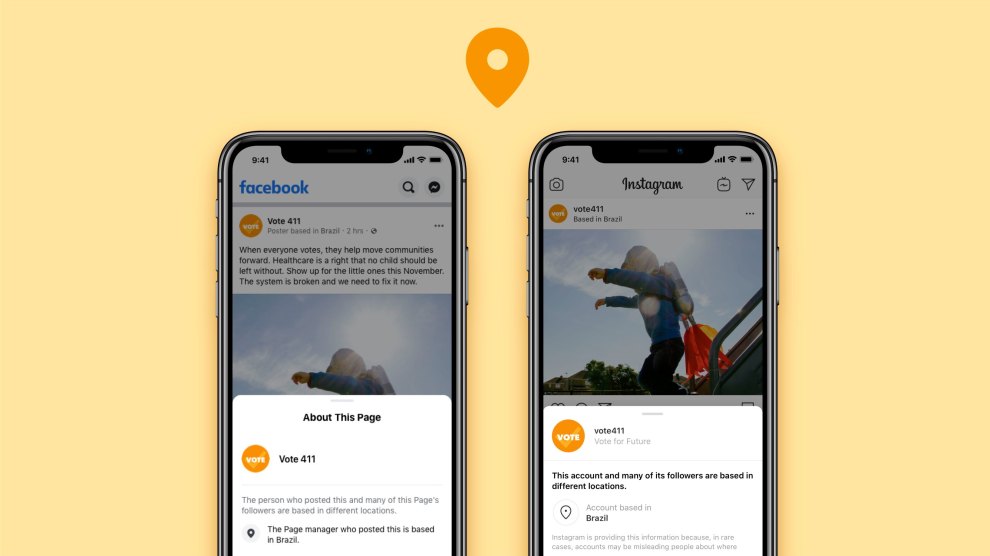
Facebook PageとInstagramが人気投稿の発信国をユーザーに明示へ、フェイク記事対策のため
FacebookとInstagramに「誰が投稿したのか」を確認することを容易にする機能が導入される。Facebookは「Facebook PageおよびInstagramに投稿される記事で読者の数が多数に上るものについては投稿者の所在地(国)を表示する」と発表した 。この機能はエンドユーザーが投稿アカウントの信頼性、正統性について理解を深め、システム全般の透明度を高めるためのもとだという。当面は米国で実施される。 Facebookは、米国以外の地域に所在するアカウントによるFacebook PageとInstagram投稿で米国内の…続きを読む
iPhoneの「メール」アプリに重大な脆弱性、ハッカーがプライベートデータを盗んでいる
Apple(アップル)は近く、新たに見つかったiPhoneの脆弱性をパッチするが、セキュリティの研究者たちによると、ハッカーはすでに被害者のデバイスからデータを盗んでいる。 その脆弱性のニュースは米国時間4月22日に、セキュリティ企業のZecOpsが報じた。同社のCEOであるZuk Avraham(ズク・アヴラハム)氏によると、バグを見つけたのは昨年で、日常的な調査をやってるときだった。彼によると、すでに2018年には少なくとも6社が被害に遭っているという。 アヴラハム氏によると、バグがあるのはiPhoneのデフォルトのメールアプリ「…続きを読む
IT最大手のCognizantがランサムウェア攻撃を受けたことが判明
Fortune 500の中で、最大の技術およびコンサルティング会社の1つであるCognizantが、ランサムウェア攻撃を受けたことを認めた。サイト上には事件を知らせる簡単な声明が出されているだけで、まだ詳細は公表されていない。 「Cognizantは、社内システムを巻き込んだセキュリティインシデントの発生を確認しました、このことによって一部の顧客に対するサービスが中断されていますが、これはMazeランサムウェア攻撃によるものです」と声明には示されている。「私たちの内部セキュリティチームは、有名サイバー防衛会社の支援を受けながら、このイ…続きを読む
セキュリティーの欠如で顔認識スタートアップClearviewのソースコードがすべて漏洩
2020年1月、ある新聞社の調査によってその衝撃的な存在が明らかになった、顔認識スタートアップのClearview AI(クリアビュー・エーアイ)は、たちまちハイテク系スタートアップ界の最も捉えどころがない隠蔽体質の嫌われ者になってしまった。 物議を醸している同社は、法執行機関が人の顔写真を撮りアップロードすると、30億人分の画像を保管しているとされる同社のデータベースで照合ができるサービスを提供しているが、その画像とは、一般のソーシャルメディアから集めたプロフィール写真だ。 だがしばらくの間、サーバーの設定ミスにより、同社の内部ファ…続きを読む
クラウドのセキュリティを問題別にプレーブック化、Bridgecrewが約15億円を調達
経済状況が厳しくなると、企業は自動化によってできる限りコストを下げようとする。そんな中 、クラウドのセキュリティを自動化するツールを提供しているアーリーステージのスタートアップBridgecrewは米国時間4月17日、シリーズAで1400万ドル(約15億円)を調達したことを発表した。 Battery Venturesがこのラウンドをリードし、参加したNFXは同社の400万ドルのシード投資家だ。ほかにも、Sorensen Ventures、DNX Ventures、Tectonic Ventures、そしてHomeward Ventur…続きを読む
Zoomは安全ではない、インド政府が政府職員の業務での使用を禁止
インド政府は16日、Zoomは「安全なプラットフォームではない」と述べ、政府職員に業務で使用しないよう勧告した。ビデオ会議のZoomは多くの国で人気が高まっていて、世界第2位のスマホマーケットで、何十億という人が新型コロナウイルス危機で外出が禁止されているインドでもそうだ。 「Zoomは安全なプラットフォームではない」とインド内務省のサイバーセキュリティ監視機関CyCordは16ページにわたるPDFで勧告した。「政府職員が公用で使用するプラットフォームではない」と報道局は声明で述べた。勧告では、私的なコミュニケーションでZoomを使用…続きを読む
サンフランシスコ空港のウェブサイトがサイバー攻撃の標的に
サンフランシスコ国際空港は、スタッフや契約労働者のユーザーネームとパスワードを盗もうと同空港のウェブサイト2つが3月にハッキングされたことを明らかにした。 同空港は、2つのウェブサイトSFOConnect.comとSFOConstruction.comが「サイバー攻撃の標的となった」と4月7日付の発表で認めた。ハッカーは、ユーザーのログイン情報を盗むために2つのウェブサイトに悪意あるコンピューターコードを仕込んだ。もし盗まれていたら、攻撃者はこれらのログイン情報を使って空港のネットワークにアクセスできていたかもしれない。ネットワーク侵…続きを読む
Palo Alto Networksが分散化対応でSD-WANのCloudGenixを約455億円で買収
ファイアウォールなどネットワークのセキュリティを提供しているPalo Alto Networksが3月31日に、CloudGenixを4億2000万ドル(約455億円)で買収する合意に達した、と発表した。 CloudGenixはソフトウェア定義のワイド・エリア・ネットワーク(SD-WAN)を提供していて、それにより企業は、すべての分散ロケーションに対して会社のセキュリティプロトコルへのコンプライアンスを強制するポリシーを設定でき、セキュリティを確保できる。これは支社がとても多かったり、従業員が広く分散している企業が重宝するものだ。しか…続きを読む
バグ報奨金プラットフォームのBugcrowdが32.5億円を調達
バグの発見に報奨金を出し、脆弱性を明らかにするプラットフォームのBugcrowdが、シリーズDで3000万ドル(約32億5000万円)を調達した。 サンフランシスコに本社を置く同社は、2011年の設立以降、これまでに8000万ドル(約86億7000万円)を調達した。シリーズDは、以前にも投資したRally Venturesが主導した。 Bugcrowdは、バグやセキュリティの欠陥を発見する研究者と、プロダクトやサービスを修正する必要のある企業を仲介する。両者の間の立場から仲介することで、バグが適切にトリアージされ、修正され、報酬が出さ…続きを読む
Zoomの株主が同社のセキュリティ対策の「誇張」で提訴
Zoom(ズーム)が別の訴訟を起こされた。今度は株主によるものだ。この株主は、同社がセキュリティについて「誇張」したために株価暴落につながり、損を被ったと主張している。 ビデオ会議大手のZoomは、1000万人だった毎日のユーザー数が新型コロナウイルスのパンデミックが始まって以来、2億人に急増した。パンデミックにより世界中の多くの人が外出を控え、自宅から働いている。人気が高まるにつれ、Zoomはセキュリティ問題やプライバシー問題の増加に直面するようになった。そこには、発表していたようにはZoomはエンド・ツー・エンドで暗号化されていな…続きを読む
台湾行政院が政府機関でのZoom使用を禁止、セキュリティ懸念で
台湾の行政院は4月7日、政府機関がZoom(ズーム)や「セキュリティやプライバシーで懸念がある」他のビデオソフトウェアを使用しないよう勧告を出した。Google(グーグル)やMicrosoft(マイクロソフト)が提供するソフトウェアを含む他の選択肢を検討すべきとしている。 新型コロナウイルス(COVID-19)パンデミックの中で、多くの組織が会議を開くのにZoomに頼ってきた。しかしZoomはセキュリティとプライバシーの点で批判されている。 他の国の政府機関もZoomの使用を制限しているが、台湾の措置はこれまでで最も広範なものの1つだ…続きを読む
Zoomが参加者の承認をデフォルトにしてZoom爆撃を防止
Zoomは、トロール(荒らし)によるビデオ会議に対する悪質な攻撃の蔓延を防止すべく、大きな変更を行った。米国時間4月5日から、Meeting IDによる参加にパスワードが必要になる。Meeting IDは推測されたり再利用されたりするためだ。さらに、バーチャル・ウェイティングルームをデフォルトでオンにする。これでホストは参加者を手動で承認しなければならなくなる。 この変更によって、「Zoombombing」(ズームボミング、Zoom爆撃)を未然に防げる可能性がある。Zoom爆撃は2週間前に名付けられた用語で、悪意のあるユーザーがZoo…続きを読む
米国が未修正のままにしていたSS7の欠陥を利用しサウジのスパイが携帯電話を追跡している
米国の議員とセキュリティの専門家たちは、世界の携帯電話ネットワークの弱点におけるセキュリティ欠陥について、長い間警告してきた。内部告発者によって最近明らかにされたところによると、サウジアラビア政府はそのセキュリティ欠陥を悪用し、「系統的な」監視キャンペーンの一環として、米国全体で自国民を追跡しているということである。 これは、サウジアラビア王国が海外にいる国民を見張るために最近採用している戦術である。同王国は、反体制派や活動家の活動を監視するために、強力なスパイウェアを使用してそれらの人々の携帯電話をハッキングしていると非難されてきた…続きを読む
ニューヨーク市は学校でのZoom禁止、セキュリティ上の懸念からMS Teamsに移行へ
休校が続いても生徒たちは学習を続けねばならない。このほど米国ニューヨーク市の学校当局は、リモート教育にビデオ会議サービスのZoomを使用することを許可しないと発表した。セキュリティ上の懸念が理由に挙げられている。 ニューヨーク市教育庁の広報担当者、Danielle Filson(ダニエル・フィルソン)氏は「リモート学習を生徒に提供するにあたって安全性と信頼性の確保は不可欠だ。セキュリティ上の懸念をさらに検討したところ、学校はできるだけ早くZoomの使用をやめるべきだという結論となった。リモート教育に多くの新しいサービスがあり、われわれ…続きを読む
Facebookが訴訟相手のNSO Groupのスパイウェアを自分が使おうとしていた可能性
Facebookの子会社であるWhatsAppは、イスラエルのモバイルスパイウェアメーカーのNSO Groupに対する訴訟の真っ最中だ。しかし、NSOの創業者であるShalev Hulio(シャレフ・フリオ)氏の証言によれば、FacebookはNSOのやり方に文句を付ける前に、自分自身の目的のために彼らのソフトを使用したいと考えていたようだ。 昨年WhatsAppを使用するデバイスに、NSOのスパイウェアパッケージであるPegasusがインストールされる危険性があったことがニュースとして流された。これを受けてWhatsAppはNSOを…続きを読む
近日開催のイベント

