
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
Cloudflareが2Tbpsの過去最大級DDoS攻撃をブロック、GitLabはセキュリティパッチ適用を
Cloudflare(クラウドフレア)は、ピーク時に2Tbps弱を記録した分散型サービス拒否(DDoS)攻撃をブロックしたことを明らかにした。これは過去最大級の攻撃だという。 この攻撃は、オリジナルのMiraiコードの亜種を、悪用されたIoTデバイスやパッチが適用されていないGitLabインスタンスで実行する約1万5000のボットから行われたと、同社はブログで述べている。 今回のDDoS攻撃は、脆弱性リスク管理のRapid7(ラピッドセブン)が、GitLabの脆弱性(CVSS深刻度スケールで10.0と評価)を警告してからわずか2週間後…続きを読む
バイデン大統領、ファーウェイやZTEなど国家安全保障上の脅威になりうる通信機器に対する規制強化法案に署名
Barcroft Media via Getty Images バイデン米大統領が、国家安全保障上の脅威になりうる通信機器から政府の「機器認可プログラムおよび競争入札プログラムによる通信サプライチェーン」を保護するための「Secure Equipment Act」に署名しました。この法律によってHuaweiやZTEといった米連邦通信委員会(FCC)の「対象リスト」に掲載されている企業に対してFCCは免許の発行や審査プロセスを実施できなくなります。 関連記事 バイデン大統領、ファーウェイやZTEなど国家安全保障上の脅威になりうる通信機器…続きを読む
【コラム】中国の次世代ハッカーは犯罪者ではない、それが問題だ
中国には、犯罪者たちが国家に代わってサイバースパイ活動を行ってきた長い歴史がある。犯罪者から政府のハッカーになった者が、中国の国家安全部(MSS)に所属することで訴追から守られ、中国のスパイ活動の多くを行っている。驚くべきことだが、これは今に始まったことではない。例えば2020年米国司法省が発行した起訴状によると、2人の中国人ハッカーによる同時多発的な犯罪・スパイ活動が、2009年にまで遡ることができるという。また別のケースでは、MSSハッカーの別働隊であるAPT41が、2012年に犯罪組織として始まり、2014年以降は国家スパイ活動…続きを読む
イスラエル国防軍出身CTO開発、企業向け標的型攻撃シミュレーション・訓練プラットフォームのAironWorksが9000万円調達
サイバーセキュリティSaaS「AironWorks」を提供するAironWorksは11月12日、第三者割当増資による約9000万円の資金調達の実施を発表した。引受先は、リード投資家のALL STAR SAAS FUND、また日本ベンチャーキャピタル、京都エンジェルファンド。調達した資金により、AironWorksの特徴である企業分析により高度に最適化された標的型攻撃を生成・実行するAIの開発強化と、日本市場でのデファクトスタンダードとなることを目指して事業成長を加速させるとしている。 関連記事 米CISAとFBIが米国の衛星ネットワ…続きを読む
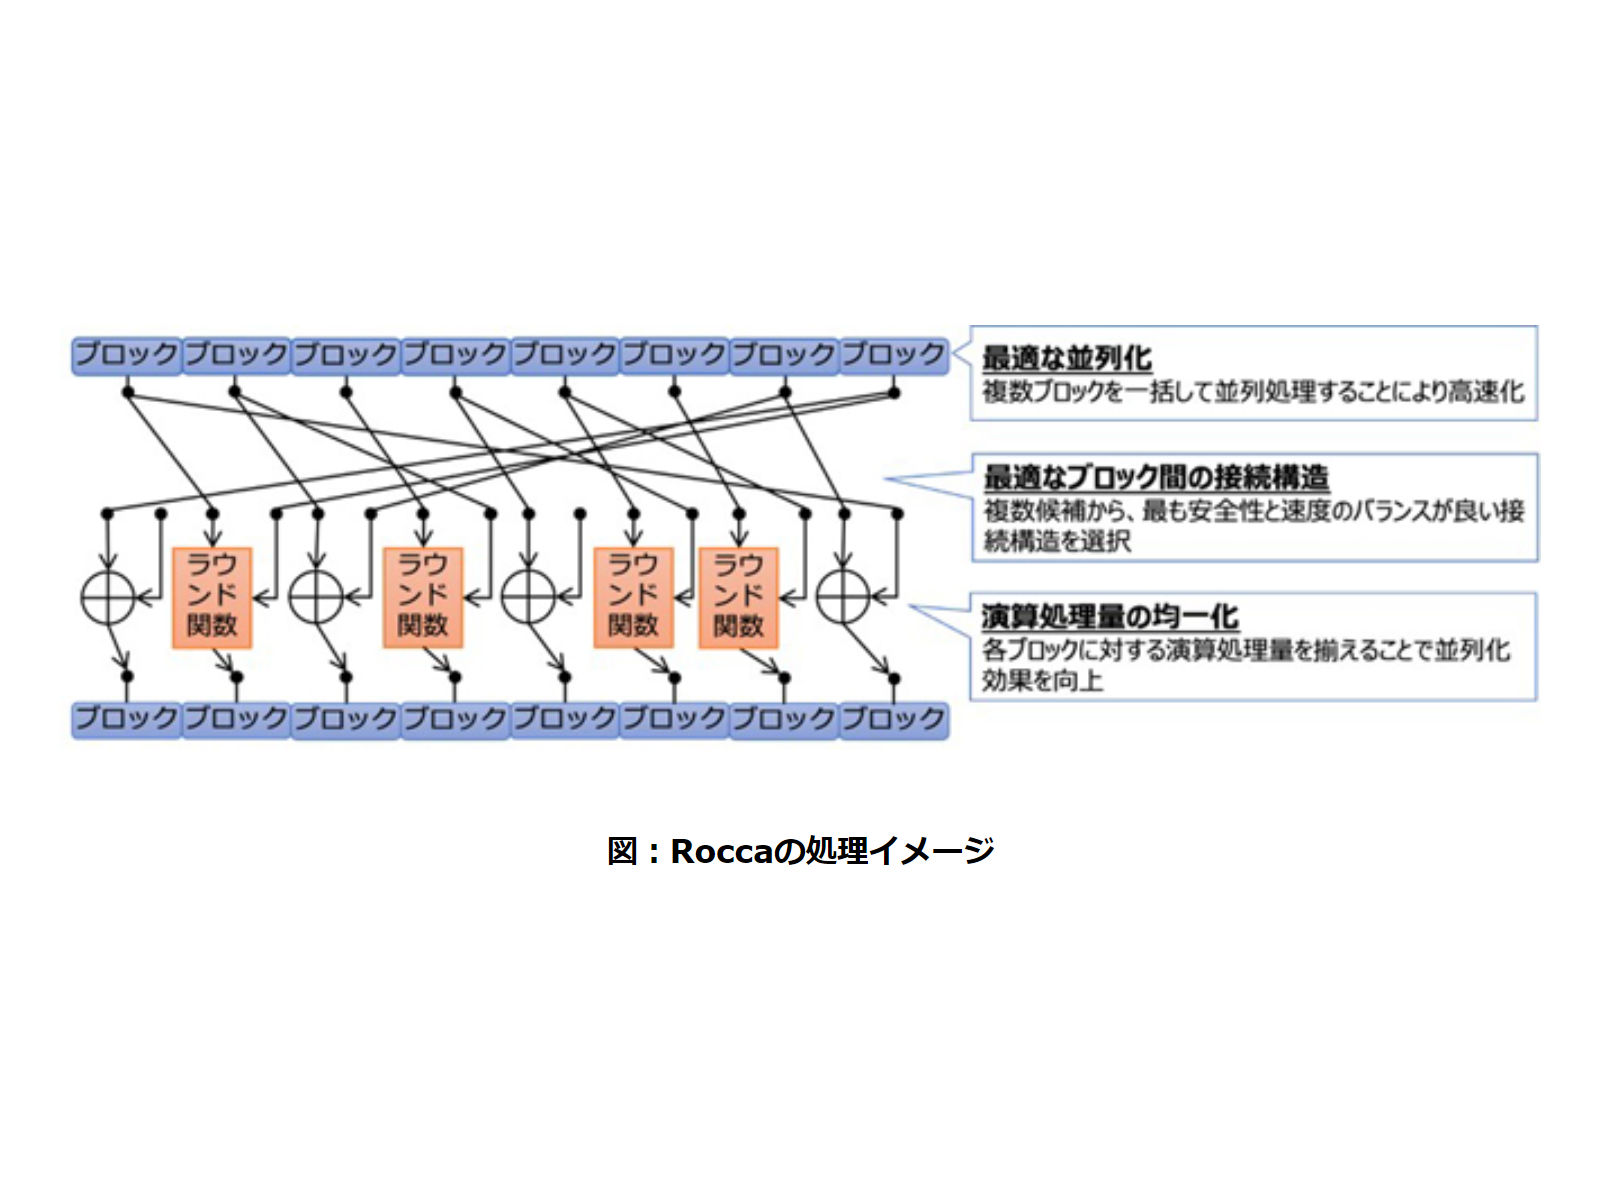
KDDI総合研究所が共通鍵暗号アルゴリズム「Rocca」開発、256ビット暗号で100Gbps超の処理性能
KDDI総合研究所は11月9日、Beyond 5G/6Gから先の時代に求められる共通鍵暗号アルゴリズム「Rocca」の開発を発表した。256ビットの鍵長に対応する認証付きストリーム暗号であり、世界最速となる138Gbpsを達成した(ソフトウェア実装された256ビットの鍵長に対応する認証付き暗号アルゴリズムとして。Intel Core i7-1068NG7での計測結果。2021年11月9日時点、KDDI総合研究所調べ)。 関連記事 毎秒1.7ペタビット、既存技術の7倍の容量を可能にするマルチコアファイバーによる光海底ケーブルの5つの基盤…続きを読む
正当なアプリを装う新たなAndroidスパイウェア「PhoneSpy」が韓国で発見される
セキュリティ研究者は、機密データを盗むため、韓国に住んでいる人のAndroid(アンドロイド)端末をターゲットにした新しいスパイウェアを発見した。 関連記事 ドイツがカスペルスキーの利用を控えるよう警告、ロシアの侵攻で「相当程度」のサイバーリスク 欧州議会、EU加盟国によるスパイウェア「Pegasus」の使用について調査を開始 反体制派をスパイウェアから守れるのは民主主義国家だ デバイス上の脆弱性を利用する他のスパイウェアとは異なり、「PhoneSpy(フォンスパイ)」として知られるこのスパイウェアは、テレビのストリーミングやヨガのレ…続きを読む
株取引アプリRobinhoodが数百万人の顧客情報流出、ソーシャルエンジニアリング攻撃で
オンライン株取引プラットフォームのRobinhood(ロビンフッド)は、先週ハッキングされ、500万件以上の顧客のメールアドレスと200万件以上の顧客名、さらにそれよりも少数の一部のユーザーに関してはより詳細な顧客データが盗まれたことを確認した。 関連記事 マイクロソフトにハッカーが不正侵入、BingとCortanaのソースコードを公開 セキュリティの不備で、インドのセキュリティ専門組織の人事ファイルと医療記録が流出 インドのPaytm、同社決済銀行が中国企業とデータ共有しているという報道は「完全な虚偽」と発表 同社のブログによると、…続きを読む
米司法省がテック企業Kaseyaを攻撃したハッカーを起訴、別件の身代金6.9億円も押収
米司法省は、米テクノロジー企業Kaseya(カセヤ)に対する7月のランサムウェア攻撃を指揮した容疑で、ランサムウェアREvilのギャングに関係する22歳のウクライナ人を起訴した。また、悪名高いランサムウェアグループの別のメンバーに絡む600万ドル(約6億8000万円)超の身代金を押収した。 関連記事 「NetWalker」ランサムウェア攻撃関与の元カナダ政府職員が米国に送還、約32億円超相当のビットコイン押収 ポーランドで逮捕されたランサムウェア犯罪グループ「REvil」のメンバー1人が米国に引き渡される NVIDIA社員のパスワード…続きを読む
カリフォルニア大学研究グループがBluetooth機器の40%で居所特定のリスクありとの研究報告、デバイス製造時の問題から
スマートフォンなどモバイルデバイスの位置情報追跡機能はとても便利で、例えばアップルのiPhoneが備えている「探す」アプリ、新型コロナ感染追跡アプリなどで活用されています。ところが、カリフォルニア大学サンディエゴ校のグループによる研究では、こうしたBluetoothハードウェアの40%にセキュリティ上の欠陥になり得る問題を発見したと報告されています。 関連記事 IoTスタートアップobnizの通信ゲートウェイが東京都のコロナ自宅療養者向けパルスオキシメーター監視システムに採用 レトロなおもちゃ電話「チャターフォン」がBluetooth…続きを読む
英国労働党、党員データ流出の原因は第三者業者を狙ったサイバー攻撃と発表
英国の労働党は、第三者企業へのサイバー攻撃により、党員のデータが漏洩したことを確認した。 関連記事 米CISAとFBIが米国の衛星ネットワークへの脅威を警告、Viasatへのサイバー攻撃を受け グーグル、ランサムウェア犯罪集団に初期アクセス手段を提供するブローカーとして働く組織を発見 ウクライナの副首相が語る企業制裁と戦時中の政府運営について 労働党は、全党員に送られ、同党のウェブサイトにも掲載されたEメールの中で、10月29日に名前の明かされていない第三者データ処理業者から「サイバーインシデント」の報告を受けたと述べている。 詳細は…続きを読む
米国務省がランサムウェアグループDarkSideの情報提供に対し報奨金約11億円
米国務省は、悪名高いランサムウェアグループDarkSideのリーダーの特定や追跡に役立つ情報提供者に、最高1000万ドル(約11億円)の報奨金を提供し、ランサムウェア対策を強化する。 国務省によると「DarkSide亜種のランサムウェア事件の陰謀に加わったり、または関与しようとした」者の逮捕または有罪判決につながる情報に対しても、500万ドル(約5億6000万円)の報奨金を提供するとのことだ。これは、ランサムウェアグループのメンバーがランサムウェアDarkSideのカスタムバージョンを受け取り、身代金支払いの利益から多額を獲得するとい…続きを読む
タップやスワイプを行動分析し詐欺・不正行為と闘うNeuro-IDがシリーズBで約40億円調達
私たちの生活の大部分はデジタル体験を中心に成り立っており、企業はコンバージョンを促進したり、詐欺スクリーニングを最適化する方法をますます模索している。米国時間11月4日、リアルタイムの行動分析ツールを構築したスタートアップが自社サービスへの需要の高まりを受けて、資金調達を発表した。 関連記事 身元確認、マネーロンダリング、詐欺の検知ツールを開発する英ThirdFortが22.7億円調達 Google Playで発見されたデータ窃盗アプリ、数千回ダウンロードされる 英歳入関税庁が2.2億円相当の脱税案件の捜査にともないNFTを押収、英法…続きを読む
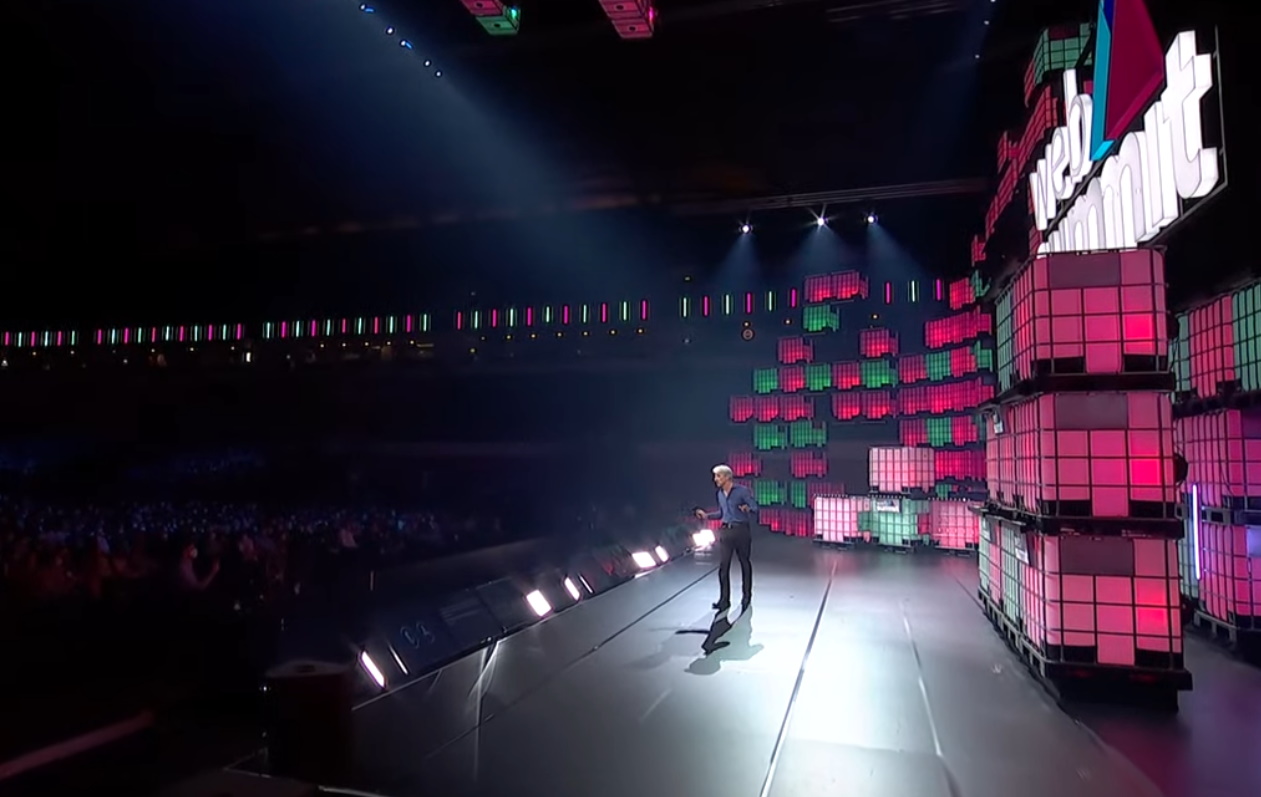
アップルのフェデリギ氏が基調講演でアプリのサイドローディングに苦言を呈す
Apple(アップル)のソフトウェアエンジニアリング責任者であるCraig Federighi(クレイグ・フェデリギ)氏は、Web Summit 2021カンファレンスの壇上で、iPhoneにアプリをサイドロードするための要件案に対する長々とした不満のリストを述べ、この行為を「マルウェア業界のゴールドラッシュ」と表現した。 この問題が議論の対象となっているのは、単にこのテーマについて活発な議論が行われているからではなく、EUのデジタルマーケット法が現在の計画通りに施行された場合、Appleが長年にわたって提供してきたApp Store…続きを読む
バイデン政権が米連邦政府機関に数百のセキュリティバグ修正を指示
米国のBiden(バイデン)政権は、ほぼすべての連邦政府機関に対し、数百におよぶセキュリティバグを修正するよう命じた。それらの中には、10年ほど前に発見されたものも含まれている。 関連記事 米CISAとFBIが米国の衛星ネットワークへの脅威を警告、Viasatへのサイバー攻撃を受け 米政府機関が警告、ウクライナを標的にしているワイパー型マルウェアは他国にも飛び火する可能性 輸送ネットワークをサイバー攻撃から守るShift5が57.7億円を調達 サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)から米国時間11月3日に…続きを読む
「ランサムウェア犯は企業の非公開情報を脅迫に利用している」とFBIは警告
FBI(連邦捜査局)は、複数のランサムウェアグループが、被害者に身代金の支払いを強要する手段として、合併、買収などの「重大かつ一刻を争う財政的事象」に関わっている企業を標的にしていると警告した。 今週FBIは、民間企業向け勧告の中で「サイバー犯罪者はしばしば、 関連記事 「NetWalker」ランサムウェア攻撃関与の元カナダ政府職員が米国に送還、約32億円超相当のビットコイン押収 ポーランドで逮捕されたランサムウェア犯罪グループ「REvil」のメンバー1人が米国に引き渡される NVIDIA社員のパスワード数千件がネットに流出、ハッカー…続きを読む
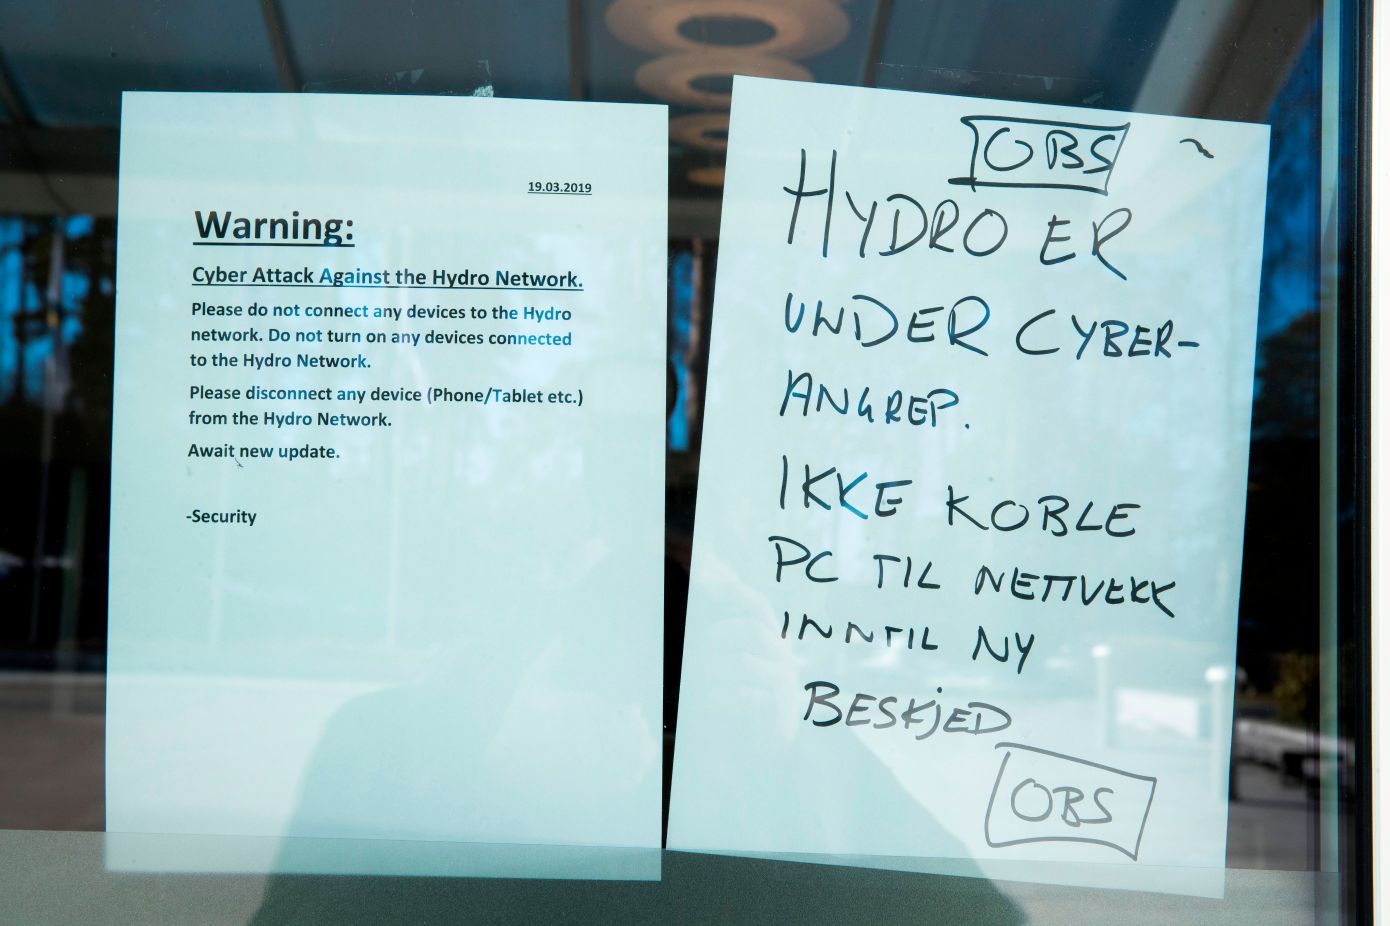
ユーロポールが2019年のランサムウェア攻撃を実行したサイバー犯罪者たちを拘束
Europol(ユーロポール、欧州刑事警察機構)とそのパートナーである各国の法執行機関は、2019年以降、71カ国で1800以上の被害を出した一連のランサムウェア攻撃の背後にある組織的なサイバー犯罪者のネットワークを壊滅させた。 関連記事 「NetWalker」ランサムウェア攻撃関与の元カナダ政府職員が米国に送還、約32億円超相当のビットコイン押収 ポーランドで逮捕されたランサムウェア犯罪グループ「REvil」のメンバー1人が米国に引き渡される NVIDIA社員のパスワード数千件がネットに流出、ハッカー集団から奇妙な要求 ユーロポール…続きを読む
Acompanyが秘密計算エンジンQuickMPCに線形回帰分析・ロジスティック回帰分析が可能な分析機能群PrivacyAI実装
秘密計算スタートアップAcompany(アカンパニー)は10月26日、秘密計算エンジン「QuickMPC」上で利用できる、秘密計算による機械学習を含めた高度な分析機能群「Privacy AI」(プライバシーエーアイ)の提供開始を発表した。これに伴い、「線形回帰分析」と「ロジスティック回帰分析」という2つの高度な分析手法が提供される。 秘密計算とは、データを暗号化したまま分析が行える暗号技術。複数の組織間で暗号化されたデータをやりとりして分析する場合でも、その都度暗号を解除する必要がないため安全が保たれる。だが、Acompanyが開発を…続きを読む
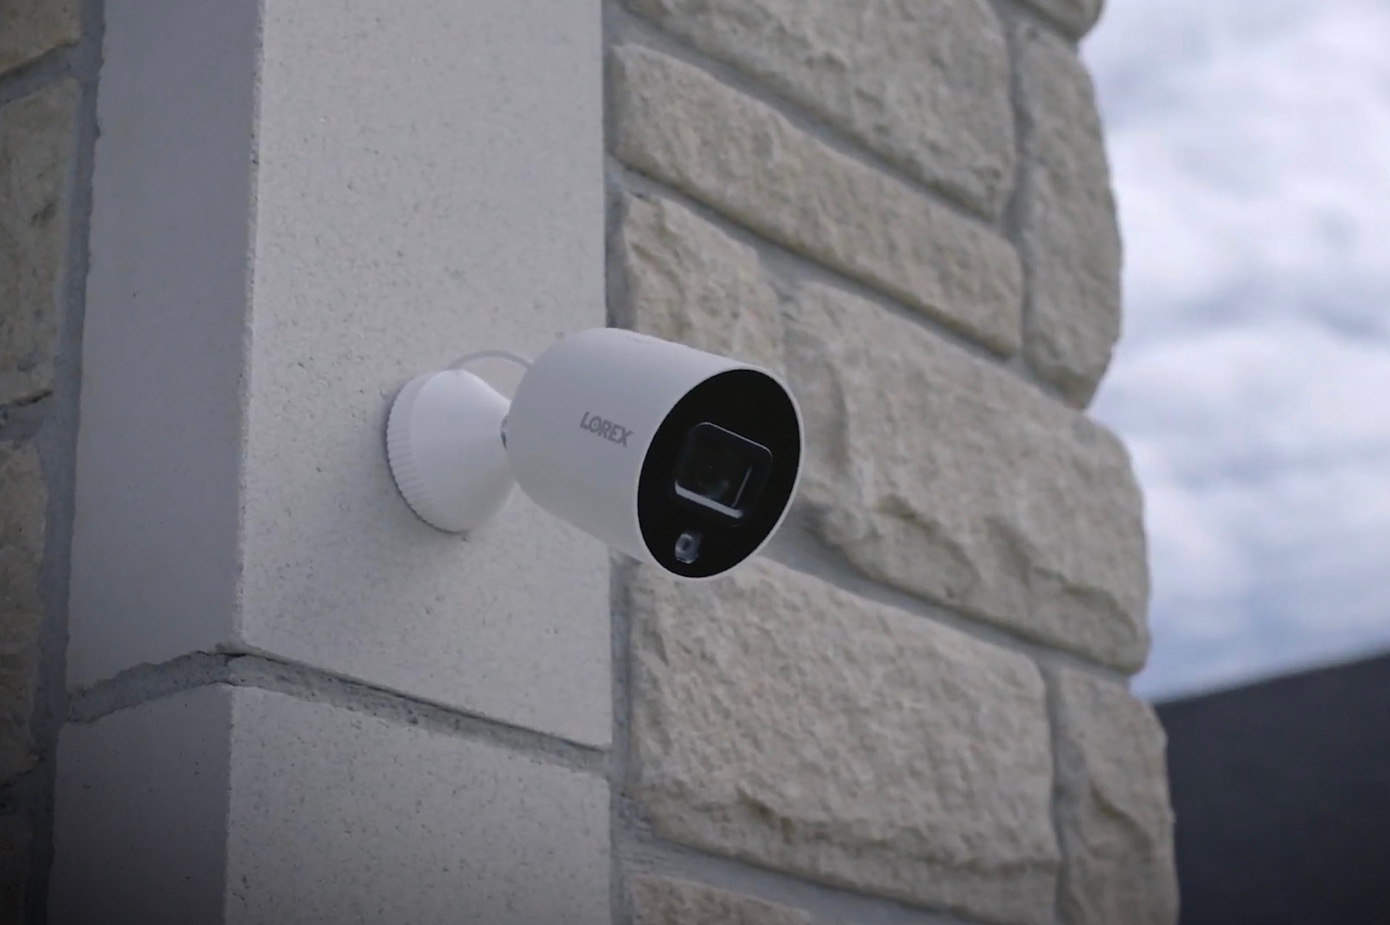
米小売大手が中国企業の防犯カメラを店舗から撤去、人権侵害を指摘される
米国の大手小売企業であるHome Depot(ホーム・デポ)とBest Buy(ベスト・バイ)は、中国の防犯ビデオ技術メーカーであるLorex(ロレックス)とEzviz(イージービズ)の製品を、人権侵害との関連性を理由に店舗から撤去した。 関連記事 ポーランドのモバイルスパイウェア事件で2019年の選挙に疑念が浮上 米政府機関が禁止措置をすり抜け中国の監視技術を購入、Lorexは人権侵害に関与するメーカーDahuaの子会社だ 米小売大手が中国企業の防犯カメラを店舗から撤去、人権侵害を指摘される Home Depotは「当社は最高水準の…続きを読む
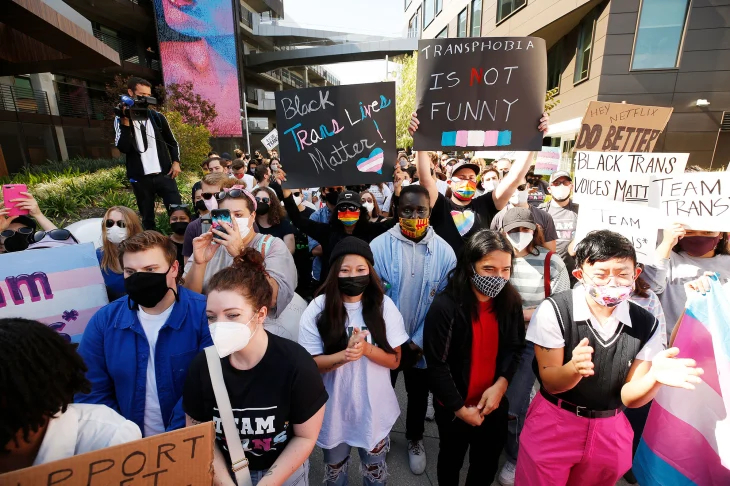
Netflix社員がトランスジェンダーの連帯を受けてストライキと要求リスト提示を計画
米国時間10月20日、Netflixの従業員が10月5日に封切られたデイヴ・シャペル・スペシャルに対する同社の取り扱いをめぐってストライキを行った。それと同時にロサンゼルスのトランスジェンダー活動家Ashlee Marie Preston(アシュリー・マリー・プレストン)氏が、ストライキに参加しているNetflixの従業員への連帯集会を主催した。その集会のために作られた動画では「Queer Eye(クィア・アイ)」のJonathan Van Ness(ジョナサン・ヴァン・ネス)や「Cowboy Bebop(カウボーイビバップ)」と「T…続きを読む
露ハッキンググループFIN7はサイバー攻撃のために偽の会社を設立し勧誘していた
金銭奪取目的のロシアのハッキンググループ「FIN7」は、ランサムウェアの活動を拡大すべく、IT専門家を誘い出すための偽の会社を設立していることがセキュリティ研究者によって明らかになった。 Recorded Future(レコーディッド・ヒューチャー)のGemini Advisory部門の研究者によると、FIN7はPOS(販売時点情報管理)レジをハッキングして数百万枚のクレジットカードから10億ドル(約1136億円)超を盗んだことで知られているが、現在は公共部門に特化したサイバーセキュリティ・サービスを提供するとうたっているBastio…続きを読む
近日開催のイベント

