
タグ: バグバウンティ / バグ報奨金制度(用語)
バグバウンティ / バグ報奨金制度に関する記事一覧
Yelp、懸賞金付きバグ探しを人材発掘にも活用
Yelpは6ヵ月前に懸賞金付きバグ探しを開始して以来、システムの脆弱性を発見したハッカーに1万7000ドル以上の賞金を支払った。しかし、バグ探し懸賞の効果はセキュリティーの改善だけではない。Yelpの幹部によると、プログラムは優れたセキュリティー技術者を呼び、Yelpの正社員になったケースもある。 バグバウンティと呼ばれるこの懸賞プログラムは、現金と引き換えに脆弱性を報告する手段をハッカーに与えることで、システムの欠陥を悪用する代わりに改善に協力するインセンティブを与える。GoogleやFacebook等の大企業は、何年も前から公開バ…続きを読む
任天堂が3DSバグ報奨金プログラムを開始、最高賞金は2万ドル
ということで、あなたはポケモン・サンをプレイするために任天堂の3DSを買った…しかし既に、あなたのポケモン図鑑は完成し、あなたはアローラのあらゆる場所も探検し尽してしまった。さあ、それで? もし技術的な背景を持っているなら、3DS自体を突き回すことを考えてもよいかも知れない。あなたのための大金がその中に埋まっているかもしれない。 というのも、任天堂がHackerOneを通してバグ報奨金プログラムを開始したからだ。3DSに想定されていないことを行わせるバグを見つければ、任天堂は100ドルから2万ドルまでの報奨金を支払う。 任天堂は、排除…続きを読む
Appleが待ち望まれていたバグ報奨金プログラムを開始
ハイテク企業たちは私たちにとって最も個人的な情報への鍵を握っている。給与の支払明細、健康の履歴、恋人とのチャットのログ、そして家族の写真アーカイブ。私たちがプライベートデータを渡せば渡すほど、データを安全に保存することによって企業が私たちの信頼を得ていくことがますます重要になっていく。 過去5年間で、ほとんどの主要なハイテク企業は、ハッカーからの脆弱性の報告を歓迎し現金でそれに報いる形のバグ報奨金プログラムを制定している。独自の報奨金プログラムを実行するための専門知識を持っていない企業は、外部の企業にこの重要なセキュリティの仕事を委託…続きを読む
米国防総省、バグ探し懸賞プログラム “Hack the Pentagon” を拡大
軍隊をハックしたいって? 国防総省(DoD)は、自らのシステムをハッカーが(訴えらることなく)テストする機会を増やそうとしている。 同省は今日(米国時間6/12)Hack the Pentagon[ペンタゴンをハックせよ]プログラムを拡大して、さらに多くの国防総省システムとネットワークを対象に加えることを発表した。Hack the Pentagonは、システムの脆弱性を見つけて報告したハッカーに現金報奨を与えるもので、既に効果を発揮している ― 最初にバグが報告されたのは、プログラムが始まった13分後だった。 当初はパイロットプログラ…続きを読む
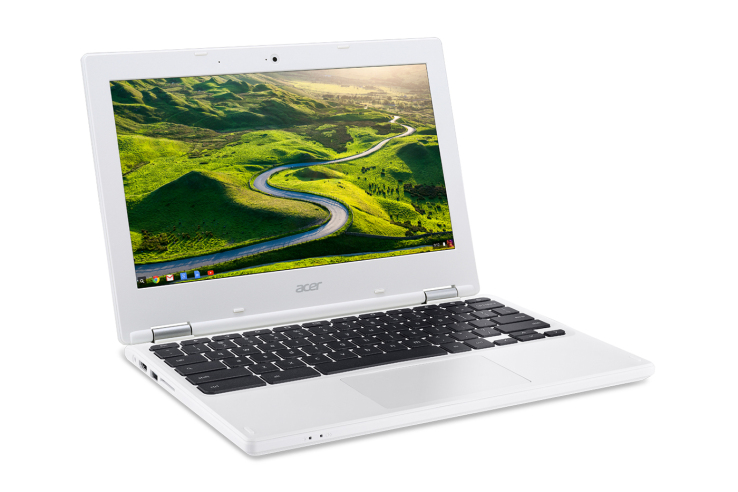
Google、ChromeOSバグ探し懸賞の最高賞金を10万ドルに倍増
2015年にセキュリティー賞金稼ぎに200万ドルを支払ったGoogleは今日(米国時間3/14)、重大なセキュリティー欠陥を発見した場合の報酬を倍増し、最大報奨金額を5万ドルから10万ドルに引き上げた。 Googleは、Chormeのセキュリティーに極めて真剣に取り組んでおり、Chomebook、Chromeブラウザー、およびChrome OSの脆弱性を見つけたハッカーを対象に、バグ探し報奨金を2010年から設定している。 昨年Googleは200万ドル以上のセキュリティー報奨金をハッカーに支払った。 関連記事 Google Laun…続きを読む
Twitter、HackerOneを通じてバグ探し懸賞プログラムを開始
多くのオンラインサービスの信頼を揺るがせたセキュリティー侵害事件を受け、Twitterは今日(米国時間9/3)、バグ探し懸賞プログラムを立ち上げることを発表した。これは、セキュリティー侵害を責任を持って報告したセキュリティー研究者に報奨金を支払うもので、バグ探し懸賞プログラム提供会社のHackerOneを通じて実施される。Twitterは、Twitter.com、ads.twitter、モバイル版Twitter、TweetDeck、apps.twitter、および同サービスのiOSとAndroidのアプリに関するバグ報告1件につき最低…続きを読む
Googleのバグ発見謝礼制度の累積支払い賞金額が200万ドルを突破, 賞金額増額へ
Googleのバグ発見報奨制度は、今日の同社の発表によると、これまでの報奨金提供額の総額が200万ドルを突破した。この事業がスタートしたのは3年前だが、これまでの報奨の対象となったバグ報告は、Chromiumと同社のWebアプリケーションにおける2000件あまりのセキュリティ関連バグだ。200万ドルのうち約100万ドルがChromiumのバグ発見者へ、残る100万ドルがWebアプリケーションのバグを見つけた者へ行った。 今日の発表と合わせて同社は、一部の賞金額を大幅に上げた。“これまで賞金額1000ドルとされたバグは、今後は、最大50…続きを読む
近日開催のイベント

