
タグ: バグバウンティ / バグ報奨金制度(用語)
バグバウンティ / バグ報奨金制度に関する記事一覧
HackerOneがウクライナのハッカーへのバグ報奨金支払いを停止
ウクライナのハッカーやセキュリティ研究者によると、バグ報奨金制度プラットフォームのHackerOne(ハッカーワン)は、場合によっては数千ドル(数十万円)にもなるバグ発見・報告の報酬金を保留し、ハッカーが報酬を引き出せないようにしているという。 HackerOneのアカウントを持つ複数のハッカーや研究者は、2022年2月末のロシアのウクライナ侵攻にともなう経済制裁と輸出規制を理由に、HackerOneが支払いをブロックしているが、自分たちには制裁は適用されないとツイートしている。 HackerOneのサポート担当者がセキュリティ研究者…続きを読む
IT資産管理や名刺管理サービスを手がけるSKYが自社製品に関するバグバウンティ制度開始、報奨金は最大200万円
IT資産管理や名刺管理サービス、システム開発などを手がけるSKYは、同社製品の情報セキュリティー上の脆弱性に関する情報を報告したユーザーに報奨金を支払う「SKY脆弱性報奨金制度」を開始した。報奨金は最大で200万円になる。 脆弱性報奨金制度(Bug bounty program)は、自社製品やサービスの安全性向上を目的として海外の大手IT企業などがすでに実施しているが、SKYでも、「検知難易度の高い潜在的なセキュリティリスクをいち早く発見できる」手段として「SKY脆弱性報奨金制度」を設立し、ユーザーからの協力を求めることにした。この制…続きを読む
バグバウンティ大手HackerOneが約56.6億円調達、在宅勤務によるクラウド利用増加が後押しに
バグ懸賞と侵入テストのスタートアップ、HakerOne(ハッカーワン)が4900万ドル(約56億6000万円)のシリーズEラウンドを完了した。この1年、在宅勤務の増加によってクラウド利用が急増した結果だ。 セキュリティ問題を探すハッカーと、問題を解決したい企業の間を取り持つ同社は、最近の成長について、12月のホリデーシーズンを前にインターネットを駆け巡った広く普及しているオープンソースロギングプラットフォーム、Log4j(ログフォージェイ)の欠陥をはじめすとる「ゼロデイ脆弱性」のまん延によって加速されたものだと語った。 同社は、この1…続きを読む
Metaがバグ報奨金プログラムを拡大、スクレイピングされたデータの発見も対象に
Meta(メタ)は、バグ報奨金プログラムを拡大し、データのスクレイピングを報告した研究者にも報奨金を与えると発表した。この変更により、スクレイピング行為を可能にするバグや、すでにオンラインで公開されている過去にスクレイピングされたデータを報告することも、報奨金の対象となる。 Metaはブログ記事で、スクレイピング行為に特化したバグ報奨金プログラムが起ち上げられたのは、同社が知る限り、これが初めてだと書いている。「当社では、攻撃者がスクレイピングの制限を回避して、我々が当初意図した以上の規模でデータにアクセスすることを可能にする脆弱性の…続きを読む
グーグルがAndroid Enterpriseの「バグ報奨金」プログラムを実施
Android 12はGoogle(グーグル)のPixel端末向けに正式公開され、他機種にも徐々に展開される予定だ。Androidは消費者プロダクトだと思っている人が多いかもしれないが、ここ数年Googleは、これをエンタープライズツールにもするべく力を注いでいる。Android 12にはすでに多くの企業向け機能が標準搭載されているが、GoogleがAndroid Enterpriseに関連して、セキュリティに焦点を当てた新たな取り組みを複数発表したことに驚きはない。 その中には、新たなバグ発見懸賞プログラム、その名も「Android…続きを読む
ウェブホストEpikはハッキング数週間前に重大なセキュリティ上の欠陥を警告されていた
ハクティビスト集団「アノニマス」に関連するハッカーたちは、ウェブホストおよびドメインレジストラであるEpik(エピック)から、ギガバイト単位のデータをリークしたと発表した。Epikは、主流のプラットフォームから追い出されたGab、Parler、8chanなどの極右サイトの避難先となっている。 このグループは、先に公開されたデータのトレントファイルに添付された声明の中で、180ギガバイトは、Epikの「実際の所有者と管理者を追跡するために必要なすべて」を含む「10年分」の企業データに相当すると述べている。グループは、顧客の支払い履歴、ド…続きを読む
企業はバグバウンティを導入すべき!「最も安全な暗号資産取引所」を目指すクラーケンがハッカーに協力を要請するワケ
編集部注:この原稿は千野剛司氏による寄稿である。千野氏は、暗号資産交換業者(取引所)Kraken(クラーケン)の日本法人クラーケン・ジャパン(関東財務局長第00022号)の代表を務めている。Krakenは、米国において2011年に設立された老舗にあたり、Bitcoin(ビットコイン)を対象とした信用取引(レバレッジ取引)を提供した最初の取引所のひとつとしても知られる。 暗号資産取引所クラーケンは、取引所によるセキュリティ対策の一環としてバグバウンティ・プログラム(bug-bounty program)を実施しています。バグバウンティと…続きを読む
Twitterが「業界初」機械学習アルゴリズムの「バイアス」を対象とする報奨金コンテスト実施
Andrew Kelly / Reuters Twitterが、システムが自動的に画像をクロップする際の”偏り”を発見した人に謝礼を支払う報奨金コンテストをHackerOneを通じ開始しました。報奨金と言えば、セキュリティ上の問題や処理上の不具合を発見した人に対して賞金を支払うバグバウンティ・プログラムが一般的におこなわれていますが、今回Twitterが始めたのは、ユーザーが投稿した写真をサムネイル化するため、ちょうど良い具合にクロップ(切り抜き)するアルゴリズムにどこか偏りがないかを探そうというコンテスト形式のプログラムです。 Tw…続きを読む
フェイスブックがバグ懸賞プログラムに「支払い遅延ボーナス」を追加
ことバグ探し懸賞に関して、Facebook(フェイスブック)はMicrosoft(マイクロソフト)やGoogle(グーグル)と比べて、報奨金の支払額においても受け取ったバグ報告の数においても遅れを取っている。2020年MicrosoftとGoogleが、それぞれ1360万ドル(約15億3000万円)と670万ドル(約7億4000万円)の賞金を支払ったのに対して、Facebookが支払ったのは2020年11月時点でわずか198万ドル(約2億2000万円)だった。 一方で、Facebookは若い会社であり、懸賞ハンターたちの目にとまるため…続きを読む
ソニーがPS4のバグ発見に500万円超の賞金を出すと発表
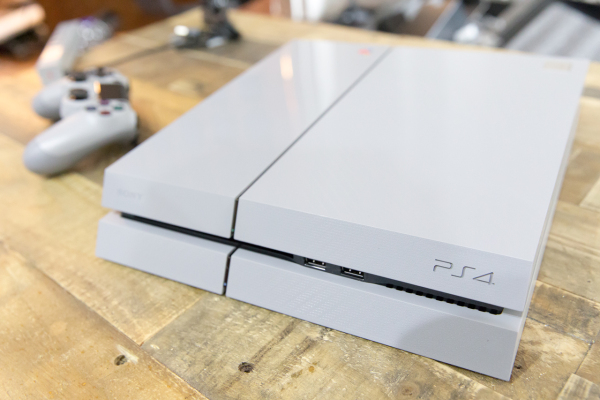
他人のPS4をレンガも同様に動かなくする方法や実行されるべきでないコードを実行させる方法などのハッキングを発見したら急いでソニーに知らせるといい。ソニーが開催しているチャレンジの賞金を受け取れる。 6月24日、ソニーは「バグ賞金かせぎ」(Bug Bounty Program)プログラムをスタートさせたことを発表した。PlayStation 4、オンラインのPlayStation Networkに影響を与えるバグや悪用可能な欠陥が新たに発見された場合、賞金が支払われる。 ソニーは、対象となるバグの種類について明確に示している。「Play…続きを読む
Kubernetesのバグ褒賞金制度は多数のセキュリティ研究者の参加を期待
Cloud Native Computing Foundation(CNCF)が米国時間1月14日、Kubernetesの初めてのバグ褒賞金事業(bug bounty)を発表した。Kubernetesは、最初Googleが作ったコンテナオーケストレーションシステムで、現在、至るところで使われている。このバグ褒賞金制度はCNCFとGoogleとHackerOneが共同で運営し、賞金額は100ドル(約1万1000円)から最高1万ドル(約110万円)までとなっている。 KubernetesにはすでにProduct Security Comm…続きを読む
ファーウェイがバグ発見褒賞会議を開催、ミュンヘンにハッカーを集める
中国のテクノロジー大手のHuawei(ファーウェイ)は、今月下旬にミュンヘンで開く秘密会議に全世界の優秀なスマートフォンハッカーを招き、各国政府の同社に対する懸念を払拭しようとしている。 TechCrunchの情報筋によると、その11月16日の会議でファーウェイは、新しいバグ褒賞事業を非公開で提示する。それにより、セキュリティの脆弱性を指摘した研究者には賞金が贈られる。情報筋によると、そのバグ褒賞事業は過去と未来のモバイルデバイスを対象とし、またAndroidに対抗する同社製モバイルオペレーティングシステムであるHarmonyOSも、…続きを読む
ハッカーと企業をつなぐHackerOneが39億円調達、調達総額は117億円に
HackerOneはサンフランシスコに拠点を置く創業7年になる会社で、自社のネット脆弱性をテストしたい企業とハッカーとの間を取り持つのが仕事だ。このたびシリーズD調達ラウンドで3640万ドル(約39億円)を獲得し、総調達額を1億1000万ドル(約117.5億円)とした。 ラウンドをリードしたのはValor Equity Partnersで、ほかにBenchmark、New Enterprise Associates、Dragoneer Investment Groupt、EQT Venturesらの既存投資家も参加した。 現在同社には…続きを読む
Facebookが仮想通貨「リブラ」のバグ懸賞プログラムをHackerOneと準備中
仮想通貨Libra(リブラ)のプロジェクトを進めているFacebookとそのパートナーらは、Libraのブロックチェーン上に作られたアプリケーションのバグ検証プログラムをHackerOneと協力して実施することを発表した。 この発表は、規制当局がLibraの合法性と世界金融システムに与える脅威を評価する間、プロジェクトを中止するよう同社に要求している中で行われた。 関連記事:Congressional testimony reveals some faults in Facebook’s digital currency plans(…続きを読む
Instagramはデータ漏洩事件を受けて報奨金制度を拡充
Facebookは、個人情報の不正使用を可能にするバグ発見に対する報奨金制度をInstagramにも適用する。 Instagramの親会社であるFacebookは、Cambridge Analytica(ケンブリッジ・アナリティカ)のスキャンダルをきっかけに、データの不正使用の発見に対する報奨金制度を始めた。そのスキャンダルというのは、数千万人分ものFacebookの個人データが抜き出され、2016年の米大統領選挙で、浮動票をトランプ氏側に有利になるように仕向けるのに利用されたというもの。 この制度の基本は、セキュリティ研究者だけでな…続きを読む
アップルがバグ報奨金プログラムを拡大し最大1億円に
Apple(アップル)は、セキュリティー研究者たちが長年望んできたものをようやく提供することになった。macOSのバグ報奨金プログラムだ。 米国時間8月9日に、ITの巨人であるAppleはMac、MacBookおよびApple TV、Apple Watch向けにバグ報奨金プログラムを実施することを発表した。iOS向けバグ報奨金プログラムをスタートしてからちょうど3年後だ。 アイデアはシンプルだ。脆弱性を見つける、Appleに報告する、Appleが修正する。報酬として現金を受け取る。こうしたプログラムは業界では広く行われており、セキュリ…続きを読む
Tesla、 世界最強のハッキングコンテスト「Pwn2Own」にModel 3をエントリー
Teslaは最新のModel 3セダンを今年のPwn2Ownにエントリーする。この毎年恒例の著名なハッキングコンテストに自動車が参加するのははじめてだ。 優勝したセキュリティー研究者に与えられる賞品は…Model 3だ。 Pwn2OwnはTrend MicroのZero Day Initiative(ZDI)が主催する今年で12回目になる業界最強のハッキングコンテストだ。ZDIはこれまでにこのプログラムを通じて400万ドル以上の賞金を提供してきた。 春の脆弱性研究コンテストPwn2Own Vacouverは、3月20~22日に開催され…続きを読む
Federacyが目指す、スタートアップでも使えるバグ報奨金プログラム
Y Combinator Summer 2018クラスのメンバーであるFederacyは、とても小さなスタートアップでも、バグ報奨金プログラム(見つけたバグによって謝礼を支払う制度)を利用できるようにすることが使命だと考えている。 従来からあるBugcrowdやHackerOneなどが提供するバグ報奨金プログラムは、より大きな組織向けに提供されてきた。それはそれで意義のあるものだったが、双子であるWilliamとJames Sulinskiの2人は、市場にはギャップがあることを感じていた。すなわちそうしたサービスが重要な意味を持つ小規…続きを読む
Google、Androidの人気アプリのバグ発見者に1000ドルを進呈
詳細はまだ不明だが、GoogleのPlaytimeデベロッパーイベントで今日午前に流れたニュースによると、GoogleはGoogle Playバグ発見懸賞プログラムを実施し、Androidの人気アプリ(Google製もサードパーティー製もある)をいじって脆弱性を見つけるよう研究者たちを誘っている。 “Google Play Security Reward” と呼ばれるこのプログラムは、研究者がAndroidアプリ開発者と直接協力して脆弱性を見つけることを目的としている。開発者のバグ潰しに協力すればGoogleが1000ドル支払う(ほか…続きを読む
バグ発見の賞金に最大1万ドル、LINEが「バグ・バウンティ」の対象サービスを拡大
ネットサービスやアプリは便利だが、セキュリティ対策がどうなっているか気になる人も多いと思う。特に毎日使うメッセージングアプリなどはセキュリティ面でも安心して使えることが大事だろう。LINEは同社が提供する各サービスのセキュリティを高めるため、サービスの脆弱性を見つけて報告した者に対し、報奨金を支払う「LINE Security Bug Bounty Program」の認定対象を拡大したことを発表した。 この「バグ・バウンティ」とは、セキュリティの専門家やハッカーに脆弱性の報告を募り、重要度に応じて報奨金を支払う仕組みのことだ。世界中の…続きを読む
近日開催のイベント

