
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
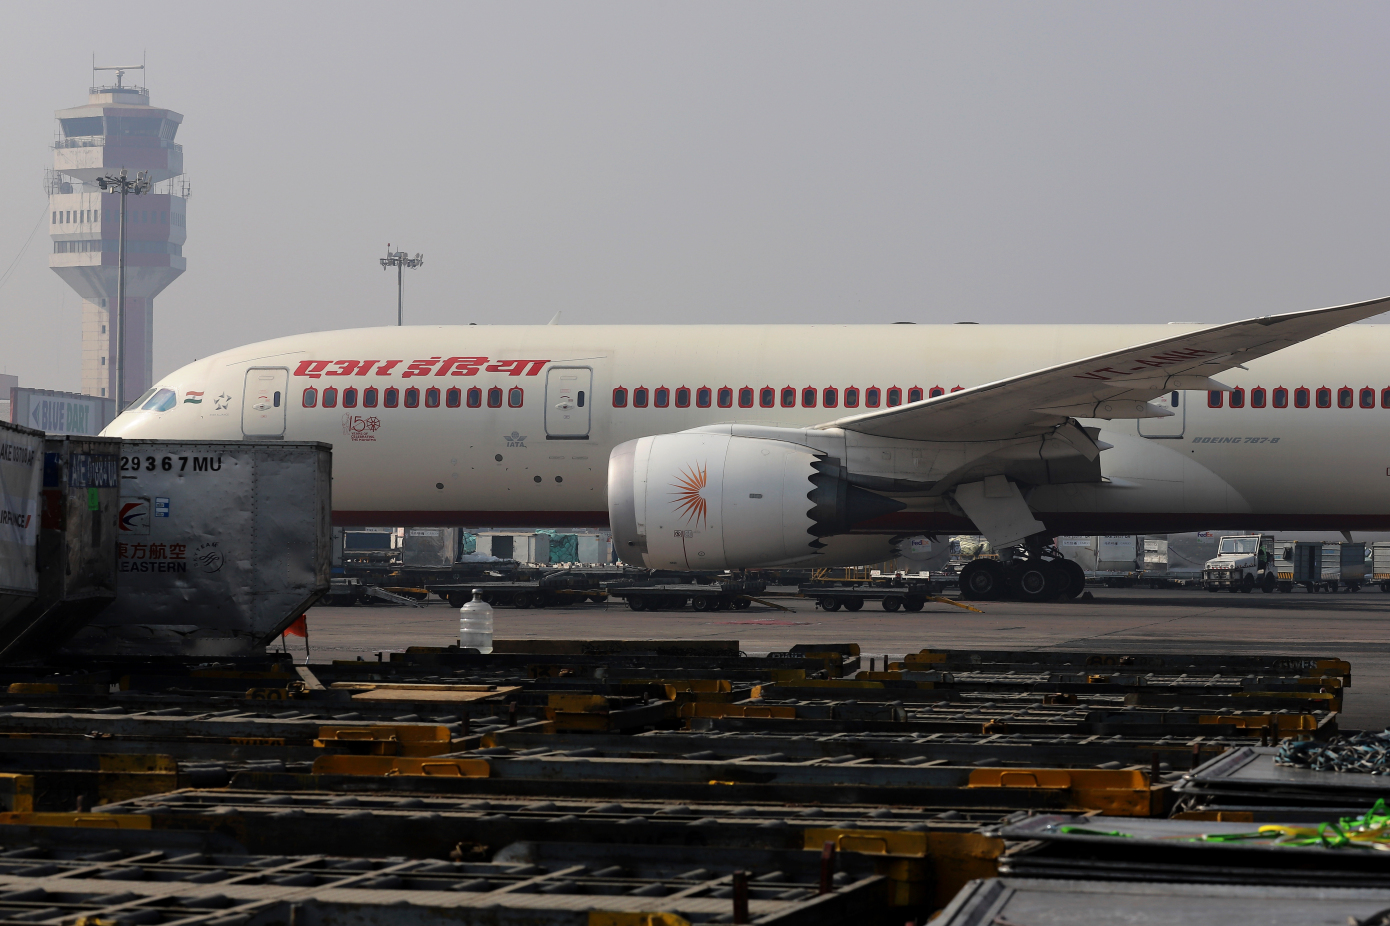
エア・インディアが乗客情報の流出を発表、サイバー攻撃を受けたSITAのデータ漏洩被害は当初の想定より広範囲
世界的な航空輸送データ企業のSITAが、サイバー攻撃を受けたことによるデータ漏洩を報告してから3カ月が経過したが、いまだに被害状況の全貌は明らかになっていない。 インドのフラッグキャリア航空会社であるAir India(エア・インディア)は、同社のデータを管理していたSITAの事故から約450万人の乗客の個人データが漏洩したことを先週発表した。盗まれた情報には、乗客の氏名、クレジットカード情報、生年月日、連絡先、パスポート情報、航空券情報、Star Alliance(スターアライアンス)およびエア・インディアのマイレージサービス情報な…続きを読む
婚活アプリ「Omiai」のネットマーケティングがコーポレートサイト「お問い合わせフォーム」で個人情報を閲覧できる状態になっていたと報告
ネットマーケティングは5月23日、同社コーポレートサイトの不具合により、「お問い合わせフォーム」内の個人情報が第三者から閲覧できた状況になっていたとして、お詫びと報告を発表した。 不具合が発生したのは、「株式会社ネットマーケティングHP(コーポレートサイト)」内の問い合わせフォームであり、同社が提供する恋活・婚活マッチングアプリ「Omiai」の問い合わせフォームではないとしている。また、同社が5月21日に公表した「Omiai」への外部からの不正アクセスが原因ではなく、同社内でのシステム不具合によるものという。 ネットマーケティングの発…続きを読む
アップルがアプリ追跡の透明性をユーモラスに表現した「iPhoneのプライバシー|追跡」CMを公開
Apple 今年4月末に配信されたiOS 14.5ではアプリトラッキング透明性(App Tracking Transparency/ATT)が導入され、今後アプリが異なるWebやアプリをまたいでユーザーを追跡する際には、ユーザーの明示的な許可を得ることが義務づけられるようになりました。アプリがユーザーのIDFA(広告識別子)を取得する前には、プロンプトを表示してユーザーの許可をもらうことが必須となっています。 これを受けてアップルは、ATTをユーモラスに表現したテレビCM「iPhoneのプライバシー|追跡」の公開を開始しました。 アッ…続きを読む
マッチングアプリ「Omiai」が退会会員含め171万件の年齢確認書類への不正アクセス公表、運転免許証・健康保険証・パスポート・マイナンバーカード
ネットマーケティングは5月21日、同社が提供する恋活・婚活マッチングアプリ「Omiai」外部からの不正アクセスを受けたことを明らかにしました。 4月28日15時頃、「Omiai」サービスの会員様情報を管理するサーバーにおいて意図されていない挙動が観測されました。 社内点検の結果、ユーザーの年齢確認書類の画像データに対する不正アクセスの痕跡が発見されました。このデータは退会された旧会員の書類も含みます。 対象となる情報は2018年1月31日~2021年4月20日の期間に年齢確認審査書類を提出した171万1千756件分の年齢確認書類の画像…続きを読む
Chromeに漏洩パスワードを自動的に修正する新機能、グーグルのAIテクノロジー「Duplex」を利用
Google(グーグル)は米国時間5月18日、Chromeブラウザの新機能を発表した。同社の「Duplex」技術を利用したこの機能は、パスワードが漏洩した際に警告を発し、自動的にパスワードを変更することをサポートする。 この新機能は、Chromeのパスワード同期機能を使用していることを前提に、米国では間もなくAndroidのChromeユーザーから徐々にロールアウトされる予定だ(他の国でも順次提供される予定)。 ただし今のところ、すべてのサイトに対応しているわけではないので注意が必要だ。Googleの広報担当者によると「この機能は当初…続きを読む
企業がサイバー犯罪と戦うためのノーコードプラットフォームを提供するSpecTrustが約4.7億円調達
企業向けリスク防御を手がけるスタートアップ企業のSpecTrust(スペックトラスト)は、430万ドル(約4億7000万円)のシード資金を調達し、ステルスモードを脱してその技術を発表した。 今回のラウンドは、Cyber Mentor Fund(サイバー・メンター・ファンド)が主導し、Rally Ventures(ラリー・ベンチャーズ)、SignalFire(シグナルファイヤ)、Dreamit Ventures(ドリーミット・ベンチャーズ)、Legion Capital(レギオン・キャピタル)が参加した。 SpecTrustは「不正行為…続きを読む
ソースコード保護のBluBracketが約13億円調達、コロナによる分散環境が追い風に
分散環境でもソースコードのリポジトリを安全に保つことにフォーカスしているアーリーステージスタートアップのBluBracket(ブルーブラケット)は米国時間5月13日、1200万ドル(約13億円)のシリーズAを発表した。 Evolution Equity Partnersがラウンドをリードし、Unusual Ventures、Point72 Ventures、SignalFire、Firebolt Venturesといった既存投資家も参加した。TechCrunchが2020年報じた650万ドル(約7億円)のシードラウンドと合わせ、同社の…続きを読む
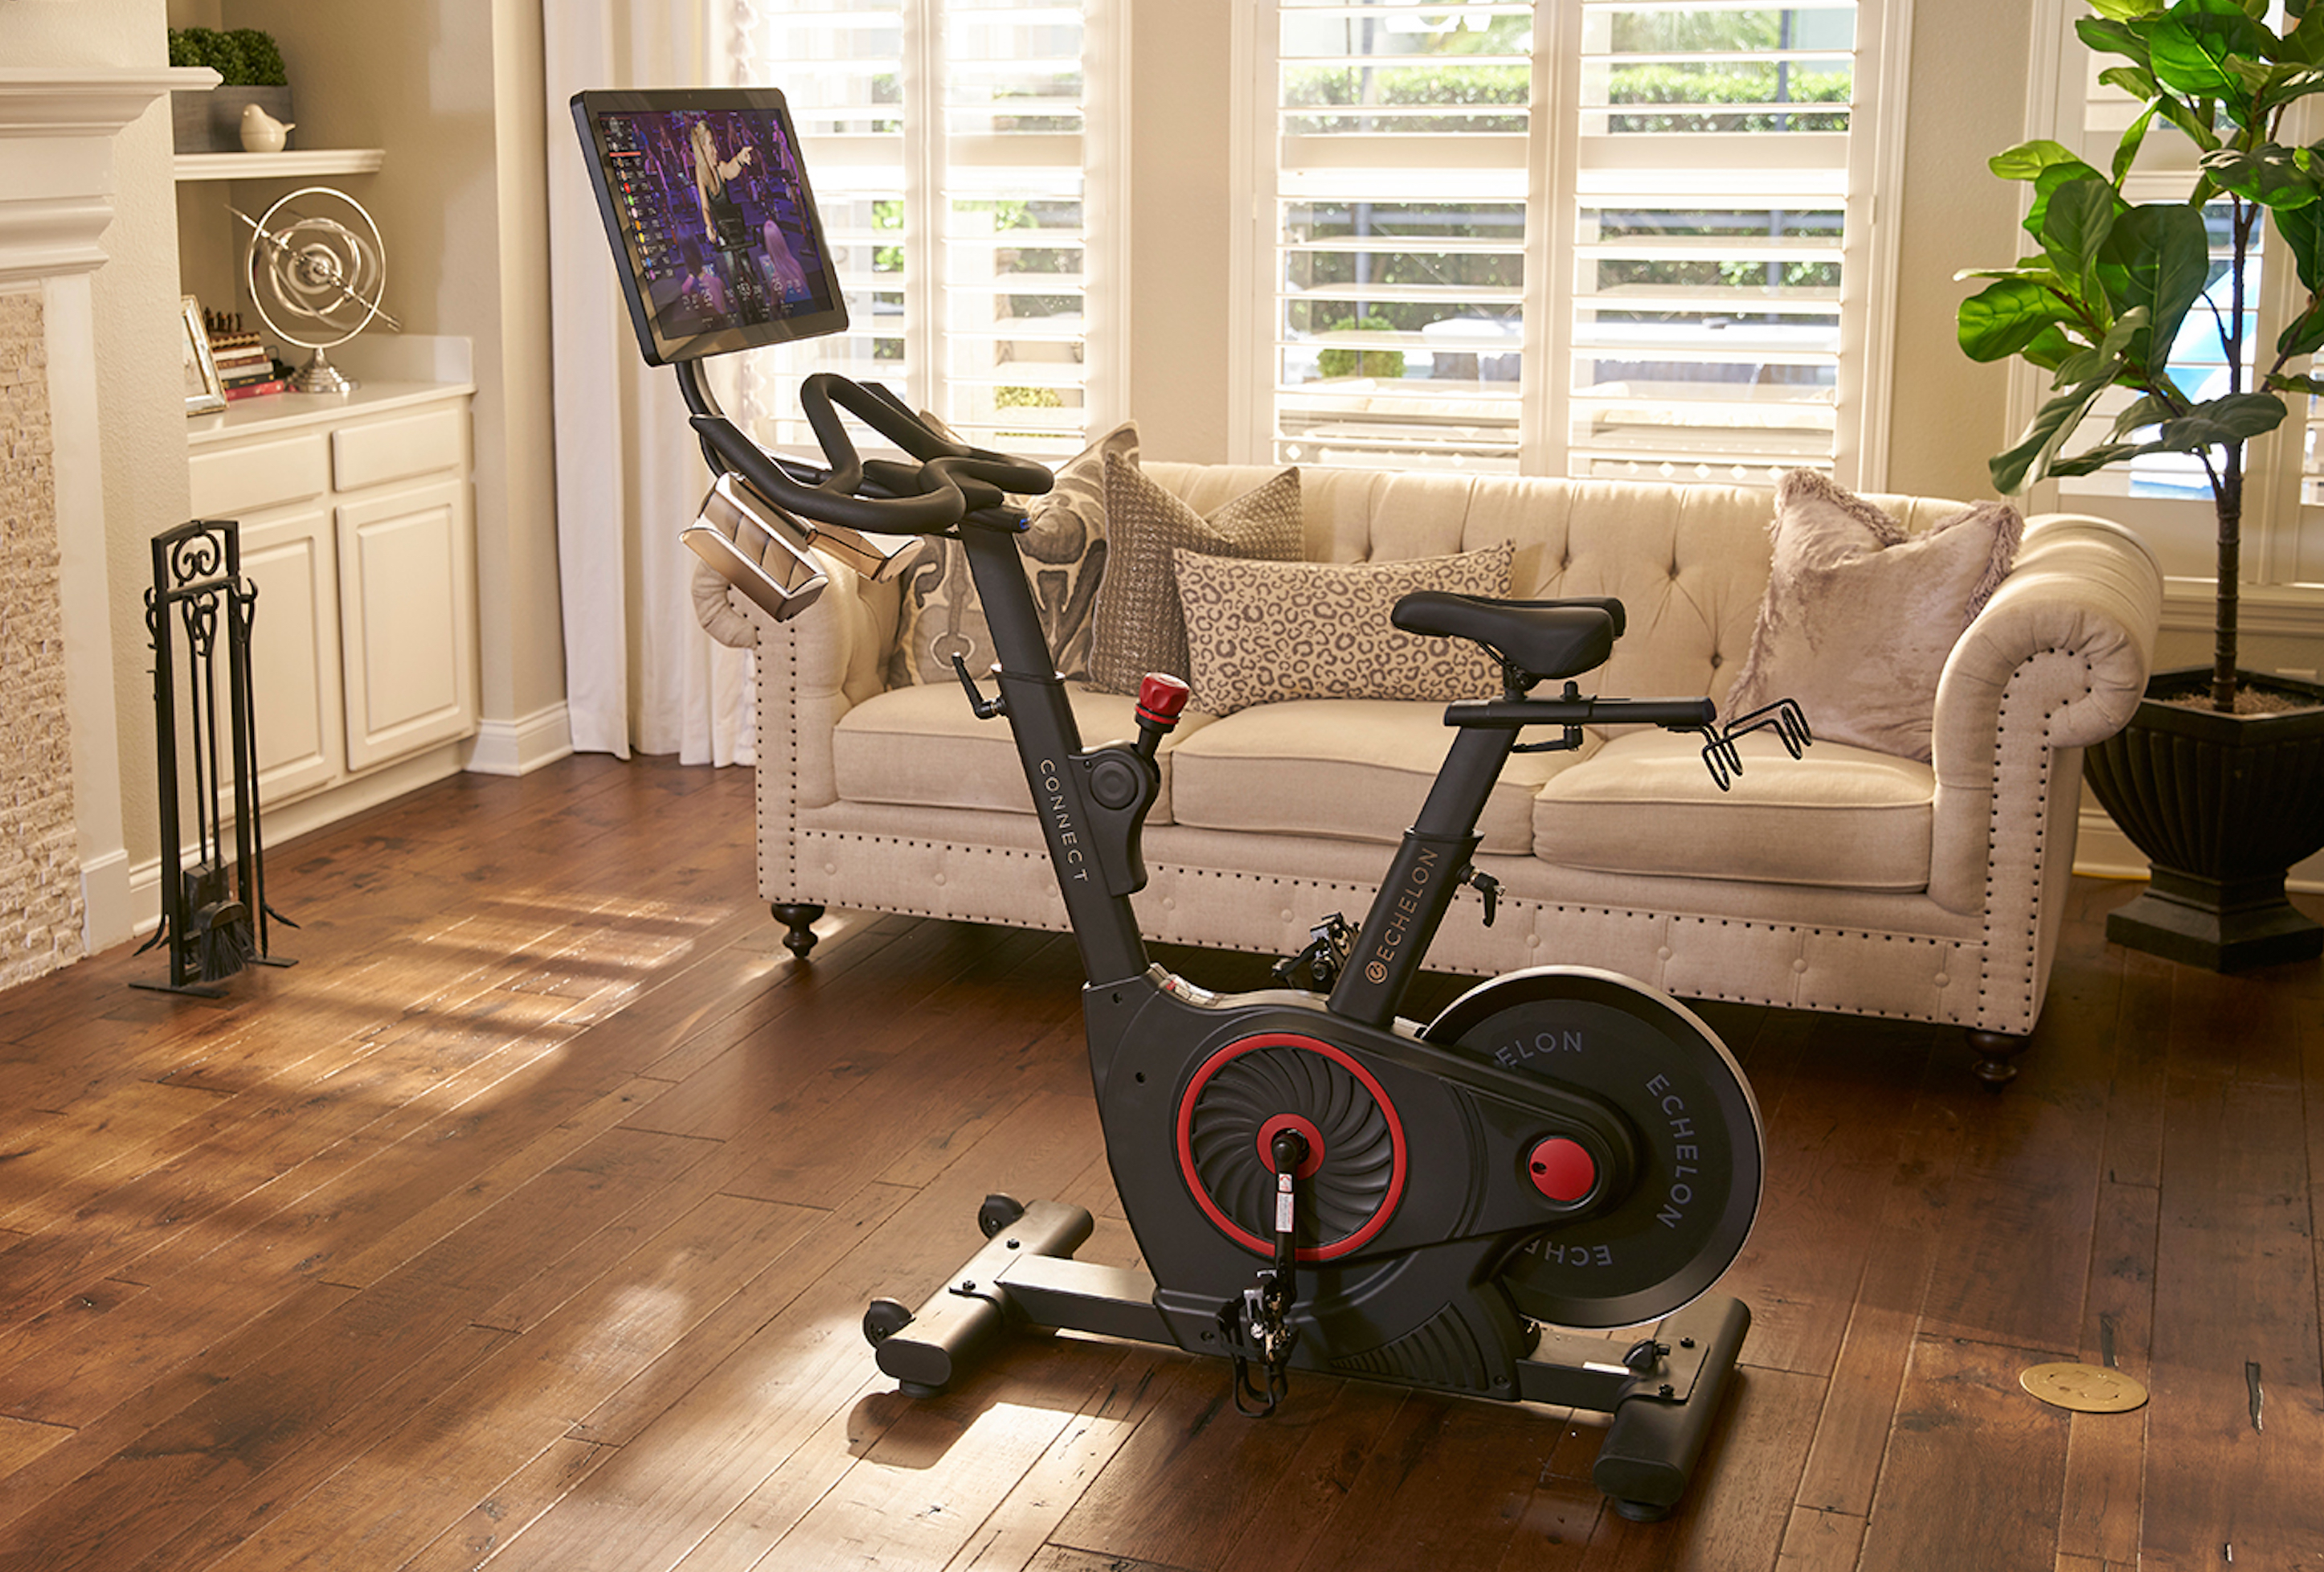
PelotonのライバルEchelonもAPI漏洩、誰でも会員アカウントデータを取得できる状態に
個人のアカウントデータが流出したのは、Peloton(ペロトン)だけではなかった。ライバルであるホームエクササイズ大手のEchelon(エシュロン)も、APIが漏洩しており、誰でもユーザーのアカウント情報にアクセスできる状態になっていたことが明らかになった。 関連記事:PelotonのAPIは脆弱で誰でもアカウントデータを取得できる、不正利用の有無は不明 フィットネステクノロジー企業のEchelonは、Pelotonと同様に、メンバーがジムよりも安価に自宅でエクササイズするための代替手段として、バイク、ローワー、トレッドミルなどの各種…続きを読む
Ciscoが1週間で3度目の買収でセキュリティ脅威査定のKenna Securityを獲得
今週は買収の最前線で忙しかったCiscoが米国時間5月14日は、セキュリティの脅威を査定するKenna Securityを、同社が今週買った第3の企業として発表した。両社は買収の価額を公表していない。 KennaでCiscoが得るものは、毎日のようにセキュリティのシステムに入ってくる膨大な量のデータを機械学習を利用して、ダメージの可能性の大きさ順に整列してくれるスタートアップだ。脅威がはびこっていて、しかも何から手をつけていいかわからないような現在、そんなツールはたいへん役に立つ。Ciscoの計画では、その技術をSecureXプラット…続きを読む
保険大手Lemonadeのウェブサイトで顧客の個人情報が漏洩するバグが発覚
1人の物言う空売り人が、保険の巨人Lemonade(レモネード)のCEOに書簡を書き、顧客のアカウント情報を漏洩させるセキュリティ欠陥を「偶然発見した」経緯の詳細を述べた。 投資調査会社Muddy Water Research(マディー・ウォーター・リサーチ)のファウンダーであるCarson Block(カーソン・ブロック)氏は米国時間5月13日、Lemonadeの共同ファウンダーでCEOのDaniel Schreiber(ダニエル・シュライバー)氏宛に書簡を送り、顧客アカウントの個人識別可能なデータが、意図されず誰にでもアクセス可能…続きを読む
バイデン大統領が「国家の情報セキュリティ改善の大統領令」に署名、サイバーセキュリティ対策の近代化を打ち出す
Drew Angerer via Getty Images 米国のジョー・バイデン大統領が「国家サイバーセキュリティ改善に関する大統領令」に署名し、ここ最近相次いでいるハッキング被害への対策強化に乗り出だしています。大統領令の内容は、省庁間の情報共有を円滑化、連邦政府のネットワークインフラ保護方針を定めて、ハッキング行為への対応を改善するというもの。 大統領令の概要では、政府向けに販売されるソフトウェアのセキュリティ基準も設けられており、Energy Star的な「IoTデバイスのセキュリティ機能とソフトウェア開発の実践について一般の…続きを読む
TikTokがイタリア当局の全ユーザー年齢確認命令を受け50万超のアカウントを削除
2021年初めにイタリア国内の全ユーザーの年齢確認と13歳以下のユーザーのアクセスをブロックするよう、イタリアのデータ保護監視当局から命じられていたビデオ共有ソーシャルネットワークのTikTok(ティックトック)は、同国で50万超のアカウントを削除した。 関連記事:「失神チャレンジ」による少女死亡事件でTikTokのイタリア当局への対応に注目 当局によると、2月9日から4月21日の間に、イタリアのユーザー1250万人超が13歳以上であることを確認するよう求められた。 オンラインの年齢認証は難しい問題であり、削除されたアカウントのいくつ…続きを読む

サイバーセキュリティのPanaseerがAllegisCyber Capital主導で約29億円のシリーズBを調達
サイバーセキュリティにデータサイエンスのアプローチを採用しているPanaseerは、AllegisCyber Capitalが主導するシリーズBラウンドで2650万ドル(約29億円)を調達した。今回のラウンドにはEvolution Equity Partners、Notion Capital、AlbionVC、Cisco Investments、Paladin Capital Groupなどの既存投資家に加え、新規投資家であるNational Grid Partnersも参加した。これで同社の現在までの総調達額は4300万ドル(約47…続きを読む
アップル製デバイス管理のJamfがゼロトラストセキュリティのWanderaを約435.2億円で買収
米国時間5月11日のマーケット終了時に、エンタープライズ向けにApple(アップル)製デバイスの管理ツールを提供するJamfが、ゼロトラストセキュリティスタートアップのWanderaを4億ドル(約435億2000万円)で買収することを発表した。今回の買収はJamfにとってこれまでで最大規模となる。 JamfはApple製デバイスを管理する一連のサービスを大規模組織のIT部門に提供している。同社はこの市場のリーダーで、Wanderaの買収でこのプラットフォームに欠けていたモダンなセキュリティレイヤーが加わる。 JamfのCEOであるDe…続きを読む
米国iOS 14.5ユーザーの96%が「アプリトラッキング透明性」(ATT)でアプリ追跡を無効にしたとの調査報告
先月末から配信が始まったiOS 14.5以降ではアプリトラッキング透明性(App Tracking Transparency/ATT)、すなわち「アプリが異なるWebやアプリをまたいでユーザーを追跡する際にはユーザーの明示的な許可を得なければならない」仕組みが導入されています。つまりアプリがユーザー追跡する前に、プロンプトを表示してユーザーの許可をもらうことが義務づけられました。 これにつき、米国のiPhoneユーザーのうち96%が追跡を無効にした可能性を示す調査結果が発表されています。 分析会社Flurryの最新データでは、米国でi…続きを読む
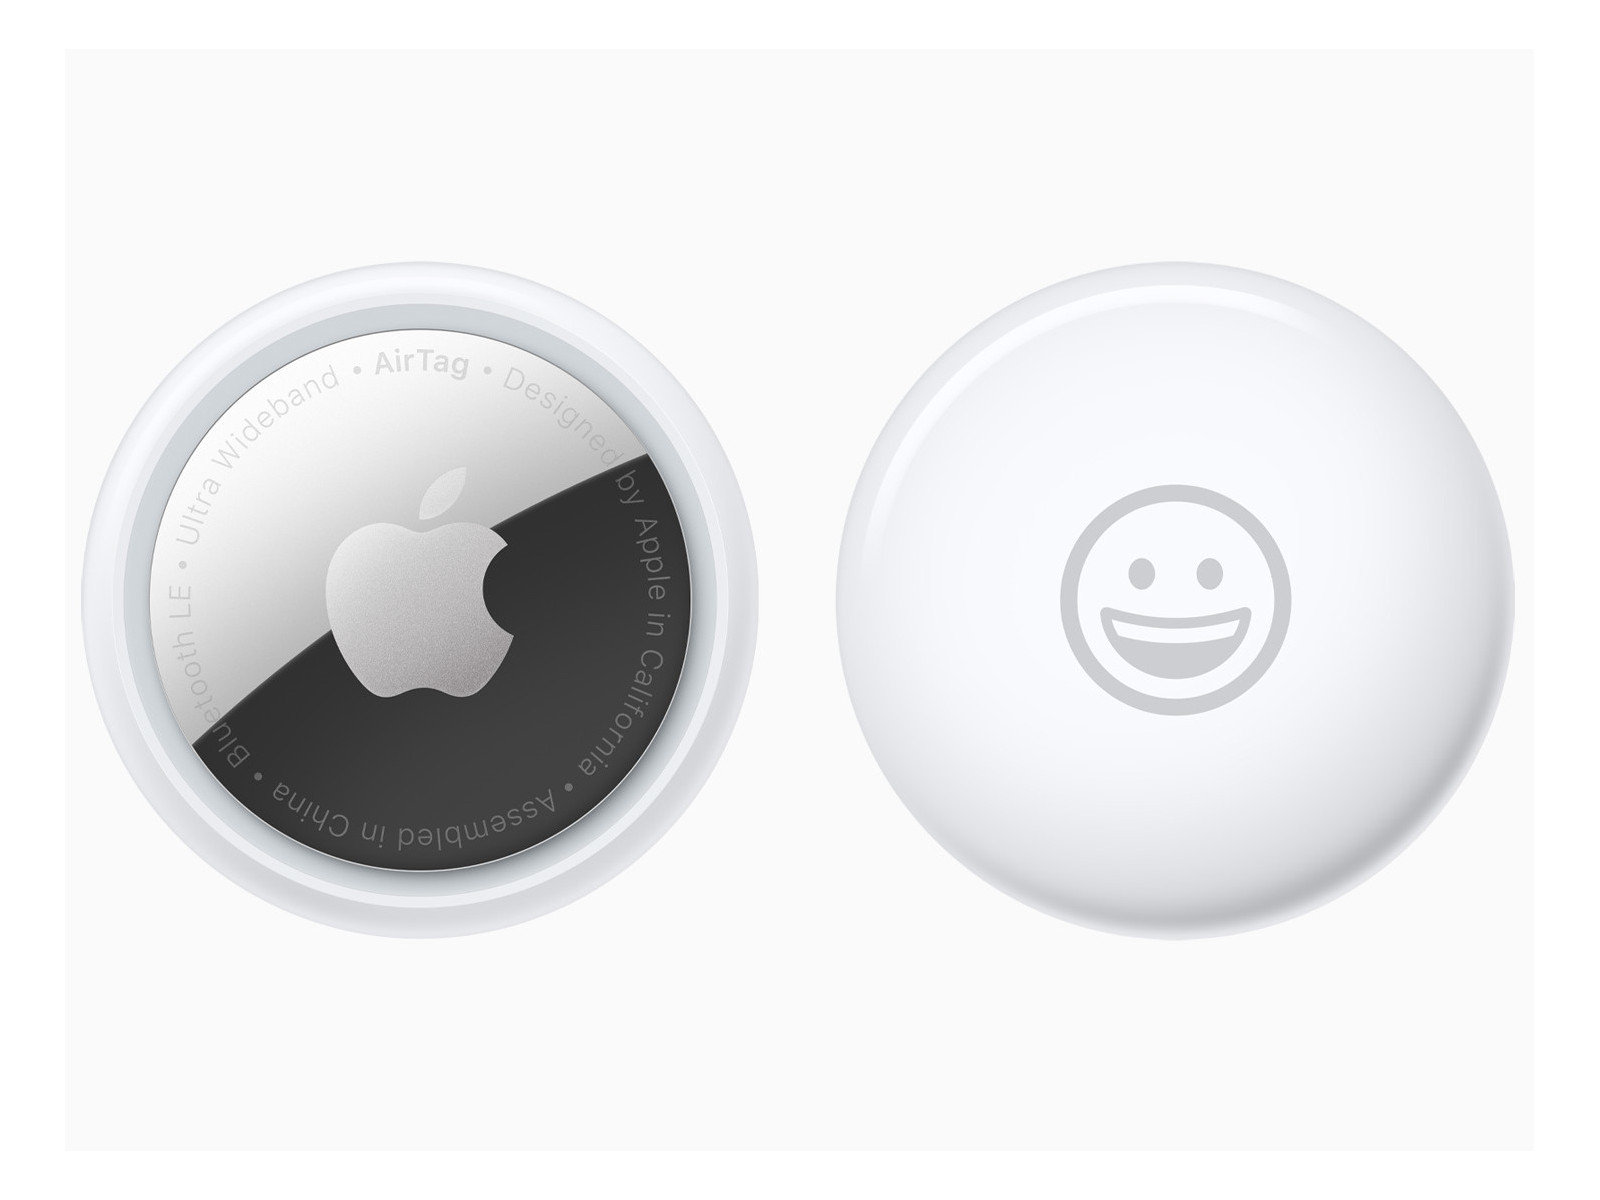
アップルの忘れ物トラッカー「AirTag」はストーカー対策が十分ではないとの体験レポート公開
sam thomas via Getty Images 忘れ物トラッカーAirTagにつき、アップルは十分なストーカー対策を施しておりヒトを追跡できないとの見解を表明しています。しかし実際に追跡テストをしてみた米紙ワシントン・ポストのテック担当記者が「恐ろしく簡単にストーキングできた」として対策が十分ではないと警告しています。 ワシントン・ポストのジェフリー・ファウラー氏は自分のバッグにAirTagを入れてストーカー役の同僚とともに1週間の実験を行い、その結果AirTagが「安価で効果的なストーカーの新たな手段」との結論に達しています…続きを読む
ビットキーとパナソニックが資本提携、第1弾はデジタルキー連動宅配ボックス
ビットキーとパナソニックのハウジングシステム事業部は5月6日、業務提供を発表した。今後両社は、住宅市場における商品・サービス開発で協力する。取り組みの第1弾は、デジタルキーと連動した宅配ボックスから展開予定。 ビットキーはコネクトプラットフォーム「homehub」や自社製スマートロックを提供するスタートアップで、これまでにもスマートフォンを活用した住宅施設のIoT化を推し進めてきた企業だ。最新の動向としては、2020年12月にID連携・認証基盤「bitkey platform」の提供を発表している。 またhomehubではビットキーや…続きを読む
オープンクラウドセキュリティフレームワークの構築をマイクロソフトやグーグル、IBMらが支持
大規模なクラウドプラットフォームにはそれぞれ、セキュリティ情報をログプラットフォームやセキュリティプラットフォームに渡すための独自の方法論があり、ベンダーは、その情報を自社のツールに適した形式に変換する独自の方法を見つける必要がある。そこで、MicrosoftやGoogle、IBMなどの新しいワーキンググループであるCloud Security Notification Framework(CSNF)では、こうした情報を配信するための新しいオープンで標準的な方法の作成が試みられている。 CSNFを推進しているオープンエンタープライズク…続きを読む
PelotonのAPIは脆弱で誰でもアカウントデータを取得できる、不正利用の有無は不明
先週、月曜日午後のワークアウトを半分終えた後、あるセキュリティ研究者から私のPeloton(ペロトン)アカウントデータのスクリーンショットが送られてきた。 私のPelotonプロフィールはプライベートに設定されていて、友達リストは意図的にゼロにしているので、私のプロフィールや年齢、都市、ワークアウト履歴は誰も見ることができない。しかし、あるバグによってPelotonのサービスからユーザーのプライベートアカウントデータを誰でも取り出すことができる。プロフィールをプライベートに設定しているにもかかわらず。 Pelotonは、室内エクササイ…続きを読む
DELLが2009年以降約380機種のPC用BIOS更新ソフトに深刻な脆弱性が見つかったとしセキュリティアップデート公開
DELLが、Windowsを搭載するデスクトップ、ノート、タブレットなどのPC向けのBIOSアップデートユーティリティに、5つの深刻な脆弱性がみつかったとして、これを修正するセキュリティアップデートを公開しました。 これらの脆弱性は、コンピューターセキュリティ企業のSentinelLabsの研究部門SentilenOneが発見・報告したもので、報告によれば、2009年以降のDell製Windows PC 380機種のほとんどにこの脆弱性が存在し、侵入者の特権昇格に使用される可能性があるとのこと。ただ、幸いにも報告時点ではこの脆弱性が悪…続きを読む
近日開催のイベント

