
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
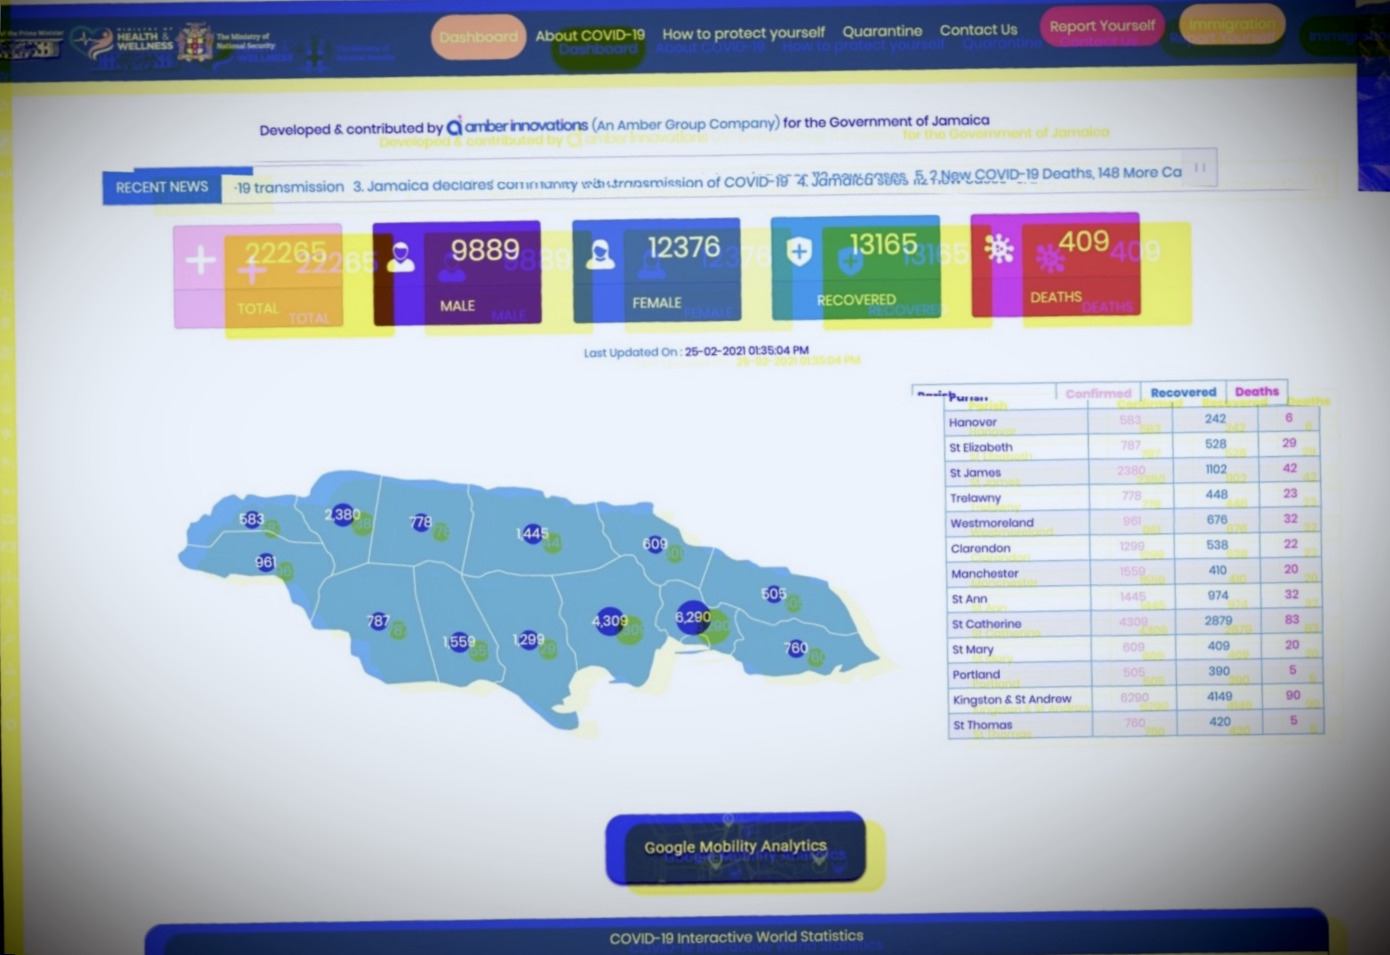
2週間で3回目、旅行者50万人の個人情報が露出しジャマイカの新型コロナ対策アプリ・サイトがオフラインに
ジャマイカ政府の新型コロナウイルス水際対策、JamCOVIDアプリおよびウェブサイトは米国時間2月25日遅く、3度目のセキュリティ過失を受けてオフラインとなった。今回のデータ漏洩により、50万人以上の旅行者の検疫命令が第三者により閲覧できる状態になっていた。 JamCOVIDは、島に到着した旅行者の入国手続きを同国政府が行う際支援するために2020年立ち上げられた。検疫命令はジャマイカ保健省によって発令され、新型コロナウイルスの拡散を防ぐために旅行者に2週間宿泊先に滞在するよう指示するものだ。 これらの命令には、旅行者の名前と滞在先の…続きを読む
EUの主管プライバシー規制当局が行動監視に基づくターゲティング広告の禁止を求める
欧州連合の主管データ保護監督機関は、インターネットユーザーのデジタル活動の追跡に基づくターゲティング広告の禁止を、他の重要な目標の中でもとりわけ事業者の説明責任を強化することを目的としたデジタルサービス法の抜本改革に盛り込むよう勧告した。 欧州データ保護監督官(EDPS)のWojciech Wiewiorówski(ヴォイチェフ・ヴィエビオロフスキ)氏は、EUの議員からの協議要請を受け、欧州委員会のデジタルサービス法(DSA)を参照して、行動監視に基づくターゲティング広告の禁止を求める決断を下した。 DSAの法案は、デジタル市場法(D…続きを読む
NASAと米連邦航空局もSolarWinds製品を使った大規模ハッキングで被害に遭ったとの報道
米国政府機関や民間企業を狙ったスパイ活動の一環として、ハッカーが米国の宇宙機関NASAと米連邦航空局のネットワークに侵入したと報じられた。 この2つの機関は、米国時間2月23日にWashington Post (ワシントン・ポスト)から名指しされた。その数時間後、トランプ前政権が「ロシア起源の可能性が高い」といっていた広範囲のサイバー攻撃を調査することを任務とする上院情報特別委員会の公聴会が行われた。 関連記事:FBIとNSAが米連邦機関で進行中のハッキングは「ロシア起源の可能性が高い」と述べる NASAの広報担当者はこの報道に異議を…続きを読む
ジャマイカ政府の新型コロナアプリ請負業者Amber Groupが今月2度目のセキュリティ事故
Amber Groupは、ジャマイカ政府のJamCOVIDアプリおよびウェブサイトの秘密鍵とパスワードが漏洩した2つ目のセキュリティ過失を修正した。 米国時間2月21日にセキュリティ研究者がTechCrunchに語ったところによると、Amber GroupはJamCOVIDのウェブサイトに誤ってファイルを残してしまい、そのファイルにはJamCOVIDのサイトとアプリを実行しているバックエンドシステム、ストレージ、データベースへのアクセスを許可するパスワードが含まれていたという。同研究者は、ジャマイカ政府からの法的な影響を恐れて、匿名を…続きを読む
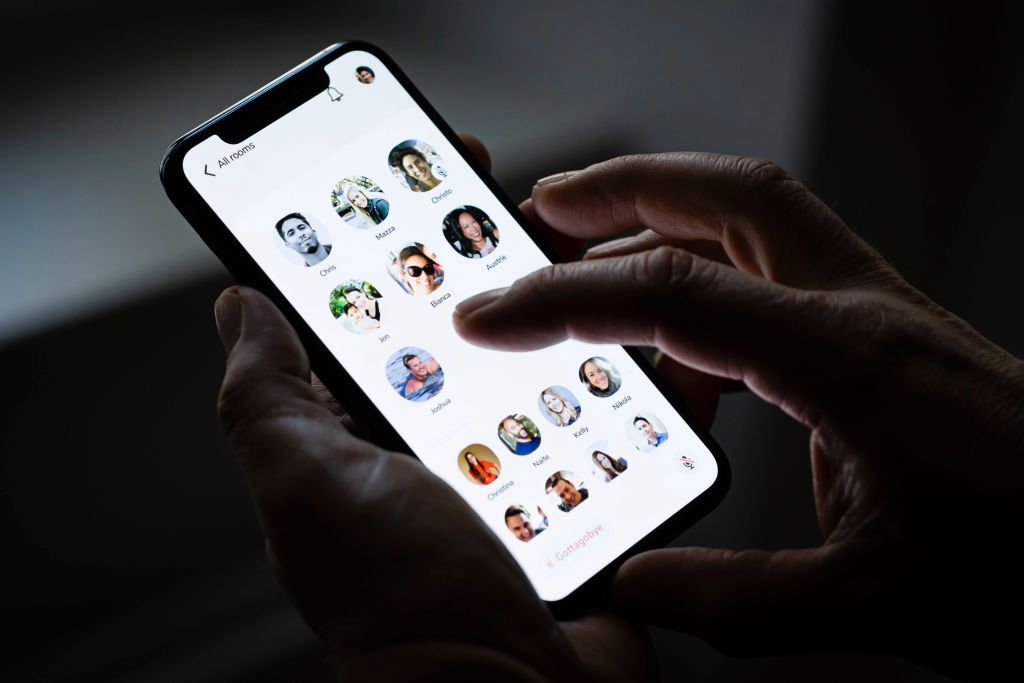
Clubhouseのリバースエンジニアリング競争で高まるセキュリティ上の懸念
ライブオーディオアプリClubhouse(クラブハウス)の人気が世界中で高まるにつれ、同アプリのデータ運用に関する懸念も増大している。 Clubhouseは現在iOSでのみ利用可能で、一部のデベロッパーは競ってAndroid版、Windows版、Mac版を開発しようとしている。こうした努力は悪意あるものではないだろうが、プログラマーがリバースエンジニアリングをし、オリジナルのコードに基づいて新たなソフトウェアを作成するのに困らないという事実は、同アプリのセキュリティに関し警報を発している。 こうした非公式のアプリの共通目的は、現在のと…続きを読む
CrowdStrikeがHumioを約422.8億円で買収、ロギングのスタートアップに突如注目が集まる
2021年2月上旬にSentinelOneが高速ロギングプラットフォームのScalyrを1億5500万ドル(約163億8000万円)で買収すると発表した。これに続いて米国時間2月18日に、CrowdStrikeが無制限ロギングツールのHumioを4億ドル(約422億8000万円)で買収すると発表した。 関連記事:セキュリティスタートアップSentinelOneが高速ロギングのScalyrを約162億円で買収 CrowdStrikeは、ログ情報を無制限に収集できるHumioを手に入れる。一般に企業はどのログをとるかを選び、どれぐらいの期…続きを読む
元NSAのセキュリティ研究者がAppleシリコン「M1」Mac搭載でネイティブ動作する初のマルウェア発見
アップル独自開発のAppleシリコンことM1チップ搭載Macが発売されてからわずか数か月ですが、早くもネイティブ動作するマルウェアが発見されました。 この発見は、元NSA(米国家安全保障局)所属のセキュリティ研究者であるパトリック・ウォードル氏が、自らのブログObjective-Seeにて報告しているもの。M1 Macではインテル製チップ向けバイナリをRosetta 2で翻訳して動かすこともできますが、ウォードル氏が見つけたのはM1向けに再コンパイルされたArm64コードが含まれるものです。 具体的には以前からインテルMacを標的とし…続きを読む
秘密計算・AI解析技術の研究開発を手がけるEAGLYSが約8億円調達、秘匿データ連携・解析強化
秘密計算およびAI解析技術に関する研究開発を手がけるEAGLYS(イーグリス)は2月15日、第三者割当増資による総額約8億円の資金調達を発表した。引受先は、Emellience Partners、椿本チエイン、テックアクセル1号投資事業有限責任組合(テックアクセルベンチャーズ)、セグエグループ。 EAGLYSは、あらゆるデータを安全に活用できる社会の実現に向け、「AIアルゴリズム設計・解析技術」と「秘密計算を中心としたセキュアコンピューティング技術」をコアの強みとして事業を推進。今回調達した資金により、「サービスの社会実装の加速に向け…続きを読む
個人の位置情報をブローカーに売っていたX-Modeはアプリがストアから排除されてもユーザーの追跡を継続
これまでの発表よりもはるかに多い、何百ものAndroidアプリがユーザーの詳細な位置データをX-Mode(エックスモード)に送信していたことが判明した。X-Modeは位置データを米軍の請負業者に売ることで知られているデータブローカーである。 新たな調査によれば、そうしたアプリにはメッセージアプリ、無料の動画、ファイル変換ソフト、さまざまな出会い系サイト、宗教と礼拝用のアプリが含まれている。どれも、これまでに数千万回もダウンロードされているアプリである。 ExpressVPN Digital Security Labの主席調査員Sean…続きを読む
「Clubhouse」の音声データが中国当局に漏れる可能性が浮上、開発元はセキュリティ強化を実施
Rafael Henrique/SOPA Images/LightRocket via Getty Images 日本でもにわかに話題となり、あっという間に一部の人々に浸透した感のある音声チャットサービスClubhouseですが、その会話データが中国政府に流れている可能性が浮上し、セキュリティ対策の強化が行われています。 問題を発見したスタンフォード大学の研究者によれば、Clubhouseの開発者Alpha Explorationはサービス提供のために上海を拠点とするソフトウェア企業Agoraのサーバーをバックエンドとして利用しており…続きを読む
現実世界の物理的なセキュリティを近代化するBase Operationsが2.3億円調達
テクノロジーとセキュリティの話になると、私たちはついサイバーセキュリティのことを思い浮かべてしまう。しかし、多国籍組織を有する大規模な国際的企業では、物理的なセキュリティも同様に重要だ。それは中堅から大手のほとんどの企業においてカギとなる要素だが、今日になってもなお、現代のテクノロジーを十分に活かしきれていない。そこに目をつけたのが、リスク管理のプロであるCory Siskind(コリー・シスキンド)氏が2018年に創設したスタートアップBase Operations(ベース・オぺレーションズ)だ。同社はつい先日、シード投資ラウンドを…続きを読む
Datadogがアプリのセキュリティ管理プラットフォームのSqreenを買収
クラウド監視プラットフォームのDatadogが、SaaSのセキュリティプラットフォームであるSqreenを買収する計画を発表した。Sqreenはフランスで創業し、2016年にTechCrunchのスタートアップバトルフィールドに参加している。 Sqreenはクラウドベースのセキュリティプロダクトで、アプリを直接保護する。サンドボックス化されたSqreenエージェントをインストールすると、アプリをリアルタイムで分析してコードや構成の脆弱性を見つける。Sqreenを有効にするとCPUのオーバーヘッドはわずかにあるものの、利点がある。 Sq…続きを読む
スウェーデンのデータ監視機関が警察によるClearview AI使用は違法と判断
スウェーデンのデータ保護機関であるIMYは、物議を醸している顔認識ソフトウェアClearview AIを違法に使用し、同国の犯罪データ法に違反したとして警察当局に罰金25万ユーロ(約3200万円)を科した。 執行の一環として警察当局は、今後個人データの処理でデータ保護規則と規制を破ることがないよう、スタッフにさらなるトレーニングと教育を実施しなければならない。 IMYはまた、自身の個人データがClearviewに送られた人に通知するよう命じた。IMYによると、守秘義務規則でそうするようになっている。 調査により警察が数多くのケースで顔…続きを読む
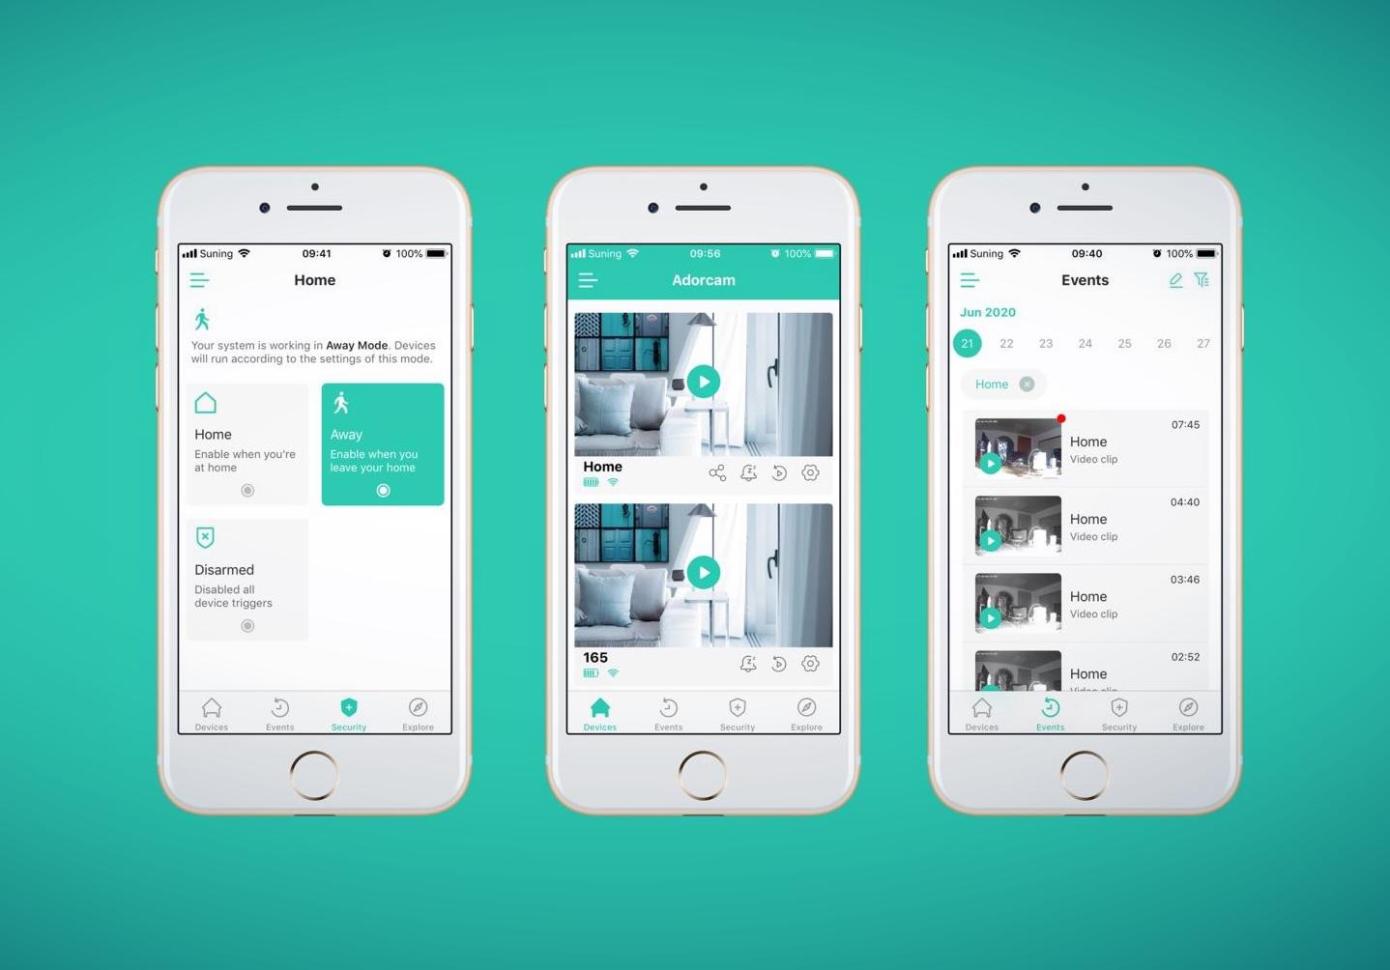
とあるウェブカムアプリが数千人のユーザーアカウント情報を漏洩
数千人のユーザーがインストールしているウェブカメラアプリはパスワードなしで、ユーザーデータが詰まったデータベースをインターネット上に公開してしまった。 Elasticsearchデータベースは、ZeeporteやUminoといった、複数のウェブカメラを閲覧したり、制御したりするためのアプリAdorcamに属している。セキュリティ研究者のJustin Paine(ジャスティン・ペイン)氏がデータ漏洩を発見しAdorcamに連絡したところ、Adorcamはデータベースを保護した。 ペイン氏はTechCrunchと共有したブログ記事で、デー…続きを読む
機械学習を利用しモバイル広告詐欺に対抗するScalarrが約7.8億円調達
機械学習を利用して広告詐欺に対抗するスタートアップのScalarrが、シリーズAで750万ドル(約7億8000万円)を調達したと発表した。 ScalarrはCEOのInna Ushakova(インナ・ウシャコワ)氏とCPOのYuriy Yashunin(ユリイ・ヤシュニン)氏によって設立された企業で、2人は以前、モバイルマーケティングエージェンシーのZennaを率いていた。ウシャコワ氏はZennaに在籍していた時に、広告詐欺がビジネスに真の脅威をもたらすまでに成長していることに気づいたと語っている。 同時に、チームは既存の不正防止ソリ…続きを読む
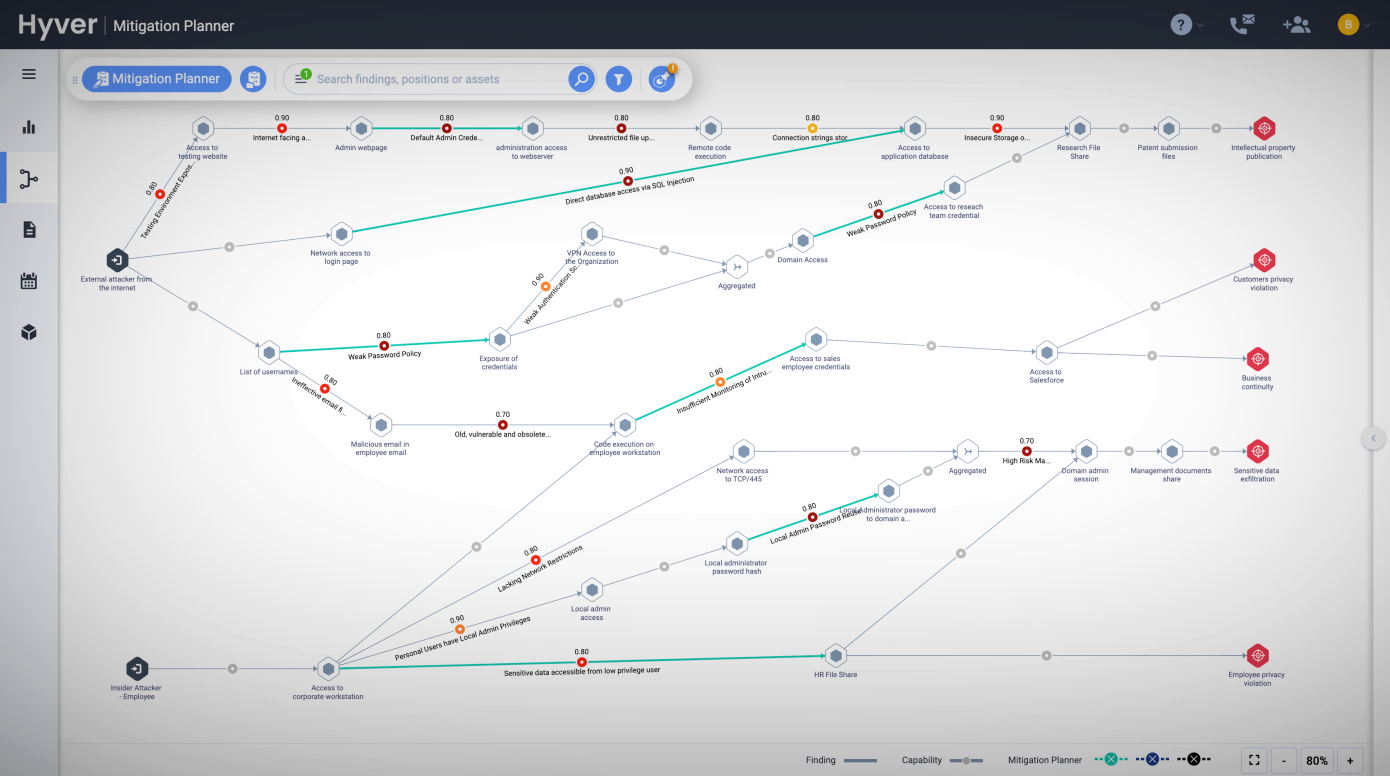
企業のサイバー防衛強化を支援するイスラエルのCYEが約100億円を調達
サイバーセキュリティスタートアップのCYEは、投資会社EQTが主導し83Northが参加した新たな資金調達ラウンドで1億ドル(約104億6000億円)を調達した。 CYEは2012年にReuven Aronashvili(ルーベン・アロナシュヴィリ)によって設立され、企業のセキュリティ強化を支援している。これは主に悪意のあるハッカーが侵入する前にネットワーク防御の弱点を発見するため、顧客の明示的な同意を得て攻撃的な操作を行うことによって、企業のセキュリティ体制を強化することを目的としている。同社はまた、インシデント対応やセキュリティコ…続きを読む
セキュリティスタートアップSentinelOneが高速ロギングのScalyrを約162億円で買収
顧客がAIと機械学習を使用してセキュリティデータを理解するのを支援するレイターステージのセキュリティスタートアップであるSentinelOne(センチネルワン)は米国時間2月9日、高速ロギングスタートアップのScalyrを1億5500万ドル(約162億円)で株式と現金を対価に買収すると発表した。 SentinelOneは顧客がセキュリティの状況を理解するのに役立つよう大量のデータを分類する。エンジニアがデータを迅速に行き来し、問題の根本を突き止めることができるツールを持つことは顧客にとって非常に価値がある、とCEOで共同創業者のTom…続きを読む
流入データの健全性をチェックするMonte Carloが約26億円を調達
企業のデータ流入の監視をサポートしているスタートアップMonte Carlo(モンテカルロ)は米国時間2月9日、2500万ドル(約26億円)のシリーズBラウンドをクローズしたと発表した。 GGVとRedpointが共同でリードした本ラウンドの数カ月前の2020年9月、同社はシリーズAで1500万ドル(約16億円)を調達したばかりだ。シリーズAとシードのディールはシリーズBにも参加したAccelがリードした。 今回のラウンドが注意を引いたのは、前ラウンドからそれほど時間が経っていなかったからだけでなく、筆者はMonte Carloの専門…続きを読む
大日本印刷が指紋センサー搭載FeliCaカードを開発、2021年度内の製品化を予定
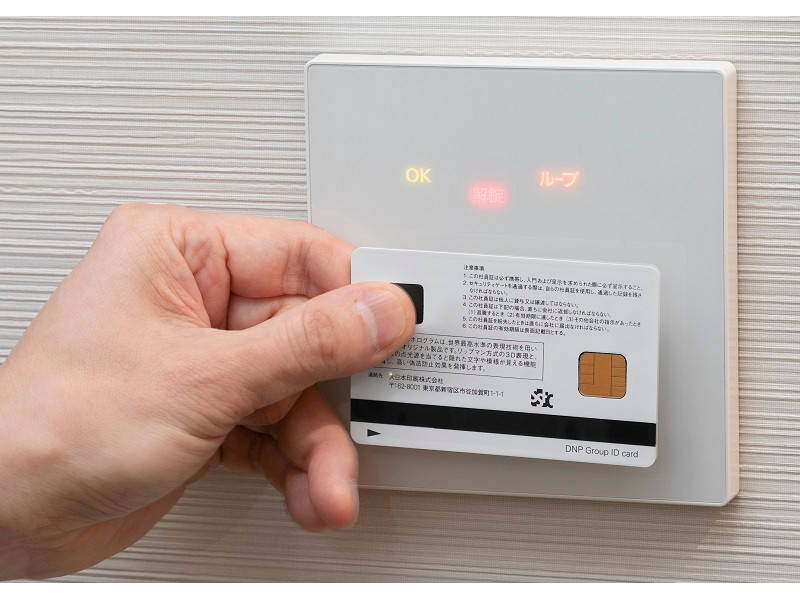
大日本印刷(DNP)が指紋認証を搭載したFeliCaカードを開発しました。実証実験を重ね、2021年度内の製品化を予定しています。 同カードは、あらかじめ指紋を登録した個人が、登録した指でカード上の指紋センサーに触れながらカードをリーダーにかざすことで、入館や決済を可能とする製品です。 厳格な情報管理や勤務管理に用いる社員証や、高額な残高をチャージした電子マネーカードなどが他人の手に渡っても、指紋による本人認証が通らないため、悪用を防止するメリットがあります。 赤丸が指紋センサー 指紋の読み取りにはFeliCaの起電力を利用し、認証も…続きを読む
米自動車保険スタートアップMetromileがウェブサイトに侵入者が運転免許証番号を取得できるバグがあったと報告
サンフランシスコに拠点を置く自動車保険スタートアップのMetromileが、侵入者が運転免許証番号を取得できるウェブサイトのセキュリティの欠陥を修正したと報告した。 同社は米国証券取引委員会に提出した最新の8-K報告書でセキュリティの侵害について明らかにした。 Metromileによれば、同社ウェブサイト上の見積フォームと申し込みプロセスのバグにより、侵入者が「個人の運転免許証番号を含む特定の個人の情報を取得」できたという。実際にどのような状態で侵入者はフォームから運転免許証番号を取得できたのか、何人の運転免許証番号が取得されたかは明…続きを読む
近日開催のイベント

