
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
サイバーセキュリティ企業FireEyeが「国家の支援を受けた」ハッカーから攻撃されたと言及
普段、サイバー攻撃の被害者が最初に電話をかける会社であるFireEye(ファイア・アイ)は、同社もハッカーの被害に遭ったことを認めた。「洗練された脅威活動者」と同社が呼ぶこのハッカー行為は、国家によって支援されている可能性がある。 同社の最高経営責任者であるKevin Mandia(ケビン・マンディア)氏は、今回の侵入を認めるブログ記事の中で、国家が支援するハッカーは「トップクラスの攻撃能力を持っている」と書いているが、攻撃の背後にある政府を非難したり、どの政府が攻撃の背後にいるのかを述べたりはしなかった。 2014年にFireEye…続きを読む
2020年に世界中の人が受けたスパムコールは昨年比19%増加、コロナ禍を利用した詐欺電話も
通信事業者、通信規制当局、モバイル・オペレーティング・システム開発者、スマートフォンメーカーの尽力と、新型コロナウイルス(COVID-19)の世界的の流行にもかかわらず、2020年もスパムコールは世界中の人々に迷惑や詐欺をもたらし続け、その状況は悪化の一途を辿っている。 ストックホルムに本社を置くTruecaller(トゥルーコーラー)によると、2020年1月から10月までの間に世界中のユーザーが受けたスパムコールは313億件で、2019年同期の260億件から177億件から増加しているという。 発信者識別アプリで最もよく知られている同…続きを読む
サイバーセキュリティ・AI・暗号関連サービス提供のココンが19.5億円を調達
ココンは12月8日、第三者割当増資および新株予約権付社債(CB)の発行による総額19.5億円の資金調達を発表した。第三者割当増資の引受先は、産業革新投資機構傘下の認可ファンドJICベンチャー・グロース・インベストメンツ、YJキャピタル、三菱UFJキャピタル。CBの引受先は、東京理科大イノベーション・キャピタル、ディープコア、千葉道場、大分ベンチャーキャピタル。 CBについては今回の第三者割当増資に先行して発行しており、全てのCBについて株式に転換することを予定。また、今回の引受先のうち、YJキャピタルと千葉道場からの投資は、既存株主と…続きを読む
セキュリティソフト開発のNortonLifeLockが同業Aviraを約374億円で買収
1億8000万ドル(約187億円)で買収されてからまだ8カ月のAvira(アヴィラ)は、今度は倍の価格でまたも買収される。NortonLifeLock(ノートンライフロック)は米国時間12月7日、ドイツのセキュリティ企業Aviraを全額キャッシュの3億6000万ドル(約374億円)で買収すると発表した(Business Wire記事)。 このM&Aは、両社をめぐる一連の所有の統合や変更における最新の動きだ。NortonLifeLockは、Symantecの企業セキュリティ事業がBroadcomに110億ドル(約1兆1440億円)近くで…続きを読む
PayPay加盟店に関する営業情報に不正アクセス、最大2000万件が影響の可能性
PayPayは12月7日、外部からの連絡に基づき、同社管理サーバーにある、加盟店に関する営業情報のアクセス履歴について2020年12月1日に調査したところ、11月28日にブラジルからのアクセス履歴を1件確認、12月3日までに遮断する措置を実施したと発表した。影響を受けた可能性のある最大件数は約2000万件(20,076,016件)。現時点で、これらの情報が利用された事実はないとしている。 原因は、当該情報へのアクセス権限の設定不備で、不備のあった期間は2020年10月18日~12月3日。アクセス履歴のあった情報は、以下の通り。 加盟店…続きを読む
退役軍人がサイバー&テックの分野で働けるよう英国の2つの非営利団体が協力
技術の進歩とサイバー脅威の増加は、膨大な雇用機会を生み出している。しかし、英国では、英国軍退役軍人で労働年齢(16~64歳)にある95万2000人と、年間1万5000人の軍退職者のうち、技術やサイバー分野で働いている人はわずか4%にすぎない。これは退役軍人以外の人口と比べると20%も低い。退役軍人の失業者や不完全就業者が英国経済に与えるコストは、5年間で15億ポンド(約2100億円)と見積もられている。それはつまり、これらすべての才能、文字どおり現在の世界のような目まぐるしく激動している状況に適応できるために訓練された才能が、無駄にな…続きを読む
GoogleがActifioを買収しデータ管理とビジネス継続性の分野に参入
Amazon(アマゾン)がAWSのビッグな大会を催しているその同じ週に、Google(グーグル)もGoogle Cloudで同社独自のエンタープライズ戦略を発表した。それは米国時間12月2日に同社が発表した(Googleブログ)データ管理の企業であるActifioの買収だ。Actifioは企業のデータ継続性を担保し、セキュリティ侵犯など、災害からの復旧のニーズが生じたときに備える。この買収でグーグルは、データ継続性のもう一1の大手Rubrikなどと対抗することになる。 買収の条件は公表されていないが、情報が得られ次第この記事をアップデ…続きを読む
TwitterがハードウェアセキュリティキーをiPhoneとAndroidでもサポート
Twitter(ツイッター)は米国時間12月2日、ハードウェアセキュリティキーで保護されたアカウントでiPhoneとAndroid端末にログインできるようになったことを発表した。 ソーシャルメディアの巨人は2018年にハードウェアセキュリティキーのサポートを開始し、テキストメッセージやアプリによるコード生成といった二要素認証の代わりに、アカウントの物理的セキュリティ障壁を新たに追加した。 セキュリティキーはキーホルダーにつけられる小ささながら、ログインする時にユーザーがキーを挿入しなければならなくすることで、ある種のアカウントハッキン…続きを読む
Googleが中小企業向けモバイル端末管理サービス「Android Enterprise Essentials」発表
米国時間12月1日、Google(グーグル)は企業におけるモバイルの管理とセキュリティをサポートするAndroid Enterprise Essentialsを披露した(Googleブログ)。その主な対象は、名前に合わず中小企業だ。同社によると、大企業向けのデバイス管理とセキュリティのツールAndroid Enterpriseがあり、その開発経験をベースにして、よりシンプルで料金も安い今回のプロダクトを作り上げたという。 この新しいサービスでユーザーは、社員の画面をロックしたり、企業データを暗号化で保護したりといったモバイルデバイスの…続きを読む
英国がファーウェイの5G機器設置禁止を2021年9月発効に前倒しへ
英国政府は、国内の通信会社が中国企業製の5G機器を設置することを禁止する措置の導入を前倒しした。BBCの報道によると、いわゆる「高リスク」とされているメーカーの機器を導入できるのは来年、2021年9月までとなる。 英国はすでにHuawei(ファーウェイ)などからの機器購入を2020年末で禁止すると発表している。中国の監視法の管理下に置かれている企業に対する国家安全保障上の懸念のための措置だ。しかしBBCによると、大臣たちは、政府が既存の5Gネットワークに導入した機器を2027年までに排除することを認めたため、通信企業が今後設置するため…続きを読む
米最高裁が善意のハッカーを保護できない現行のコンピューター詐欺・不正利用防止法訴訟を審理
米国時間11月30日、米最高裁判所は賛否を呼ぶ米国コンピューター・ハッキンク法の大幅な改訂につながり、何千万人という人々がコンピューターやオンラインサービスを利用する方法に影響を与える裁判の聴聞(米最高裁判所リリース)を行う。 Computer Fraud and Abuse Act(CFAA、コンピューター詐欺・不正利用防止法)は1986年に連邦法として成立し、我々の知る近代インターネット以前から存在しているが、現在ハッキング、あるいはコンピューターやネットワークの「不正」アクセスとされているものを支配している。議論を呼ぶ同法は、ハ…続きを読む
不妊治療の米最大手US Fertilityがランサムウェアで患者データを奪われたと発表
米国最大級の不妊治療クリニックのネットワークであるU.S.Fertilityがランサムウェアに攻撃されデータが奪われたことを確認した。 このネットワークは2020年5月、東海岸数十カ所に不妊治療クリニックを有するShady Grove Fertilityとヘルスケア分野を主力投資先とする未公開株式ファンドのAmulet Capital Partnersとの合弁事業として設立された。U.S. Fertilityは現在カリフォルニアを含む全米55カ所のクリニックをネットワーク傘下としている。 「ハッカーがシステム内に侵入して一部のファイル…続きを読む
バイデン・ハリスチームが政権移行に向けついに.govドメインを取得
ついに。ほぼ3週間が過ぎただけだが、「バイデン・ハリス」への移行が正式に始まった。 米一般調達局は米国時間11月23日、バイデン・ハリスチームの選挙運動から政権への移行を承認した。同チームはオフィススペースなどの政府のリソースだけでなく、機密事項のブリーフィングや安全なコンピュータへのアクセスも可能になった。それらとともに、輝く新しい.govドメインも与えられる。 移行手続きは法律のあいまいな部分であり、滅多に議論されることはない。これは主に、去りゆく政府と来たるべき政権が平和的に権力を移譲し、政府の継続性を維持しようとするからだ。こ…続きを読む
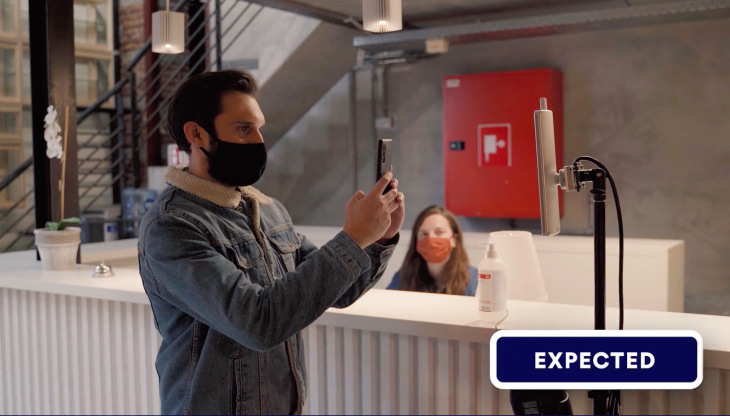
Proxyclickの来訪者管理システムが新型コロナ時の従業員入退管理に拡張
Proxyclick(プロクシクリック)は、簡単に来訪者を管理できるiPadを使った入退システムの企業として産声を上げた。だが、新型コロナウイルスのパンデミックが居座るようになると顧客の需要が変化し、それに合わせてPloxyclickも変わってきた。米国時間11月25日、同社は新型コロナ時代に従業員の入退を管理できるようデザインされた新システム、Ploxyclick Flowを発表した。 「新型コロナに襲われたとき、従業員も新規の訪問者と同じだと顧客からいわれました。要するに、これまで来訪者に必ず尋ねていた厳密な質問や、いつ来るのかと…続きを読む
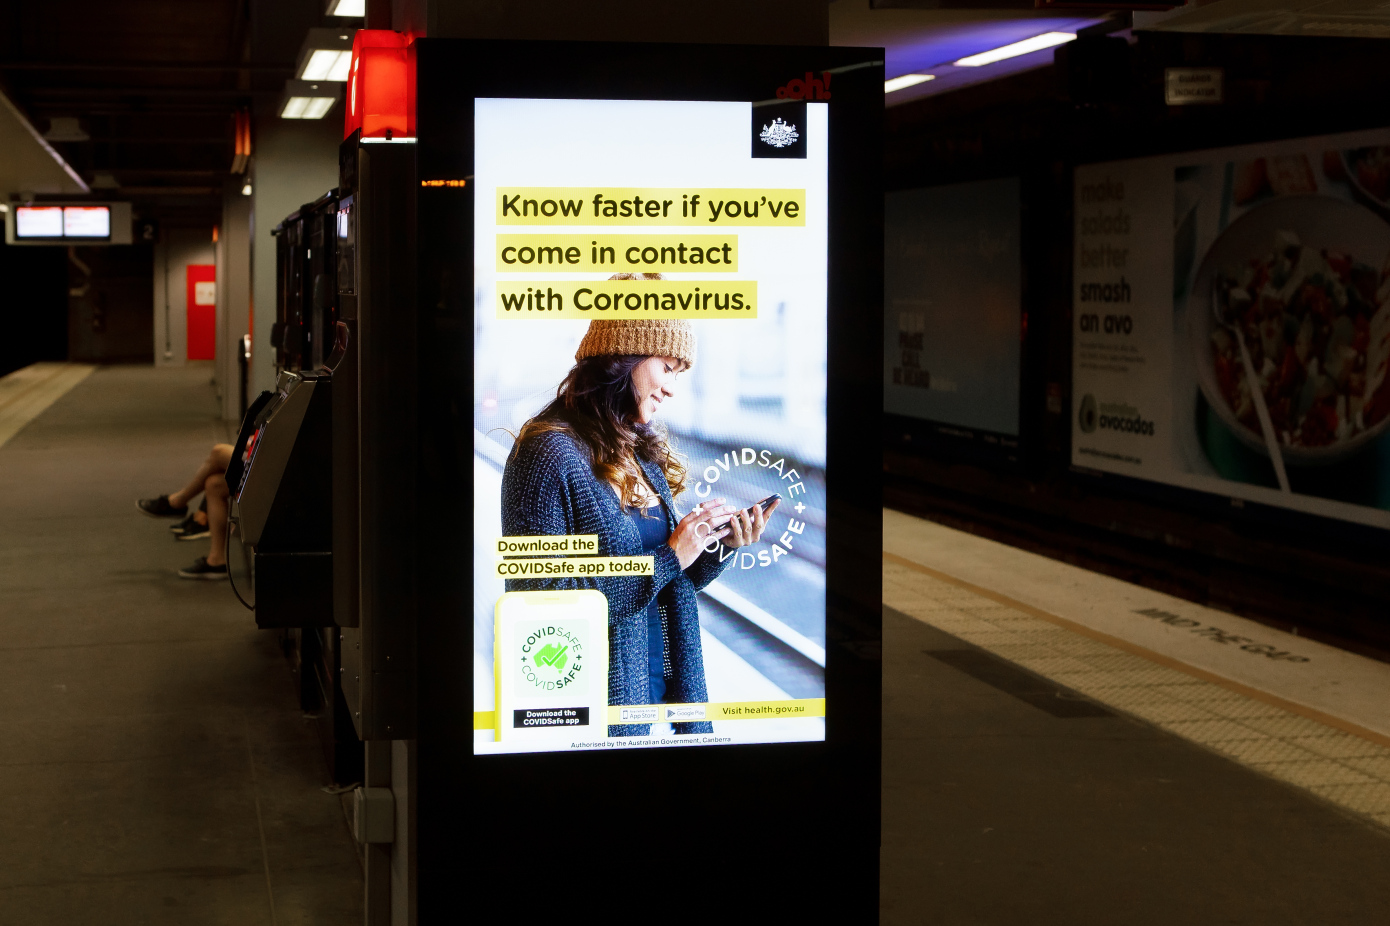
新型コロナ追跡アプリのデータを豪情報当局が「付随的」に収集していたことが明らかに
オーストラリアの情報機関が、新型コロナウイルス接触追跡アプリCOVIDSafeの立ち上げから6カ月間にわたって「付随的」にデータを収集していたことを政府の監視当局が発見した。 政府のスパイ・盗聴機関を監督する豪政府の情報活動コミュニティ監察官が米国時間11月23日に公開したレポートには、アプリデータが「他のデータを合法的に収集する過程」で入手された、と書かれている。 しかし監視当局は、機関が「COVIDアプリのデータを暗号化前の状態に戻したり、アクセスしたり、使ったりした」という証拠はないと述べた。 付随的な収集は、故意に狙ってはいな…続きを読む
複数の自治体が「Peatix」不正アクセス・個人情報漏洩についてお詫びとお知らせを掲載
Peatix(ピーティックス)の不正アクセス・個人情報漏洩発表を受け、鹿児島県、埼玉県、栃木県宇都宮市、福井県福井市、宮崎県宮崎市といった複数自治体が11月17日・18日にお詫びとお知らせを掲載した。 鹿児島県:「ディスカバー鹿児島キャンペーン」県民向け宿泊助成第1弾、第2弾に申し込んだ者。引き出された可能性のある情報の件数は現在調査中 埼玉県:「埼玉150周年1年前イベント」に申し込んだ5083名 栃木県宇都宮市:「宮の食べトクチケット」のオンライン販売における購入者 福井県福井市:「ふくい魅える化プロジェクト」関連各事業(XSEM…続きを読む
個人情報最大677万件が漏洩、イベント管理・チケット販売の「Peatix」が不正アクセス受ける
Peatix(ピーティックス)は11月17日、同社運営のイベント管理・チケット販売サービス「Peatix」において、第三者による不正アクセスを受け、ユーザーの個人情報最大677万件が不正に引き出された事実が判明したと発表した。詳細は現在も調査中で、新たな事実が判明次第早急に公表するとしている。 11月9日に同社保有のユーザーの個人情報が引き出されている可能性を認識し、外部調査会社による調査を実施。その結果、10月16日から10月17日にかけて発生した不正アクセスにより、「氏名」「メールアドレス」「暗号化されたパスワード」などユーザーの…続きを読む
ヨーロッパが暗号化のバックドアを必要としている?
11月初頭にリリースされたプレスレポートによると、テロを気がかりにしているヨーロッパの議員らがエンドツーエンド暗号化の禁止を急いでいるという。実際はこれよりももう少し違ったニュアンスが含まれているので、実状を書いた我々の分析を読んでいただきたい。 ヨーロッパは、E2E暗号化を禁止するのだろうか? 答えは、ノーだ。 昨日のオーストリアプレスの同国における最近のテロ攻撃に関する見出しでは、エンドツーエンド暗号化の禁止を提案しているようにも見受けられた。実際、暗号化を規制するかどうか、そしてその方法といった暗号化の議題に関しては数年前から加…続きを読む
人気スマホゲーム「アニマルジャム」でデータ流出、いますぐ親がすべきこととは
人気の子供向けゲーム、Animal Jam(アニマルジャム)のメーカーであるWildWorks(ワイルドワークス)がデータ流出を認めた。 Animal Jamは子供たちの間で最も人気のあるゲームの1つで、米国のApple(アップル) App Storeの9~11歳部門ゲームのトップ5に入っている(App Annie調べ)。しかし、データ漏洩が良いニュースであったことはないが、WildWorksはほとんどの企業よりも取り組みが積極的であり、親が自分や子供たちのデータを守るための情報を提供している。 TechCrunchが把握している状況…続きを読む
ロシアと北朝鮮のハッカーが新型コロナワクチン製造会社を標的にしているとマイクロソフトが指摘
Microsoft(マイクロソフト)は、ロシアと北朝鮮が支援するハッカーたちが新型コロナウイルス(COVID-19)ワクチン開発に取り組んでいる製薬会社を標的にしていることを明らかにした。 マイクロソフトは米国時間11月13日、米国、カナダ、フランス、インド、韓国の企業7社を標的にした攻撃を明らかにした。そうした攻撃の「大半」は阻止されたが、一部は成功したことを同社は認めた。 マイクロソフトは、影響を受けた企業には通知したと述べたが、企業名は明らかにしなかった。 「攻撃は受け入れがたいもので、すべての文明社会によって非難されるべきもの…続きを読む
近日開催のイベント

