
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
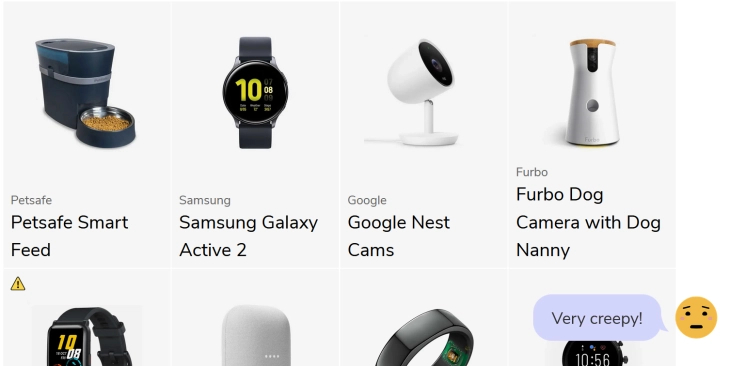
ギフトはMozillaの「Privacy not included」リストを見てから選ぼう
ガジェットは、昔からギフトの良い候補だ。しかし最近では、フィットネストラッカーがユーザーの感情をモニターしたり、ドアベルが警察に密告したり(未訳記事)するから危険だ。そこでMozillaは、現在市販されていて人気ガジェットを、ユーザーのプライバシーを犯すかもしれない「気持ち悪さ」で格付けしたリストを作った。 その「Privacy not included(プライバシーは含まれない)」というリストを見ることは、いまやネット上の人権を気にする人たちの年中行事だ。2020年は特に豊作で、気持ち悪いデバイスが勢揃いしている。いまやスマートスピ…続きを読む
Zoomがセキュリティを巡る「虚偽」主張問題で連邦取引委員会と和解
連邦取引委員会(FTC)は、Zoom(ズーム)と和解したことを発表した。同委員会はビデオ通話の巨人が、自社の暗号化を実際よりも強力であると主張するなど「一連の虚偽および不公正な行為によってユーザーの安全を脅かした」として告発していた。 思い出して欲しい。パンデミックによる都市封鎖で無数の人々が自宅での仕事や勉強を余儀なくされ、仕事の会議やリモート学習でZoomに頼った。当時Zoomは、ビデオ通話は「エンド・ツー・エンド」暗号化で保護されており、誰にも、Zoomでさえも傍聴はほぼ不可能であると主張していた。 しかし、一連の主張は嘘だった…続きを読む
悪名高いランサムウェアグループのMazeが「正式閉鎖」を宣言
最も活発で悪名高い、データを盗むランサムウェアグループの1つであるMazeは「正式に閉鎖した」と述べた。 この発表は、スペルの間違いに満ちた冗長な声明としてダークウェブのウェブサイトに公開された。Mazeは過去1年間、対象企業から盗んだ膨大な量の社内文書やファイルを公開した。Cognizant(コグニザント)、サイバーセキュリティー保険会社のChubb(チャブ)、製薬大手のExecuPharm(エグゼキュファーム、未訳記事)、Tesla(テスラ)やSpaceX(スペースX)の部品サプライヤーであるVisser(ビセール)、防衛請負業者…続きを読む
大統領選挙当日に「家にいなさい」と投票を止めさせようとするロボコールをFBIとニューヨーク司法長官室が捜査中
米国人に「安全のために家にいるように」と促すロボコールの迷惑電話が、有権者に対する抑圧の懸念があるとして、FBIとニューヨーク州司法長官の関心を招いている。 その短いメッセージは具体的に大統領選挙に言及していないが、ニューヨークの司法長官であるLetitia James(レティシア・ジェームズ)氏は捜査の立ち上げに駆られた。ジェームズ氏は米国時間11月3日に、州司法長官事務所が有権者がそのロボコールを受けているという申し立てを積極的に調べていると発表した。 ジェームズ氏は11月3日の声明で 「投票は私たちの民主主義の基礎である。有権者…続きを読む
IAB Europeの広告トラッキング同意フレームワークがGDPR規格に適合しないことが判明
広告業界団体のIAB Europeが作成した、行動ターゲティング広告でインターネットユーザーの同意を取り付ける主力のフレームワークが、データ保護で要求される法的基準を満たさないことが、EUデータ監督局の調査で明らかとなった。 プログラマブルな広告のリアルタイム入札(RTB)コンポーネントにおける個人データの利用に関する告発を受けて、ベルギーのDPAは調査を開始した。高速の個人データ取引は、EU法に組み込まれたデータ保護要求へ本質的に適合できないとするものだ。 IAB Europeの透明性と同意の枠組(TCF)はヨーロッパのあらゆるウェ…続きを読む
WeWorkの社員が驚くほど単純なプリンター用パスワードを使っていた
WeWork社員がプリンター設定と印刷ジョブをアクセスするために使用している共有ユーザーアカウントに、驚くほど単純なパスワードが使われていた。あまりに単純だったので顧客の1人が推測できた。 ロンドンのWeWorkシェアオフィスで仕事をしていたJake Elsley(ジェイク・エルズリー)氏は、あるWeWork社員が誤ってアカウントにログインしたまま立ち去ったのを発見した。 エルズリー氏を含め、WeWorkの利用者には通常、WeWorkのシェアオフィスで文書を印刷するために7桁のユーザー名と4桁のパスコードが割り当てられている。しかしW…続きを読む
Googleがいまだに悪用されているWindowsのゼロデイバグを公表
Google(グーグル)が、現在のところ公表されていないWindowsの脆弱性について、その詳細を明らかにした。同社によると、その脆弱性は現在でもハッカーが頻繁に悪用しているという。グーグルはMicrosoft(マイクロソフト)に、1週間の修復猶予期間を与えている。そしてその締切が過ぎた米国時間10月30日の午後、脆弱性の詳細を公表した。 この脆弱性には名前がなく「CVE-2020-17087」というラベルが付いている。被害は主にWindows 7とWindows 10で生じている。 脆弱性を発見したグーグルのセキュリティグループであ…続きを読む
LotameがCookie不要の広告ターゲティング技術を発表
データ管理企業のLotameが、パブリッシャーやマーケターが個人を追跡する新しい方法としてPanorama IDを発表した。 長い間、オンラインの広告主はCookieを使ってオーディエンスを追跡しターゲティングしてきたが、最近はメジャーなブラウザーがサードパーティ製Cookieのサポートを廃止しているため、新しい方法を必要としている。この変化はCookieだけでなく、例えばApple(アップル)は2021年から、ユーザーが追跡型広告をオプトアウトできるよう開発者に強制する。 Cookieのないインターネットに適応できるために、Lota…続きを読む
Dropbox出身者が問題だらけのVPNに終わりをもたらす
00VPN(バーチャル・プライベート・ネットワーク)は、社内ネットワークのセキュリティの柱だ(他国からのアクセスを装い、その国のNetflixを視聴するために使う人もいる)。VPNは、ノートパソコンやスマートフォンなどのデバイスと会社のサーバーとの間に暗号化チャンネルを設ける。インターネットを使う際には、あらゆるトラフィックは会社のITインフラを通ることになり、あたかも物理的に社内のオフィスにいるかのような形になる。 至るところで使われているこのVPNだが、そのアーキテクチャーには大きな欠陥がある。社内ネットワークとVPNは、ほぼすべ…続きを読む
暗号通貨詐欺師がトランプ大統領の選挙事務所ウェブサイトをハッキング
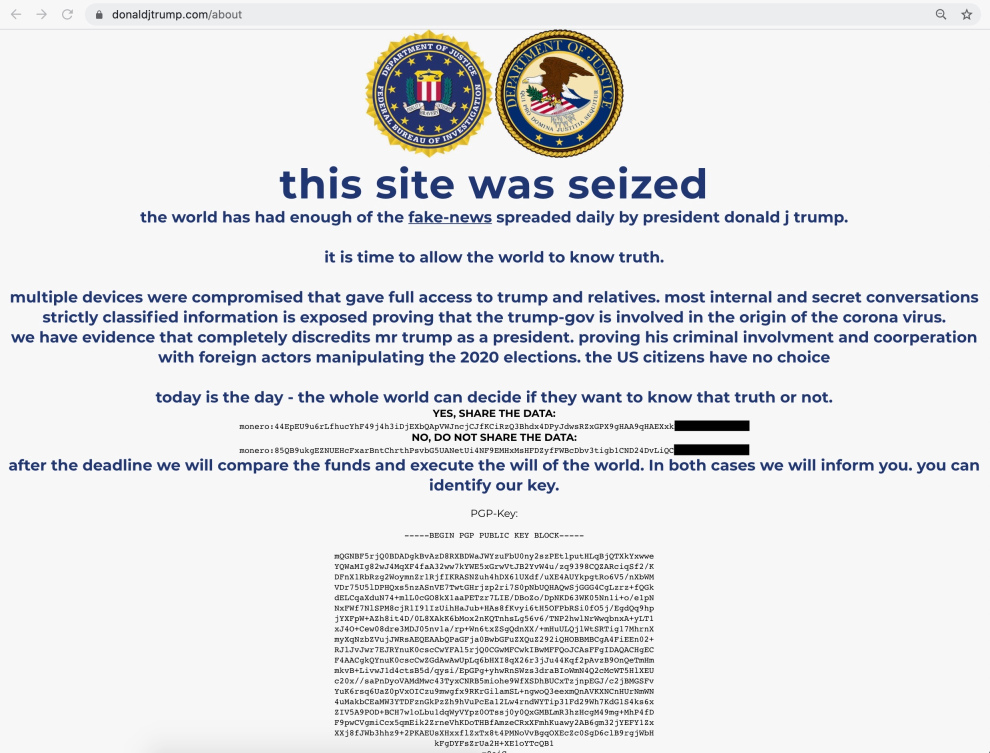
トランプ大統領選挙事務所のウェブサイトの一部が、米国時間10月27日の午後、ほんの数分間だけハッキングされ、大統領に敵対する身元不明の人物によってページの一部分が、暗号通貨詐欺と思しき内容に置き換えられた。「トランプとその一族への完全アクセス」とか「最も内部的な秘密の会話、極秘情報」といったハッカーの主張が書かれていたものの、実際にそれが曝露された気配はない。 この事件はGabriel Lorenzo Greschler(ゲイブリエル・ロレンゾ・グレシュラー)氏(Twitter投稿)がTwitter(ツイッター)で最初に指摘した。米国…続きを読む
Googleが利用していた法律事務所Fragomenがデータ漏洩を認める、被害者数は不明
移民関連の法律事務所であるFragomen, Del Rey, Bernsen & Loewyは、Google(グーグル)の現役社員と元社員の個人情報に関わるデータ漏洩を確認した。 ニューヨークの同事務所は、企業に対して従業員が法的に米国国内で働いてもよい人物であるかを審査確認するサービスを提供している。 米国で事業を展開するすべての企業は、従業員が合法的に就労を許可されており、より厳しい移民規則の対象とならないことを確認するために、すべての従業員のフォームI-9ファイルを管理することを義務付けられている。しかし、フォームI-9ファイ…続きを読む
Googleが2000万回ダウンロードされた子供向けAndroidアプリ3つを保護違反で削除
公式アプリストアであるGoogle Play Storeには現在、300万近いアプリがある。膨大な数であるためか、中には危険なアプリが紛れ込んでいることもある。 ボストンの非営利監視機関であるInternational Digital Accountability Council(IDAC)の研究者たちが、一見無害に見える3つの若年層向けアプリがデータ収集に関するGoogle(グーグル)のポリシーに違反し、ユーザーのAndroid IDとAndroid Advertising ID(AAID)の数値にアクセスしていた可能性があることを…続きを読む
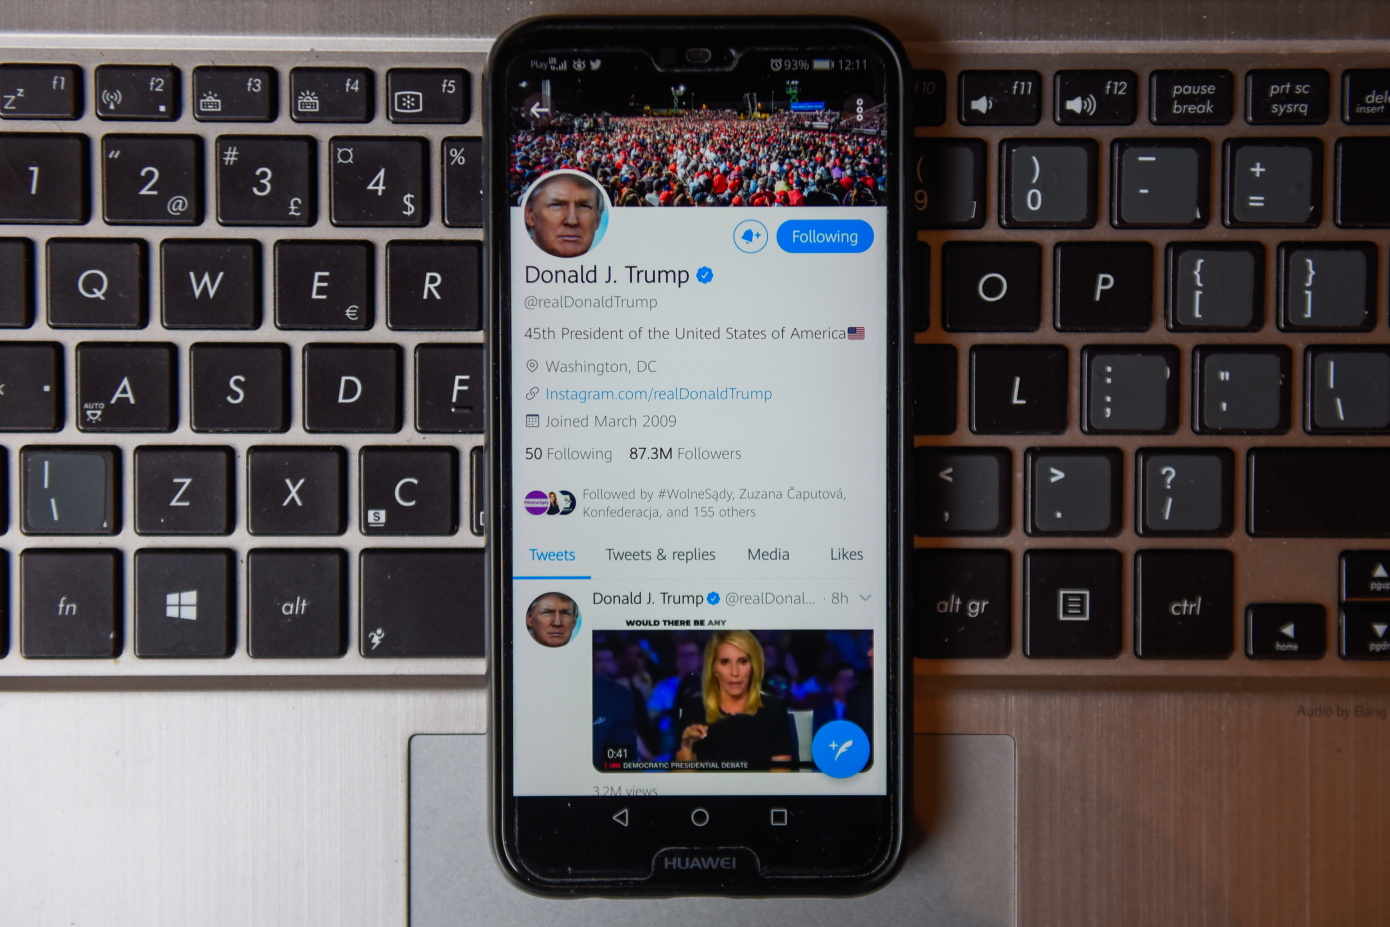
オランダのセキュリティ専門家がアクセスに成功したトランプ大統領のTwitterパスワードは「maga2020!」
オランダのセキュリティ専門家が、トランプ大統領のTwitter(ツイッター)アカウント、@realDonaldTrumpのパスワードを推測してアクセスすることに成功したという。パスワードは「maga2020!」だった(パスワードはすでに変更されている)。 GDI Foundationのセキュリティ研究者でセキュリティ脆弱性を見つけて報告するDutch Institute for Vulnerability Disclosure(オランダ脆弱性公表機関)の代表を務めるVictor Gevers(ビクター・ゲバーズ)氏はTechCrunc…続きを読む
エンタープライズセキュリティのContrastが可観測性プラットフォームを立ち上げ
Contrastは、主に開発者を対象とするアプリケーションのセキュリティ企業で、顧客にはLiberty Mutual InsuranceやNTT Data、AXA、Bandwidthなどがいる。同社は今日(米国時間10/21)、セキュリティの可観測性プラットフォームのローンチを発表した。考え方としてはそれは、開発者がアプリケーションのセキュリティをその全ライフサイクルに亘って一枚のガラス窓から管理できるというもので、リアルタイムの分析と報告、および矯正ツールが伴う。 ContrastのCEOで会長のAlan Naumann氏はこう言う…続きを読む
6億台以上のブラウザは現在もアドレスバー騙しバグが未修正、AppleのSafari、Opera、Yandexなどは修正済み
年を追うごとに、フィッシングはアタッカーがパスワードを盗む最もよく使われる手段になってきている。ユーザーとして、我々はフィッシングサイトの明らかな兆候を見つけることにかなり慣れているが、ほとんどの人はブラウザのアドレスバーでウェブアドレスを見て、サイトが本物かどうかを確認する。 しかし、ブラウザのフィッシング対策機能(フィッシング被害者予備軍にとって最後の防御ラインであることが多い)も完全ではない。 セキュリティー研究者のRafay Baloch(ラファイ・バロック)氏は、Apple(アップル)のSafari、Opera、Yandex…続きを読む
「誰もハッキングされない」と主張するトランプ氏のホテルは2度もハックされている
米国時間10月19日にアリゾナ州ツーソンで行われた選挙戦の集会でDonald Trump(ドナルド・トランプ)大統領は「誰もハッキングされない」と述べた。毎日のようにセキュリティに関する記事を書いている者でなくても、それはおかしいと思うだろう。 「ハッキングされない。ハックされるためにはIQ197を持つ誰かが必要で、その人はみんなのパスワードの15%ほどを把握していなければならない」とトランプ大統領はいう。C-SPANの政治編集者であるSteve Scully(スティーブ・スカリー)氏のTwitterアカウントが一時停止された件を参照…続きを読む
米司法省がロシア人ハッカーグループを起訴、ウクライナ停電事件とランサムウェアNotPetya関与の疑い
「世界一破壊的なマルウェア」(2015年12月のウクライナ電力網停止および2017年のNotPetyaによる世界的ランサムウェア攻撃を含む)を流布させた罪に問われているロシア諜報員6名が、米国司法省に起訴された。 検察は、ロシア GRU(参謀本部情報総局)で働くそのハッカーグループは「単一グループによる史上最悪の破壊的破滅的コンピューター攻撃」の首謀者であるという。 「わずかな戦術的優位性と悪意の感情を満足させるために、ロシアほど自国のサイバー能力を悪意をもって無責任に兵器化し、前例のない被害を理不尽に与えてきた国は他にない。本日10…続きを読む
ブリティッシュ・エアウェイズの個人情報漏洩に対する制裁金が252億円から27億円に減額、新型コロナの影響で
英国の企業史上最大のデータ漏えいの1つが、規制当局によって大々的にではなく尻すぼみで幕が閉じられた。英国時間10月16日、英国の情報保護当局であるInformation Commissioner’s Office(ICO、情報コミッショナー事務局)はBritish Airways(BA、ブリテッィシュ・エアウェイズ)に対しデータ侵害(ICOリリース)にともなう個人情報漏洩に関して2000万ポンド(約27億円)の罰金を科したと発表した。同社は2カ月間にわたりサイバー攻撃を受けた後(未訳記事)、40万人以上の顧客の個人情報が漏洩した件で、…続きを読む
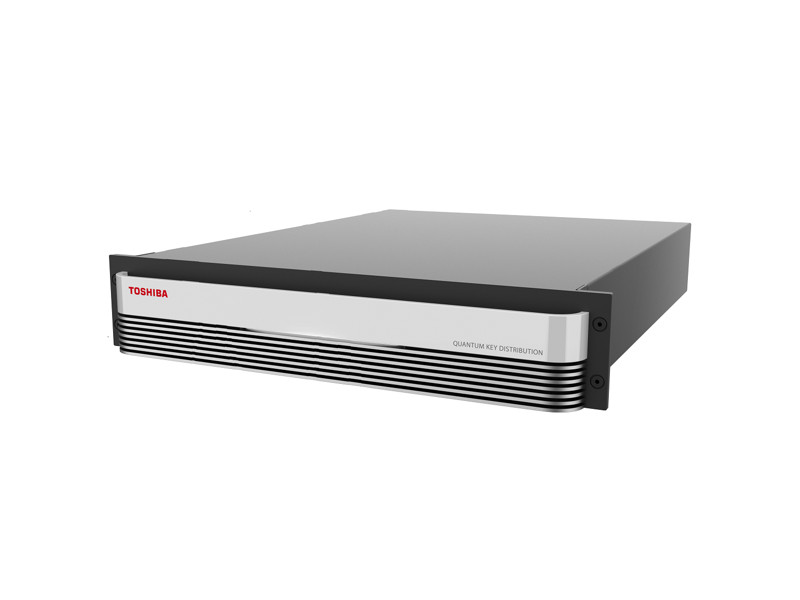
東芝が量子暗号通信システム事業を2020年度第4四半期から開始、2035年度に市場の約1/4獲得目指す
東芝は10月19日、国内外での量子暗号通信(QKD。Quantum Key Distribution)システムのプラットフォーム提供およびシステムインテグレーション事業を2020年度第4四半期から順次開始すると発表した。 東芝は、これまで20年以上の歳月をかけて量子暗号通信の技術開発に取り組み、世界トップクラスの成果と実績を蓄積。量子鍵配送サービスをいち早く提供することで、2035年度に全世界で約200億ドル(約2.1兆円)と見込まれる量子鍵配送サービス市場の約1/4(2030年度で約30億ドル・約3150億円)を獲得し、量子暗号通信…続きを読む
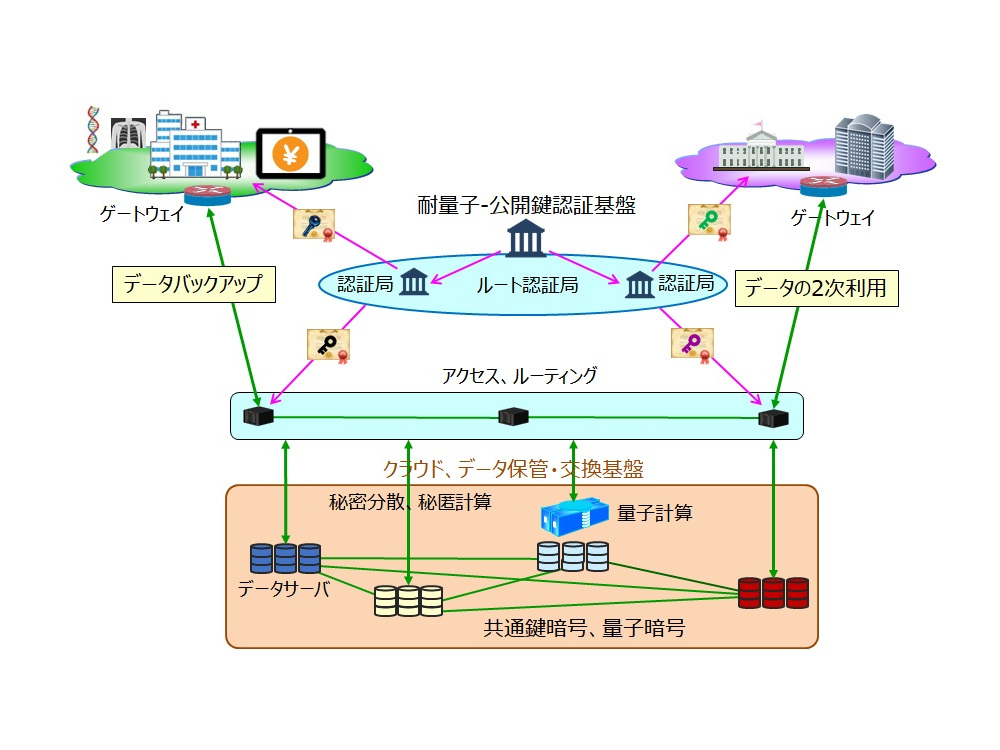
凸版印刷・NICT・QunaSys・ISARAが量子セキュアクラウド技術の確立で連携
凸版印刷、情報通信研究機構(NICT)、QunaSys、ISARAは10月19日、高度な情報処理と安全なデータ流通・保管・利活用を可能とする量子セキュアクラウド技術の確立に向け4社連携を開始すると発表した。 量子セキュアクラウド技術の開発を4社連携のもと推進し、2022年度中に社会実装に向けたソフトウェアの実証実験を開始する。また、2025年に限定的な実用化を、2030年にサービス化を目指す。 量子コンピューティング技術とは、量子力学的な現象を持つ量子ビットを用いた計算処理技術であり、高い計算処理能力を有する次世代コンピューティング技…続きを読む
近日開催のイベント

