
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
Wikipediaが、企業等から報酬を得て宣伝的記事を書いていた、数百名の悪質エディタのアカウントを停止
Wikipediaのコンテンツはボランティアが書いているが、ときには、それが仇(あだ)となることがある。今朝(米国時間9/1)同団体は、Wikipediaの英語バージョンのボランティアエディタ381名のユーザアカウントを停止した、と発表した。彼らの容疑は、“特定のグループや企業等に有利な記述を報酬をもらって書いていたこと”だ。たとえば彼らは、この、ユーザが自由にエディットできる百科事典に宣伝記事を書き、そのことで報酬を得ていたことを、隠していた。 この件に関するエディタコミュニティのディスカッションによると、彼らいわゆる‘靴下人形(s…続きを読む
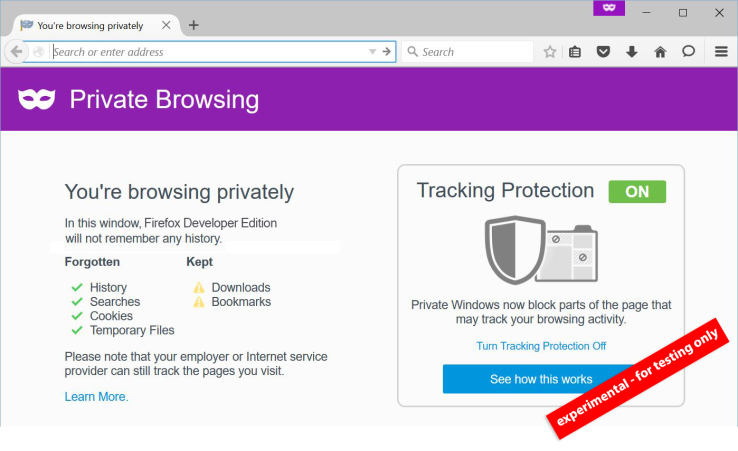
Mozillaの新しいプライベートモードではユーザを追跡しようとするサービスをシャットアウト
MozillaがFirefoxの新しいプライベートモードをテストしている。それは、ユーザがポルノを何をブラウズしていてもそれをトレースしない(クッキーなどを記録しない)だけでなく、ユーザのWeb閲覧を追跡しようとするサービスもブロックできる。 GhosteryやEFFのPrivacy Badgerのようなプラグインでもそれはできるが、これからはそれが、Firefox本体の匿名モードの機能になる。 今すでにこの実験的な機能を、WindowsやMac、Linux用のFirefox Developer Editionで試せる。Android…続きを読む
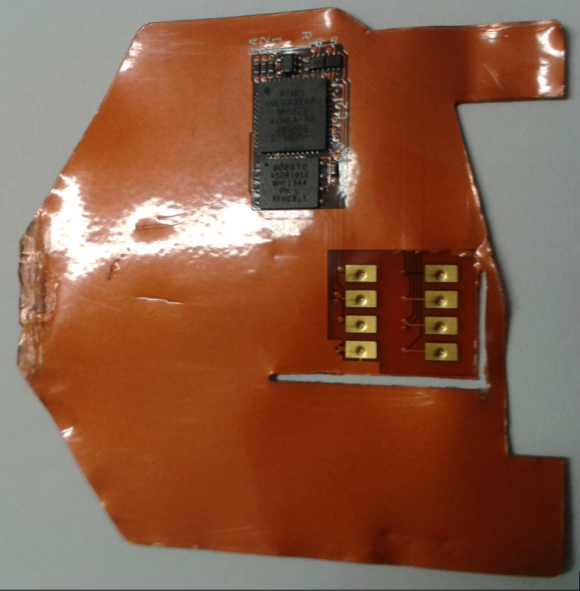
ATMカードのデータを盗む“Shimmer”は薄いので検出不可能
悪賢いATMハッカーたちが、今度は”shimmer”と呼ばれるカードデータ読み取りシステムを使い始めた。非常に薄いので、カードスロットに挿入してもユーザは気づかず、外からも見えない。特殊な器具で調べないと、あることが分からない。 メキシコで見つかったが、それが何にデータを送っているのか、それがまだ分からない。この装置が特別なのは、カードのチップ上のデータを読み取ることだ。ハッカーは装置のチップから送信されてきたデータを保存し、偽(にせ)のカードを作ることができる。ただしATMカードのセキュリティはやや複雑だから、偽のカードは、カードを…続きを読む
Macを完全なガラクタにしてしまうゼロデイエクスプロイトが発見された
またまたBlack Hatが喜びそうな話題。新しいゼロデイエクスプロイトが見つかり、われわれが日常的に使っているコンピュータ製品の弱点を、あらためて思い知らされている。今度のはXeno KovahとTrammell HudsonがOS Xに見つけた深刻なゼロデイ脆弱性で、マルウェアの作者はこれを悪用して、Macを完全にフリーズさせることができる。その際、Macを工場出荷時の状態に初期化することもできない。AppleはThe Guardian紙に、今YosemiteとEl Capitanの両方で対策中だ、と語っている。 このゼロデイエク…続きを読む
GoogleとSamsung、Androidのセキュリティー・アップデートをセルラー網で(OTA)毎月配信へ
今日(米国時間8/5)、Samsungは今後Androidデバイス向けのセキュリティー・パッチを「毎月1回程度」リリースしていくことを 発表した。 Samsungに加えてGoogleもNexusデバイスについて同様の発表を行った。Samsung、Google共に、このセキュリティー・パッチをセルラー無線網を通じて(OTA)配布する。 現在、GoogleはAndroidメーカーに対して毎月セキュリティー・アップデートを提供している。しかしこれらのパッチが各メーカーのアップデートとしてユーザーに届くまでには非常に長い時間がかかていた。今後…続きを読む
Googleが主要キャリア8社をAndroid for Workのパートナーに加える…一挙に採用企業拡大か
GoogleのAndroid for Workは、企業が社員たちに、Androidフォーンを仕事と個人用の両方で安全に使わせるための企画だ。この事業によって企業のIT部門は仕事用のアプリを管理できるようになり、フォーンの個人利用の部分から隔離される。社員は自分のプライベートなデータを前と同じように自機の上に置けるが、それらがITから見えることはない。 Googleがこのプログラムをローンチしたのは今年の初めで、そのときすでに、Android for Workを市場化するために多くのパートナーを揃えていた。そして今日(米国時間7/30)…続きを読む
Google Compute Engineの上でデベロッパが自前の暗号鍵を使えるようになる…それが必要な業界など向け
今日から(米国時間7/28)は、GoogleのIaaS Compute Engineを使っているデベロッパが、このサービスで自分独自のセキュリティキーを使える。この、暗号の鍵を顧客が供給する方式は、目下、公開ベータ中だが、データのセキュリティに関するコントロールをユーザ側に与えるものだ。 デフォルトではGoogleは、そのサービス上のすべてのデータをAES-256ビットの暗号化キーで暗号化し、(a)キー自身も暗号化され、(b)定期的にローテーションされる。今度の新しい(無料の)機能を使うと、ユーザが自分のキーを持ち込み、データの暗号化…続きを読む
Androidに最悪の脆弱性発見―ビデオメッセージを受信するだけでデバイスが乗っ取られる
まるで出来の悪い映画のようだ。善玉の主役が悪玉の世界転覆計画を暴こうとしている。善玉は悪玉のスマートフォンをハックする。それがなんと相手のデバイスにメッセージを送るだけでできてしまう。アプリをダンロードさせることもメールを開かせることも必要ない。相手の電話番号さえ知っていればいい。それだけで、ジャーン! 相手の携帯の乗っ取り完了だ。 研究者によれば、おそろしいことに、これは映画ではなくて現実なのだという。大部分のAndroidデバイスがこの脆弱性を抱えている。 要点はこうだ。 Zimperium Mobile Labsのプラットフォー…続きを読む
Google、Googleマップ上に過去の訪問地履歴を表示する機能を公開(Googleはなんでも知っている!)
FoursquareないしSwarmは、「チェックイン」という行動よりも、よりその「場所そのもの」を扱う方向へと進んでいるようにみえる。その流れに乗ってか、Googleも「Your Timeline」という機能をリリースした。これまでに出かけたことのある場所を表示するものだ。情報を閲覧できるのは自分のみで、これは「ソーシャル」なものではない。 ただし。 この機能には気味の悪さを感じる人もいることだろう。標準でオンになっているオプションをそのままにしておくと、Googleにはこれだけのデータが伝わることになるのだ。現在のところこの機能は…続きを読む
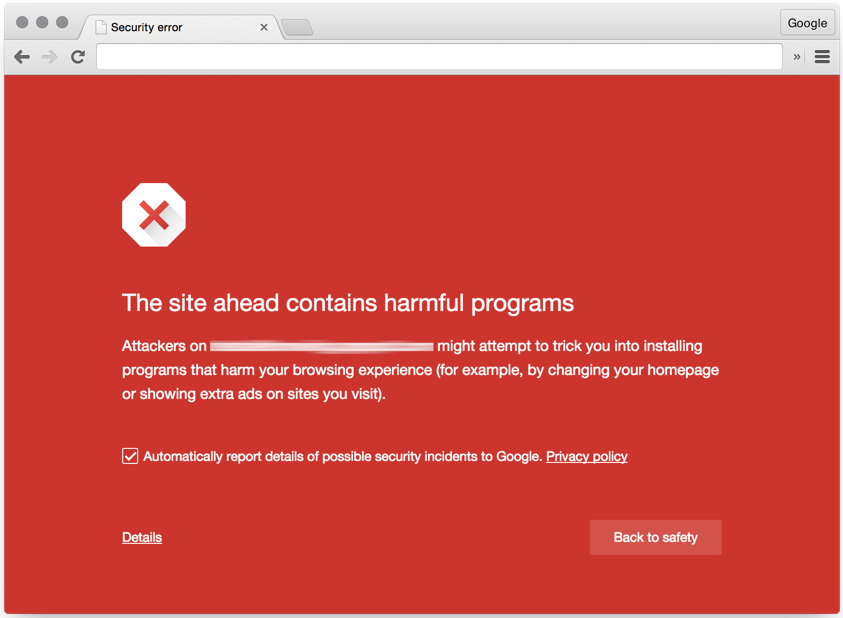
Google、セーフ・ブラウジングを強化―Chromeのマルウェア警告表示がさらに増える
ウェブサーフィンしているときに「このサイトには有害なプログラムが含まれています」というChromeの警告表示を見た読者も多いだろう。これはGoogleのセーフ・ブラウジング機能によるものだ。Googleでは今後数週間かけてこのサービスに数多くの改良を加える予定だという。 Googleはマルウェアのインストールやフィッシング攻撃を企んでいるサイトを発見するテクノロジーをさらに強化したという。これにともなって、警告がこれまでより頻繁に表示されるようになる。 ここ数ヶ月、Googleはユーザーが気付かないうちにインストールされウェブページに…続きを読む
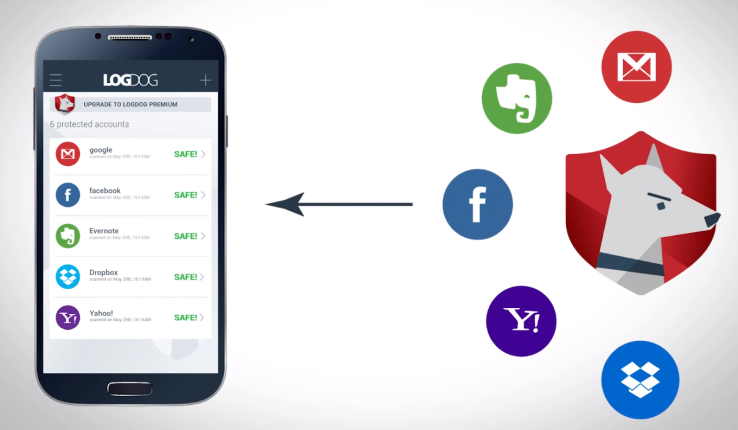
オンラインアカウントの異常ログイン(ハッキング)を検知するLogDogアプリケーション
いろいろと行われている調査によっては、4人に1人がオンラインアカウントのハッキング被害にあったことがあると答えているのだそうだ。このアカウントハッキングに対応しようとするのが、イスラエル発のスタートアップであるLogDogだ。モバイルアプリケーション(現在はAndroid版のみ。間もなくiOS版も登場予定であるとのこと)を通じて、本人によるものではないらしく思えるログインや、あるいは失敗したログインについての情報をモニタリングするものだ。 情報収集のため、このアプリケーションは通常のログイン情報を収集する。すなわちログインを行う場所、…続きを読む
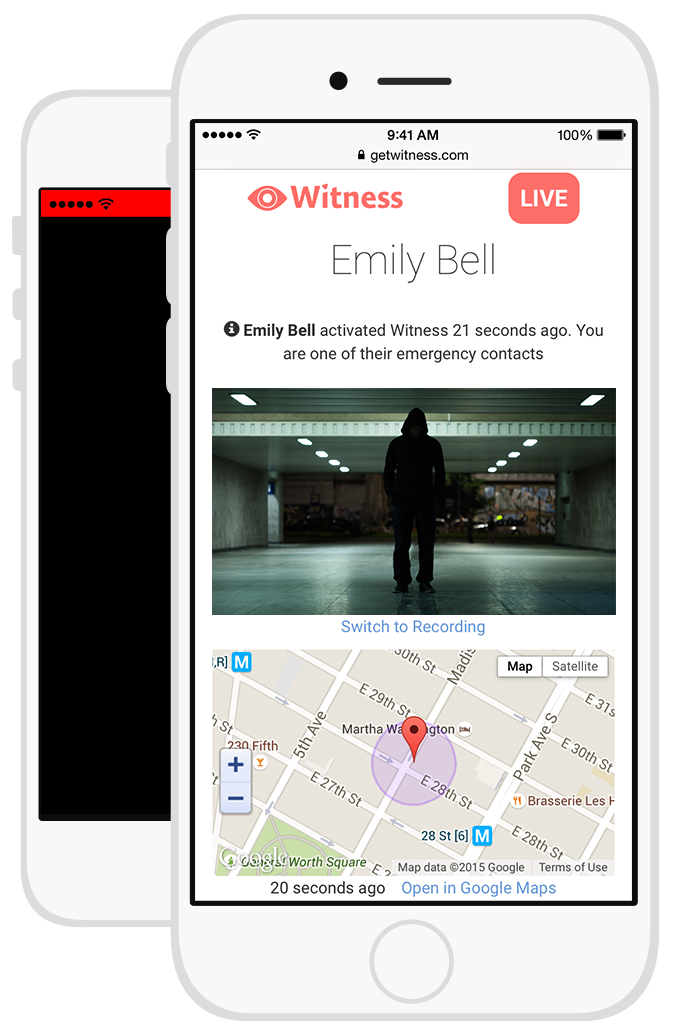
モバイル時代のパニックボタンWitnessがアプリとして完成、App Storeに登場
モバイル時代のパニックボタンとして使えるライブのストリーミングアプリWitnessは、今年のTechCrunch Disrupt NY 2015のハッカソンでデビューし、最後には大賞を獲得した。今やそのアプリがAppleのApp Storeで入手できるようになり、ユーザはあらかじめ指定しておいた複数の緊急時連絡先に自分の現在位置と、音声とビデオを自動送信できる。Twitterの自撮りビデオPeriscopeのプライベートバージョンが、身の危険を感じるような緊急時に友だちや家族に、ヘルプ信号として送られるアプリ、という説明でもよいかもし…続きを読む
致命的脆弱性の発見でFirefoxがFlashを一時的にブロック中―Adobeのパッチをインストールすれば復活
Hacking Teamの情報リークはAdobeにとって大きな打撃となった。このリークでインターネットに遍在する(そして遍在的に嫌われている)Flash Playerに致命的な脆弱性が2つあることが明らかになった。これに対してMozillaは一時的にFirefoxのFlashプラグインを無効化した。 Adobeは今日(米国時間7/14)、脆弱性を修正するパッチを当てたFlashを発表した。Firefoxのユーザーは(もしまたFashを表示したいなら)、このパッチをダウンロードし手動でFlashをアップデートする必要がある。〔日本語版:…続きを読む
Flashに第三のゼロデイホール発見、被害者のシステム乗っ取りもありえる凶悪欠陥
TrendMicroがまた、ユーザのデータを危険にさらす、Flashの緊急のゼロデイホールをポストした。政府にハッキングツールを提供し、その情報データベースの全体が最近リークされた、プロフェッショナルなハッカーグループThe Hacking Teamが、このエクスプロイトを利用して、ユーザに気づかれずにコンピュータを攻撃することに成功した。 この新たな脆弱性はCVE-2015-5123と呼ばれ、ほかの二つのゼロデイエクスプロイトに続くものだ。このエクスプロイトは、Adobeによると、“クラッシュを引き起こし、犯人が被害システムのコント…続きを読む
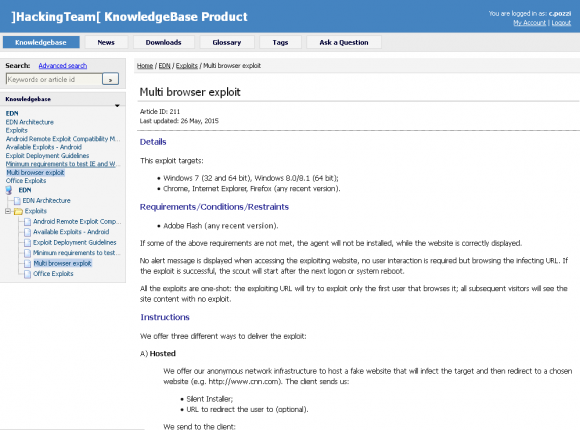
AdobeがまたまたFlashのゼロデイホールを修復…まだ実害の報告はないが
多くの企業にベストプラクティスがあるが、連邦政府や州政府のお役所にハッキングツールを売ってきた“コンピュータセキュリティのエキスパートの集団”Hacking Teamも、その例外ではない。同社の情報データベースにはおもしろいハッキングティップがいろいろ載っていて、その中にはAdobe Flashのまだパッチされてないゼロデイホールへの言及もある。Adobeは目下、その穴を閉じる工事をやっている。 セキュリティ研究家のBrian Krebsが数日前にそのドキュメントを、ハッカーたちがリークしたデータの山の中に見つけた。Hacking T…続きを読む
NSAは、人気ウィルス対策ソフトをリバースエンジニアしてユーザーを追跡している
NSA(安全保障局)および英国の相当機関GCHQ(政府通信本部)は、「ユーザーを追跡しネットワークに侵入」するために、多大な努力を払って人気セキュリティソフトウェア製品をハックしていることが、今日(米国時間6/22)The Interceptが発掘した最新ラウンドのスノーデン文書からわかった。 モスクワ本社のkapersky Labを含むサイバーセキュリティー各社は、政府機関が最新ハッキング情報を入手する標的にされていた。セキュリティーソフトウェア会社の内部作業の詳細は、ソフトウェア・リバースエンジニアリンク(SRE)と呼ばれるプロセ…続きを読む
WikipediaなどWikimedia FoundationのサイトがデフォルトでHTTPSを採用…政府機関による検閲などを抑止へ
【抄訳】 Wikipediaなどの重要なwikiプロジェクトをホストしているWikimedia Foundationが今朝(米国時間6/12)、今後はすべてのサイトのトラフィックをHTTPSにより暗号化する、と発表した。同団体によると、これにより各国の政府などがユーザトラフィックをモニタすることが困難になり、またISPがWikipediaなどの記事を検閲することも難しくなる。 同団体は2013年に、サイトのアカウントを持つログインユーザのトラフィックに関してはHTTPSを実装したが、そのとき、中国やイランなどトラフィックのHTTPS化…続きを読む
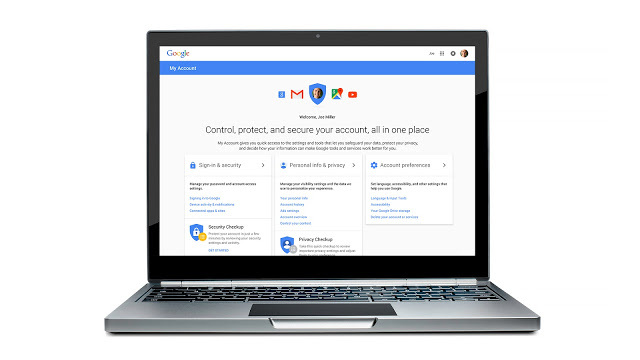
Googleがユーザ個人のプライバシー/セキュリティ総合ダッシュボードを提供…一箇所でチェックや変更が可能
Googleが今朝(米国時間6/1)、ユーザのプライバシーコントロールを改良したことと、Googleのデータ収集をめぐる人びとの懸念に答えるための、新しいWebサイトを立ち上げたことを発表した。後者のサイトではユーザ個人の設定ページMy Accountが最初に現れ、そこでユーザはGoogleのさまざまなサービス…検索、地図、YouTubeなどなど…のプライバシーとセキュリティの設定を、見たり変えたりできる。また、ユーザが訪れたWebページや、アプリケーション上の活動、位置の履歴などの、Googleによる保存を無効にもできる。 “My …続きを読む
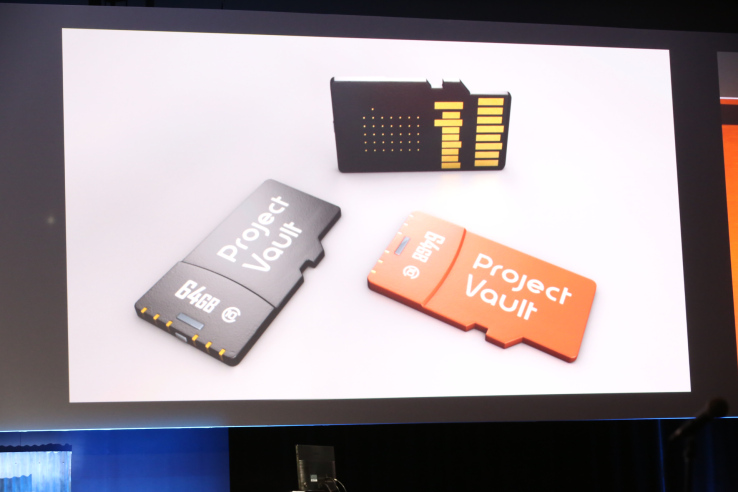
GoogleのVaultプロジェクトは一枚のmicroSDカードに収めたセキュリティ万全のコンピュータ…企業利用を念頭
Project VaultはmicroSDカード大のデバイスにセキュアなコンピュータを収容した製品だ。GoogleのATAPによると、microSDの形を選んだのは、すでに携帯電話上に、高度なセキュリティ機能があるからだ。携帯のSIMカードは、キャリアにとって重要な情報を確実に保護しなければならない。Vaultもそれを志向しているが、守るのはユーザの重要なコンテンツだ。 またmicroSD形式なら、ビデオの再生などにも適した高いデータスループットが得られる。容量が大きいので同一カード上にストレージを併設でき(Vaultは本体上に4GB…続きを読む
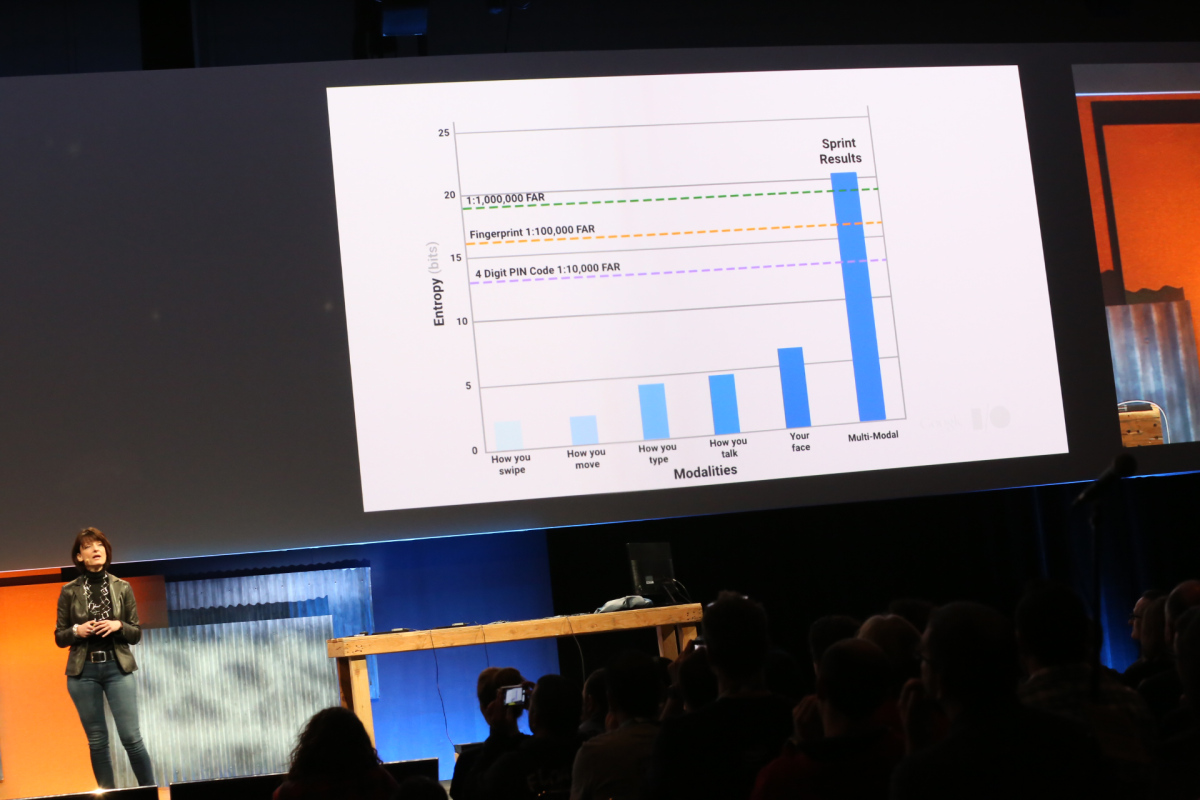
Googleの先進研究チーム、ATAPがパスワードを永久に追放する認証手法を開発か
今日(米国時間5/29)、Googleの先進技術研究ユニット、ATAP(Advanced Technology and Projects=元Motorolaの研究部門)は、現在サンフランシスコで開催中のI/Oデベロッパー・カンファレンスで、モバイル・デバイスにおいてユーザーのタイプ入力のパターンその他の情報から正しいユーザーであることを認証する技術を開発sしていると発表した。これが実用化されればパスワードは不要になるという。 このプロジェクトはユーザーがPIN番号やパスワードをいちいち入力する煩わしさを省くことが目的だ。新しい認証シス…続きを読む
近日開催のイベント

