
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
「秘密の質問」はセキュリティ対策として(やっぱり)役立たずであるらしい
一番好きな食べ物はなんですか? 最初の先生の名前はなんといいましたか? 最初に飼ったペットの名前は? こうした質問をみて「ああ、例のあれね」と思い当たる人が多いことだろう。何かのオンラインサービスに登録するときに、セキュリティ対策のひとつとして定型的な質問と、そしてそれに対する回答を「セキュリティキー」として使うことが多いのだ。ただ、Googleの最近の調査によれば、「秘密の質問」とそれに対する答えは、どうやらセキュリティ目的として有効ではないらしい。 Googleの利用者が、秘密の質問を使ってアカウントの回復をしようとするケースにつ…続きを読む
寿命の短い第二鍵によるクラウド認証を提供するScaleFTがシードで$800Kを調達
Rackspaceの元役員や技術者たちが始めたDevOpsサービスScaleFTが今日(米国時間5/11)、本家Rackspaceからの戦略的投資として80万ドルのシード資金を獲得した、と発表した。この投資ラウンドには、CoreOSのCEO Alex Polviなど、数名のエンジェル投資家も参加した。なお、PolviはRackspaceの出身だ。 前から報じられているように、RackspaceはクラウドサービスとしてAmazon(AWS)やGoogle、Microsoftなどと競合するだけでなく、それらのユーザを顧客とするサービスを提…続きを読む
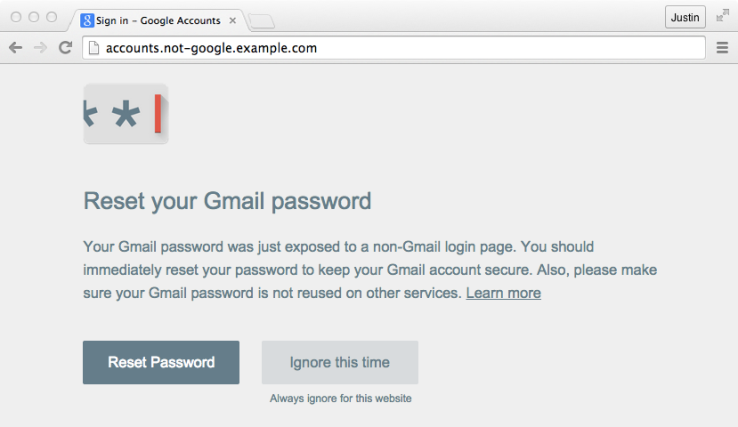
Google、パスワードの使い回しを制限するためのChrome拡張機能をオープンソースで提供開始
Googleが新しいChrome拡張機能をリリースした。Googleサイトで利用しているパスワードを、他のサイトで再利用しないように注意を喚起するためのエクステンションだ。パスワードアラート(Password Alert)という名前で、Chromeウェブストアにて入手することができる。この拡張機能をインストールしておくと、Googleサービスで利用しているパスワードを他サイトで使用しようとすると、警告が表示されるようになる。 GoogleのGoogle Apps for Workチームでセキュリティ部門のディレクターを務めるEran …続きを読む
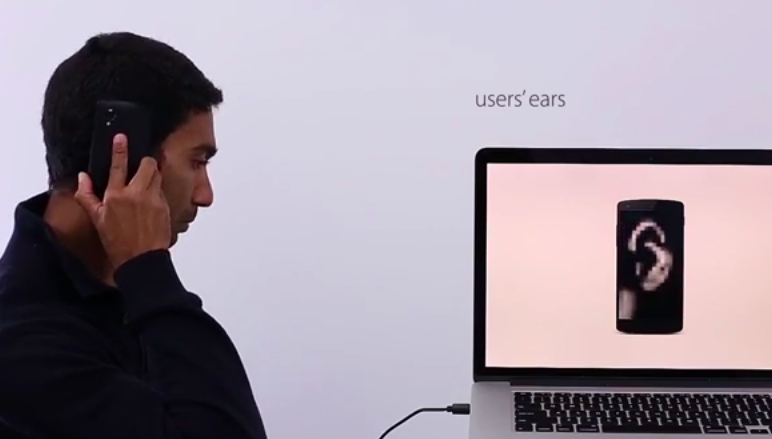
電話をかけようとすると、画面に当たる耳の形から所有者本人を判定する技術をYahooが開発
あなたの携帯電話では、あなた本人しか入呼に出られない、としたら、すてきじゃないですか。しかもそのために指紋もパスワードもスワイプジェスチャも要らない。そのアプリは、電話をかけようとする人の耳の形をチェックする。指紋センサは使わない。今やどの携帯電話〜スマートフォンにもある、タッチスクリーンを使うだけだ。 それが、このたびYahooの研究所が作ったBodyprintのアイデアだ。 研究員のChristian HolzとSenaka ButhpitiyaとMarius Knaustが作ったBodyprintは、体の各部を各状況にもっとも合…続きを読む
GoogleがGoogle Mapsのいたずら/悪ふざけ対策に着手…やはり人海作戦か
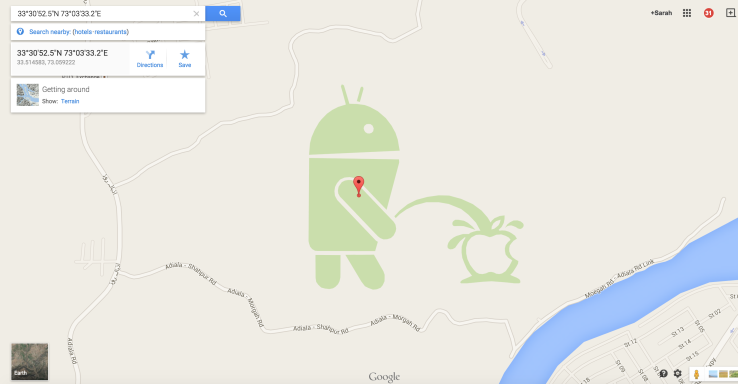
Googleによると同社は今Google Mapsのスパム検出システムの改良に取り組んでいる。昨日(米国時間4/24)またあった悪質ないたずらは、ユーザがGoogle Mapsにどんな画像でもアップロードできる機能を悪用し、人気漫画Calvin and Hobbesの不運な偽造ステッカーのスタイルを真似て、Androidのマスコット人形がAppleのロゴにおしっこをかけている様子を描いている。Map Makerアプリケーションのユーザプロフィールページによると、昨日ユーザ”nitricboy“が、その画像をアップロードしたようだ。 そ…続きを読む
Googleは同社のプラットホーム上の広告の“大半を”6月30日までに暗号化する
Googleは同社のオンラインサービスのすべてを、徐々にHTTPSで暗号化してきた。2008年にGmailがHTTPSになったときの大騒ぎを、おぼえておられるだろうか。 今朝のブログ記事で(米国時間4/17)同社は、今は広告をHTTPSにする作業を進めている、と言っている。すでにYouTubeの広告とGoogle検索の広告は“大多数のユーザにとっては”暗号化されているそうだ。またGoogle Display NetworkとAdMobとDoubleClickからの広告も、6月30日までにはその“大半が”暗号化され、これらのプラットホー…続きを読む
朗報! カスペルスキーがランサムウェア、CoinVaultに暗号化されたファイルを取り戻すツールをリリース
アンチウィルス・メーカーのカスペルスキーがCoinVaultの被害者を助けるツールをリリースした。CoinVaultはいわゆるランサムウェアの一種で、ユーザーのローカル・ファイルを勝手に暗号化し、復号化のためにbitcoinでの支払いを要求する卑劣なマルウェアだ。 このマルウェアの動作は詳細に解明されており、事前に発見して被害を予防するデータも得られている。しかも、さいわいなことに、今回この暗号化を破る方法yが発見された。 CoinVaultで暗号化されてしまったファイルの復号化のためにはCoinVaultに付属しているbitcoin…続きを読む
“今電話に出れるか出れないか”をブロードキャストするアプリでAppleが特許を取得
AppleInsiderによると、このほどAppleが認可された特許は、いくつかの状況的な情報からユーザが今電話に出られるか出られないかを判断して、その結果を友だちなどのスマートフォンに表示する。用いる情報は、現在の時間帯、呼び出し音をoffにしているか、電池寿命、位置、それにセルネットワークのネットワーク強度(信号の強さ)などだ。 そのほかに、今機内モードであるか、呼び出しを振動だけに設定しているか、などの情報も用いる。こういう多様な情報や信号を組み合わせて、おや、今は会議中かな、なんてことを判断する。いや、今エクササイズ中だから、…続きを読む
中国、アジアの政府・企業に10年前からサイバー攻撃を仕掛けてきた疑い
中国政府は、過去10年間インドおよび東南アジア諸国の政府機関、企業、およびジャーナリストに対して仕掛けられたとされる、新たに発見されたサイバーアタックの責任を問われている。 セキュリティー会社のFireEyeが今日発表したレポートには、インド、マレーシア、ベトナム、タイ、ネパール、シンガポール、フィリピン、インドネシア等の国々を標的とした、大量の産業スパイ行動およびサイバースパイ攻撃が報告されている。攻撃は2005年に始まったと同社は言っている。 「これが中国政府の行動であるという確たる証拠はないが、あらゆる兆候が中国を指している。ア…続きを読む
インターネットのサイトをダウンさせた‘Great Cannon, 巨砲’は中国の新兵器だった
中国は、最近のGitHubや、自由なインターネットを唱導するグループGreat Fireなどに対する攻撃の背後の存在として多方面から疑われている。このほど得られた具体的な証拠によると、それは事実であり、しかも今回は新しい武器ないし兵器が使われたらしい。 トロント大学のMunk School of Global Affairs(国際問題のためのMunk冠名大学院)の中にある、ICTやセキュリティや人権問題の研究室Citizen Labからの報告書が、そう言っている。これら最近の攻撃を調べたCitizen Labは、データを横取りして特定…続きを読む
日本の裁判所が問題のレビューをGoogle Mapsから削除するようGoogleに命令
日本で困ったニュースが生まれた。Googleが同社のGoogle Mapsサービスから、今訴訟案件となっている、顧客からのレビューを、削除するよう命令されたのだ。 今日(米国時間4/10)千葉地裁は合衆国のインターネット企業に、この国の某医院に対する二つの匿名レビューの削除を強制する仮差止命令を発行した。それらは同診療所におけるネガティブな顧客体験を記しているが、どちらのレビューも、Mapsサービス内のユーザ生成コンテンツに対してGoogleが課しているポリシーに違反していない。 本日の決定は医院からの名誉毀損訴訟に基づくもので、訴状…続きを読む
Microsoftは今後のブラウザ(IEとSpartan)で“Do Not Track”のoffをデフォルトにする
Microsoftが今日(米国時間4/3)、Internet Explorerの今後のバージョンとSpartanでは”Do Not Track“機能*を、デフォルトではonにしない、と発表した。〔*: Do Not Track, Mozillaによる説明。〕 今一般的に使われているブラウザで”Do Not Track”を有効にすると、Webサイトやその広告出稿者に対して、サードパーティによる広告目的のための追跡(トラッキング)をオプトアウト(お断り)する。大手のブラウザベンダ全員、GoogleとMozilla、Opera、Apple、…続きを読む
GitHubが毎日ぶっ続けでDDoS攻撃に遭う…どうやら“中国がらみ”のよう
オンラインのコードリポジトリGitHubが月曜日(米国時間3/30)に、継続的に分散型サービス妨害(distributed denial-of-service, DDoS)攻撃に遭っている。同社によると、それはGitHub.comの歴史上最大の攻撃だ。攻撃は木曜日(米国時間3/26)に始まり、今も続いている、とGitHubのステータスページとTwitterアカウントで言っている。今現在同社のすべてのシステムが100%を報告しているが、攻撃のやり方が進化し続けているので、GitHubとしては“高い警戒度”を維持しなければならない、という…続きを読む
あなたのお気に入りのブラウザがさっきハックされた、でもご安心を
あなたの“お気に入り”のブラウザがどうやってぼくに分かるのか? でも、実はそんなことはどーでもよい。人気上位の4つのブラウザ、ChromeとInternet ExplorerとFirefoxとSafariがどれも、先ほど、見事にやられてしまったのだ。 今週(3/15-21)は今年の(第8回の)Pwn2Ownが開かれ、世界中から集まったセキュリティの研究者たちが、その腕前を競った。今回の勝負は、人気ブラウザの最新のビルドをいためつけること。成功すると巨額の賞金がもらえる。 ただし、その手口の詳細は、ブラウザのメーカーがその穴にパッチを当…続きを読む
iPhoneのパスワード入力の試行回数制限を無視する解読マシンが登場…短い(文字数少ない)コードほど危険
簡単なPINでもあなたのiPhoneを、好奇心旺盛な幼児の手や酔っ払った友だちから守ることはできる。でも、ありうるPINをひとつひとつすべて試すロボットなら、やがてあなたのPINは、ばれてしまう。 そんなマシンがしばらく前から存在しているが、今回のは特別にクレージーだ。PINの入力に10回失敗したらiPhoneのすべてのデータがクリアされるように設定していても、そいつは10回以降も試行を続ける。 上で“試行”と書いたのは、失敗するケースもあるからだ。Appleはまだ確認の情報をくれないが、このいたずらが成功するのはiOS 8.1.1(…続きを読む
OperaがSurfEasyを買収してブラウザからVPNができるようになる…とくに途上国ユーザがターゲット
【抄訳】 Operaは、モバイルやデスクトップでWebを閲覧するためのソフトウェア、つまりブラウザを作っている企業だが、そのOperaブラウザには今、3億5000万人のユーザがいる(主に途上国のモバイル)。同社がこのほど、Webをもっとセキュアに閲覧するための仮想非公開ネットワーク(virtual private network, VPN)のアプリケーションを作っているカナダのトロントの企業SurfEasyを買収した。 Operaがセキュリティ関連の買収をするのはこれが初めてだが、それは近年、消費者の要求が、Operaが得意としてきた…続きを読む
Windows 10ではあなたの顔がパスワードになる
今日(米国時間3/17)午前、Microsoftは次期オペレーティングシステム、Windows 10でユーザーがハードウェアやデジタルサービスにログインしやすくするツールを2つ発表した。 Windows Helloは、対応ハードウェアを備えたパソコンに顔、目、および指紋を使ってログインするしくみだ。どのマシンでもWindows Helloを使えるわけではない。Microsoftはブログ記事で、既に指紋スキャナーを装備しているパソコンはサポートする予定で、Intelの現行テクノロジー、RealSenseカメラを内蔵するパートナー製のパソ…続きを読む
LINEに脆弱性、トーク内容などを閲覧される恐れ——修正版アプリは配信済み
LINEの手がけるメッセージアプリ「LINE」に脆弱性が発見された。 LINEは3月16日にその詳細を報告しており、問題を修正した最新版のアプリをすでに配信している(iOS版は3月4日から、Android版は3月10日から)。直近アプリのアップデートをしていないという読者は、早急にアップデートして欲しい。 今回発見された脆弱性は、悪意のある第三者が設置した無線LANに接続した際、LINEアプリ内の「その他」にあるページを開いたり、メッセージ・タイムラインに記載されたURLにアクセスしたりした場合に、LINE内のトーク内容・友だち一覧な…続きを読む
90年代から見過ごされてきた深刻な脆弱性“FREAK”発見―Appleはいち速く修整を約束
うへっ―またまた「大規模で深刻な脆弱性」の発見だ。今回のバグはなんと90年代に遡るという。 このバグを発見したセキュリティー専門家によって“FREAK”と命名されたバグは90年代から見過ごされてきたもので、これをハッカーが利用するとトラフィックを暗号化している多くのウェブサイトの情報が漏洩する危険性がある。 バグの概要(私の理解): 1999年ごろまでアメリカ政府は強力な暗号化メカニズムを組み込んだハード、ソフトの輸出を安全保障上の理由から禁止していた。そこで輸出版製品には「弱い暗号」が用いられていた。 当時はこの「弱い暗号」もスーパ…続きを読む
Torのユーザは新しいTwitterアカウントを取得するとき電話番号を提供する必要がある
Twitterが先週発表した計画では、迷惑ユーザの本人性をモバイルの電話番号で同定する。この計画の一環として、匿名WebブラウザTorのユーザも、Twitterの新しいアカウントを取得するときは電場番号を提供しなければならないことになった。 これまでTwitterでは、電話番号の提供はオプションだったが、新たなセキュリティシステムでは、アカウントを停止した常連トロルのアカウント再取得を防止するために電話番号でその本人性をチェックする。パスワードやIDでは本人性を確認できないが、電話番号なら…、というわけだ。 Torから新たにアカウント…続きを読む
近日開催のイベント

