
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
Zoom無料ユーザーにもエンドツーエンド暗号化を提供へ
これはセキュリティー方針の大転換だ。ビデオ会議システムのZoom(ズーム)は、結局エンドツーエンド(E2E)暗号化を、無料ユーザーを含む全ユーザーに提供すると発表した。ただし、無料ユーザーがE2E暗号化を利用するためには、個人認証のために一定の「追加」情報を差し出す必要がある(ショートメッセージを受信できる電話番号など)。Zoomはこれを「乱用の予防と対応のため」に必要なチェックだと言っている。これは料金を払わなければE2Eはない(未訳記事)としていた以前の方針と比べて大きな進歩だ。 米国時間6月17日、Zoomは「当社のE2E暗号化…続きを読む
ハイブリッドクラウドのセキュリティスタートアップOpen Ravenが約16億円を調達
Open Ravenはロサンゼルスのセキュリティスタートアップで、創業者はCrowdStrikeやSourceClearなどで働いていたサイバーセキュリティのベテランたちだ。同社は米国時間6月15日に1500万ドル(約16億円)の資金調達を完了したが、それは同社がステルスを脱してわずか4カ月後、しかもパンデミックの真っ只中のこととなる。 すでに同社には、エンタープライズソフトウェアとサイバーセキュリティに強い優れた投資家がバックについている。それらはUpfront Ventures、Goldman Sachsの情報リスクのトップである…続きを読む
米情報法案の標的は商用スパイウェアメーカー
新たに発表された情報法案 (米国上院情報問題特別調査委員会プレスリリース)が米国時間6月3日、上院特別情報委員会で可決された。この法案は政府に対し、商用スパイウェアと監視技術がもたらす脅威を詳細に説明するよう求める。 6月11日木曜日に発表された年次情報権限法案(米議会リリース)は、民間のスパイウェアメーカーを念頭に置いている。具体的には、NSO GroupやHacking Teamのような被害者のデバイスに密かに侵入・監視する設計のスパイウェアやハッキングツールを開発するメーカーだ。NSO GroupとHacking Teamはいず…続きを読む
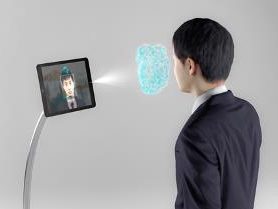
ビットキーが集合住宅向けの顔認証入退館システムを開発、マスク装着状態の認証にも対応へ
ビットキーは6月11日、集合住宅向けに「レジデンス向け顔認証ソリューション」を公開した。第1弾として、エントランスのオートロックを顔認証で解錠可能にするシステムを販売する。なお、同システムはすでに東京都江東区の「プラウドタワー東雲キャナルコート」での実証実験が始まっている。 この顔認証ソリューションを導入するには、顔認証用のタブレット端末とカメラの設置のほか、オートロックシステムと連動させるための工事が必要となる。顔の登録自体は同社の指定アプリもしくはウェブサイト上で実行可能だ。 同社では今後、集合住宅での入退館以外の用途についても顔…続きを読む
データベースセキュリティのjSonarがゴールドマンサックスから約55億円調達
データベースセキュリティのスタートアップであるjSonar(ジェイソナー)がGoldman Sachs(ゴールドマンサックス)から5000万ドル(約55億円)の新規資金を調達した。 同社は、米国マサチューセッツ州ウォルサムとカナダブリティッシュコロンビア州バンクーバーにオフィスを構える。調達した資金でデータベースセキュリティサービスを拡大する予定だ。ゴールドマンはその見返りに、幹部のDavid Campbell(デイビッド・キャンベル)氏がjSonarの取締役に加わる。 jSonarのデータベースセキュリティプラットフォームは、顧客の…続きを読む
任天堂が30万件のIDハッキングを報告、3月の被害公表時からほぼ倍増
任天堂のユーザーアカウントのハッキング被害が、この数カ月間でほぼ倍増した。 任天堂は当初、16万件のニンテンドーネットワークIDが攻撃を受け、アカウント所有者の名前、メールアドレス、生年月日、居住国などの個人情報が流出したと発表していた。しかし同社は最新の声明で、さらに14万件の同アカウントが不正アクセスの影響を受けたと述べている。 任天堂によると、調査を継続した結果被害アカウント数が増加したという。 任天堂は被害を受けたアカウントのパスワードをリセットし、アカウント所有者に連絡したという。声明では、今回の情報流出の影響を受けたアカウ…続きを読む
米共和党議員がSNSによるコンテンツの編集・警告の免責を認める法律の見直しを要求
2020年5月29日に米大統領は「REVOKE 230!」(230条を廃止せよ!)とシンプルにツイートした。メッセージはすべて大文字で、おまけに感嘆符が付いていた。直接の関係はないにしても、このメッセージは、以前の大統領命令をフォローしているようだ。その大統領令は、Communications Decency Act(通信品位法)230条によるコンテンツプロバイダーの保護を、剥離しようとしている。 米国時間6月9日、4名の共和党上院議員がFCC(連邦通信委員会)に公開書簡で、Ajit Pai(アジート・パイ)委員長に対してこの法の下で…続きを読む
WhatsAppが一部ユーザーの電話番号がグーグル検索の結果に表示されていた問題を解決
WhatsAppは、一部ユーザーの電話番号がGoogle(グーグル)の検索結果に表示されていた問題を解決した。 この修正は、他のユーザーとチャットしたりグループに参加したりするための簡易リンクを作成したWhatsAppユーザーの電話番号が、検索結果に表示されることをある研究者が指摘した数日後に行われた。 WhatsAppの広報担当者は声明の中で、「Click to Chat」 と呼ばれる機能はユーザー、特に世界中の小規模企業や零細企業が顧客とつながるのを支援するためのものだと述べている。 「我々はこの研究者のレポートを評価し、共有する…続きを読む
米国土安全保障省がSMBの脆弱性を突くWindows 10のワーム化可能なバグを警告
米国国土安全保障省のサイバーセキュリティアドバイザリーユニットが、Windows 10のユーザーに完全なパッチが当てられているか確認するよう警告している。先週、ワーム化するバグのあるエクスプロイトコード(脆弱性を攻撃するプログラム)がオンライン上で公開されたためだ。 そのコードは、Microsoft(マイクロソフト)が2020年3月にパッチを当てた脆弱性(MSRC記事)を悪用する(Microsoftプレスリリース)。その「深刻」なバグの詳細は公開された直後にネットから姿を消したため、混乱と懸念を引き起こしている。 SMBGhostと呼…続きを読む
新手のランサムウェアがWindowsとLinuxを攻撃、Javaイメージファイルを悪用
セキュリティの研究者が最近発見した新種のランサムウェアは、あまり知られていないJavaのファイル形式を利用して識別を困難にし、まんまとそのファイル暗号化ペイロードを起爆する。 コンサルティング大手KPMGのインシデント対策グループは、ヨーロッパの某教育機関からランサムウェアに攻撃されたファイルのリカバリを頼まれた。KPMGと提携しているBlackBerryのセキュリティ研究グループがそのマルウェアを分析して、米国時間6月4日に所見を公開した。 BlackBerryの研究者によると、ハッカーはインターネットに接続したリモートデスクトップ…続きを読む
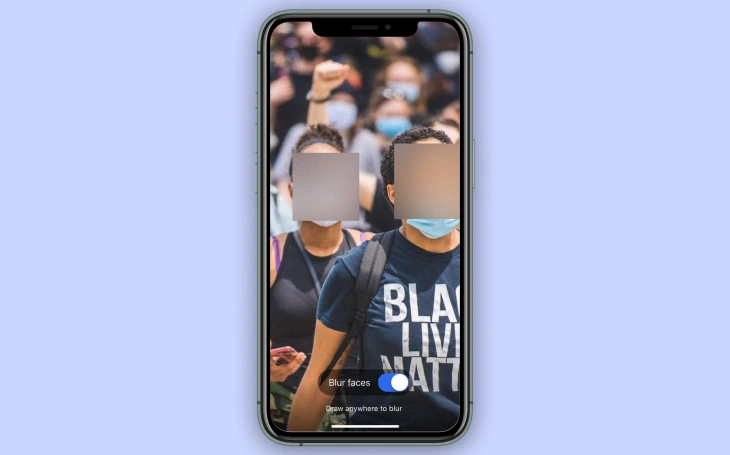
秘匿性の高いメッセージングアプリ「Signal」に顔をぼかす機能が加わる
今のような不安な時期には、Signalのようなアプリが特に貴重だ。人に知られたくない情報を安全かつ簡単に共有できる方法なら、何でも歓迎したい。そのためにSignalは、このアプリで送る写真の中の顔をぼかす機能を加えて、ほかのあまり安全でないアプリに痕跡を残さずに、特定の人のアイデンティティ(本人情報)を容易に保護できるようにした。 創業者のMoxie Marlinspike(モクシー・マーリンスパイク)氏はブログで、今世界中に広がっている警官の暴力に対する抗議活動への支持を表明したあと「路上にいるみんなを支援するためのさまざまな方法を…続きを読む
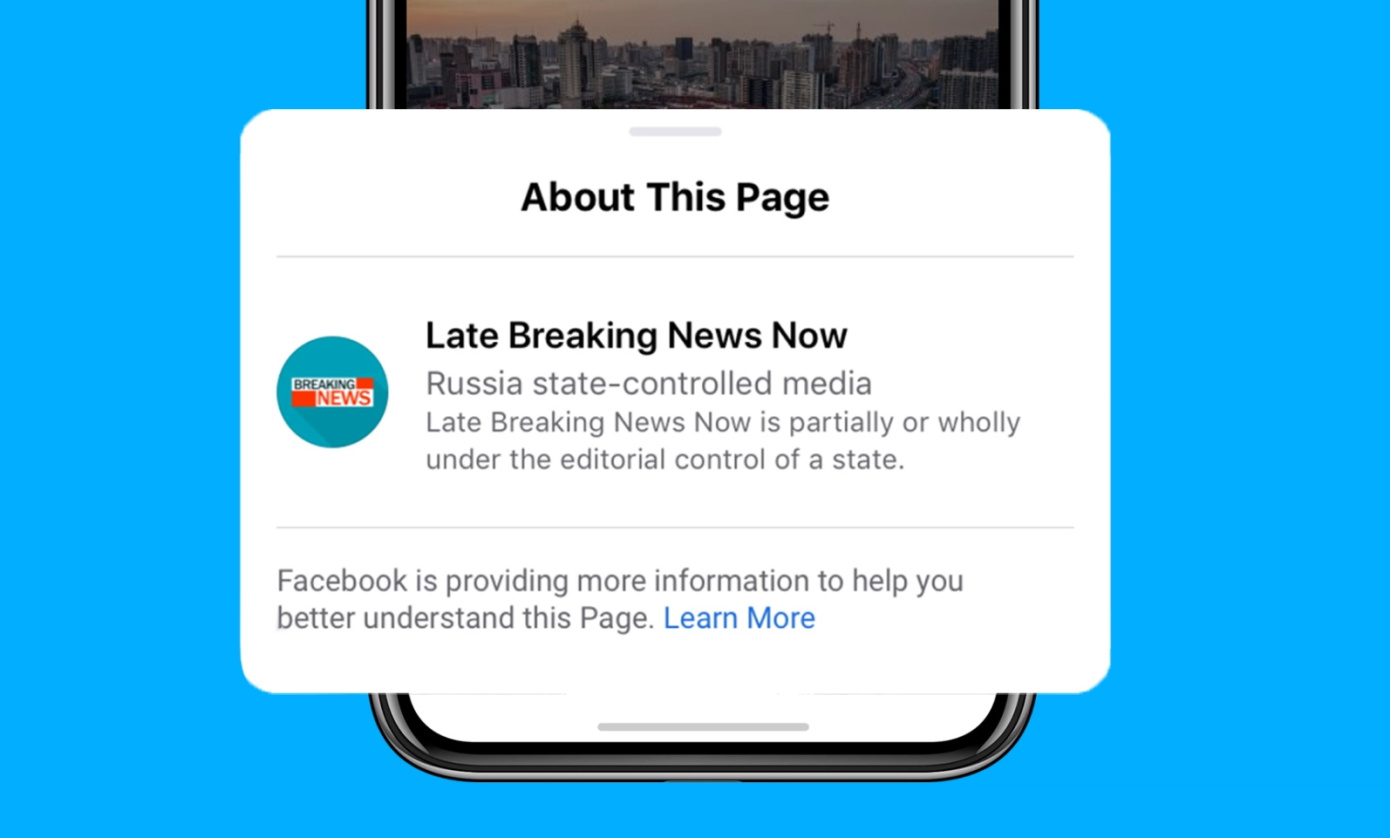
米大統領選を控えてフェイスブックが国家管理メディアに対するラベル導入へ
近くFacebook(フェイスブック)は政府が所有または管理するメデイアであること表示するラベルを導入する。コンテンツの真偽は別として、サイトのそのような成り立ちはユーザーの考慮に値するという考えだ。このラベルが付されれたサイトはこの夏以降、広告の掲出が禁止される。 数か月前に同社は米国の大統領選挙における不正防止の努力の一環として、ページの所有者を確認すること、国家が関与するメディアに対してラベルづけし選挙干渉広告を禁止することなどを考えていると述べていた。 来週、全ユーザー向けに公開される予定のフェイスブックの新機能によれば、「政…続きを読む
イランと中国のハッカー集団がトランプとバイデンの両陣営にサイバー攻撃
Google(グーグル)のセキュリティ研究者は、国家の支援を受けた少なくとも2つのハッカー集団がトランプ氏とバイデン氏の陣営をサイバー攻撃した、と明らかにした。 グーグルeの脅威分析グループのディレクターを務めるShane Huntley(シェーン・ハントリー)氏はツイートの中で、中国とイランが支援するハッカーらが両陣営に対し最近フィッシングメール攻撃を仕掛けた、と述べた。しかしハントリー氏が言うには「被害を受けたという兆候はない」とのことで、両陣営には攻撃を知らせた。 Recently TAG saw China APT group…続きを読む
フィッシング対策のスタートアップInkyが約22億円調達、欧州やアジア、中南米に進出へ
フィッシング対策のスタートアップであるInky(インキー)が、Insight Partnersが主導するシリーズBラウンドで2000万ドル(約22億円)を調達した。調達した資金は、企業の採用を推進し、ヨーロッパ、アジア、中南米を含む国際市場へ拡大するのに役立つだろう。 Inkyは2012年に、電子メールを再発明するという野心的なミッションからスタート(未訳記事)した。そのデスクトップアプリケーションは、ユーザーの受信ボックスをより良く整理しフィルタリングすることに力点を置いていた。その後2018年に、同社はクラウドベースのフィッシング…続きを読む
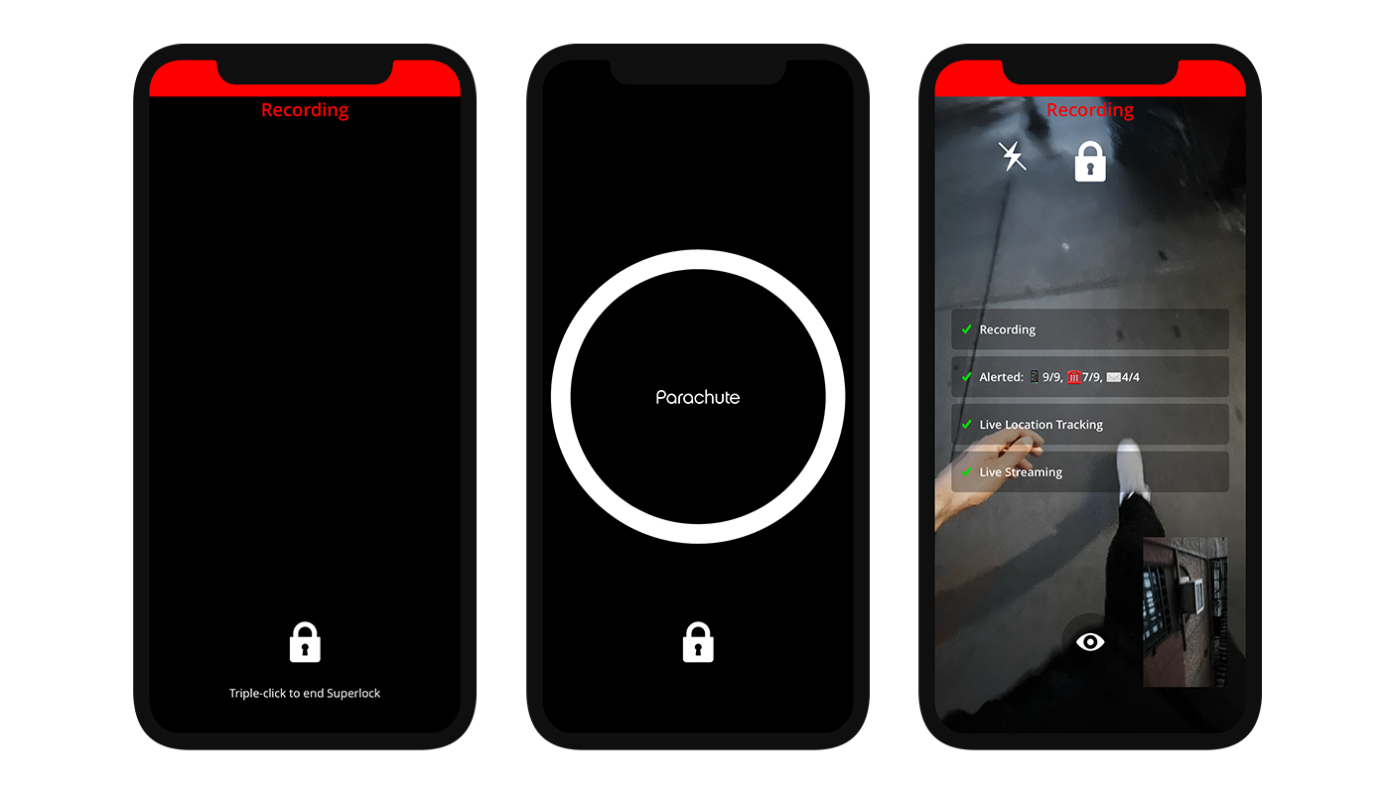
たとえ盗まれても、バッテリーが切れても本人以外はiPhoneのビデオ撮影を中止できないParachuteの強力新機能
モバイル機器の安全を守るアプリParachute(パラシュート)で米国時間6月1日から利用可能になった新機能は、権限のない人間がiPhoneを奪ってライブストリーミング撮影を止めようとしても、止められなくするというものだ。スマートフォンの電源を切ろうとしても撮影は止まらない。George Floyd(ジョージ・フロイド)氏への警察の蛮行に対する、そして米国の司法制度にある組織的な人種差別主義に対する抗議活動が国中に広がる中でのタイムリーなアップデートだ。 フロイド氏殺害の目撃者が撮影した動画が、デモや抗議活動の引き金となった。その動画…続きを読む
ハッキングが相次いだNestデバイスに対しグーグルはセキュリティを強化
Google(グーグル)が同社のスマートホームデバイスであるNestをAdvanced Protection Programに加えた。これは、政治家やジャーナリストなど高いリスクを抱えるユーザーに強力なアカウント保護を提供するプログラムだ。 2017年にローンチしたこのプログラムは、誰もがサインインでき、アカウントデータへのサードパーティアクセスの制限やマルウェア保護などのセキュリティ機能を利用できる。また高度なサイバー攻撃に対してはハードウェアのセキュリティキーを利用できる。 同社によると、Nestをこのプログラムに加えることは「ユ…続きを読む
アップルがiOS 13.5のジェイルブレイクを封じるアップデートを配布
長くは続かなかった。 Apple(アップル)は、iPhoneのソフトウェアの深部にアクセス可能にするセキュリティの弱点を塞いだ。これにより、ハッカーは脱獄ツールを使えなくなる。 セキュリティ報告で同社は、iOS 13.5.1で脆弱性を修復し、米国時間6月2日に公開したことを認めた。同社は「その脆弱性を見つけてつい先週に脱獄ツールをリリースしたのが、unc0verのチームである」と認めている。 脆弱性の詳細はまだ公開されていないが、同社は同じ脆弱性が悪質なハッカーに悪用されることを恐れて、脱獄ができる脆弱性は早めに対応するのが常だ。脱獄…続きを読む
データ漏洩通知は行間を読め、本当の意味を解読する方法
私は長年に渡り何百、いや何千というデータ漏洩通知を見てきた。データ漏洩通知とは、ある企業のデータが紛失や盗難に遭った場合や、データが誰にでもアクセスできる状態でオンライン上に置かれていたことがわかった場合にそれを警告するものである。 データ漏洩通知の文面はどれもおおよそ似通ったものだ。私の役目は、個人情報がリスクに晒されている被害者のために、通知書が実際に伝えている真の内容を読み解くことである。 データ漏洩通知は、いつなにが起きたのか、それによってデータ漏洩を受けた人々にどのような影響が予測されるかを伝えるのが本来の役割だ。今年に入っ…続きを読む
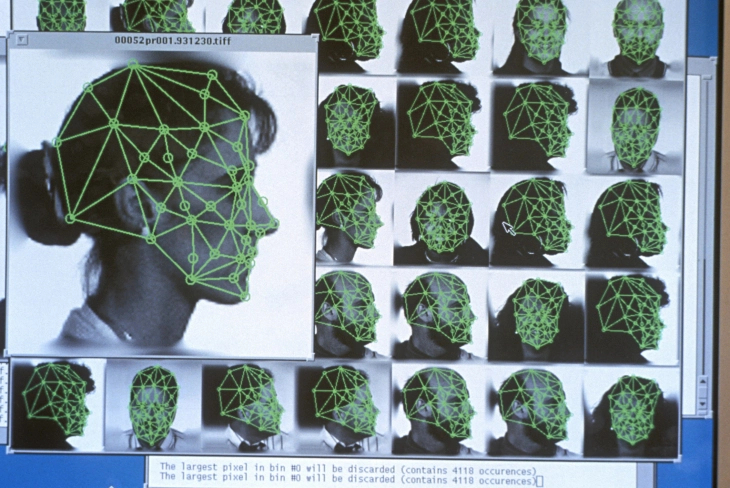
動画中の顔をぼかして本人同定を不可能にするプライバシー技術のD-IDが14.5億円を調達
もしもFacebook(フェイスブック)が、TechCrunch Startup Battlefield(スタートアップ・バトルフィールド)に登壇したD-IDのような技術を利用していたら、Clearview AIといったプライバシーを破壊するソフトウェアにすべてのユーザーの顔をさらすことはなかっただろう。 D-IDの創業者でCEOのGil Perry(ギル・ペリー)氏も、彼のスタートアップが持つ技術の重要性について述べるとき、同じことを口にしている。 D-IDは「de-identification(匿名化)」という意味で、一見すると単…続きを読む
Androidの新たなバグStrandhogg 2.0は正規アプリを装って個人データを盗む
セキュリティー研究家たちは、Androidのほぼすべてのバージョンに重大な脆弱性があることを突き止めた。これが原因で、マルウェアがアプリを装い、アプリのパスワードやその他の個人データを盗み出せるようになってしまうという。 Strandhogg 2.0(ストランドホッグ、残虐な略奪行為を意味する古代スカンジナビア語に由来する)と名付けられたこの脆弱性は、バージョン9.0とそれ以前のAndroidをOSに使うすべてのデバイスに影響を与える。半年前に同名のバグを発見したノルウェーのセキュリティー企業Promon(プロモン)によれば、これは以…続きを読む
近日開催のイベント

