
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
サイバー侵害対策のCrowdStrikeがIPOで410億円を調達へ
NasdaqでのIPO準備を進めているCrowdStrikeは1800万の株式を1株あたり19〜23ドルで売り出す計画にサインした。中間の価格でいけばCrowdStrikeは3億7800万ドルを調達し、時価総額は40億ドル超となる。 IPO趣意書によると、サイバー侵害を防ぐためのクラウドベースのエンドポイント防御ソフトウェアを開発するCrowdStrikeはこれまでにpre-IPOで株式の30.2%を所有するWarburg Pincus、Accel (20.2%) 、そしてCapitalG (11.1%)からベンチャーキャピタルファン…続きを読む
ファーウェイがFedExとの関係見直し、誤配送を問題視
最近の米国との貿易禁止措置を受けて、Huawei(ファーウェイ)は多くの業務関係を再検討している。Google(グーグル)やARMを含む部品やソフトウェアのプロバイダーがファーウェイとの取引を停止しているが、今回の問題はまったく別の原因によるものだ。 ファーウェイはロイターに対し、FedEx(フェデックス)がいくつかの荷物の配送ルートを誤ったことにより、その関係を見直していると今週伝えた。ファーウェイによれば、荷物の中身はトランプ政権による禁止措置に抵触する特定の技術ではなく書類だと伝えている。 ファーウェイの広報担当者は「フェデック…続きを読む
Amazonに顔認証技術の政府提供禁止を求める案は大差で否決されていた
Amazonが顔認証技術を政府に提供するのを阻止しようとする株主の試みは大きな票差で失敗に終わっていた。同社が当局に提出した文書で明らかになった。 関連記事:Amazon株主が政府への顔認識技術提供の禁止を求める提案を否決 提案が採用されるには50%の賛成票を得る必要があったが、賛成したのは株主の2.4%だった。また、この提案が再び株主に委ねるためには賛成票が5%に達する必要があった。 顔認証技術について独立した人権評価を行うようAmazonに求めた別の提案も同様に却下された。同提案に賛成したのは株主の27.5%だった。 顔認証技術R…続きを読む
国の安全保障問題を監視するジャーナリズムは国家の敵なのか?
6年前、英国情報機関の職員がロンドンの新聞社ガーディアンに押し込み、米国安全保障局(NSA)の内部告発者エドワード・スノーデンが持ち出した高度な機密情報を保存していると彼らが目星を付けたコンピューターを破壊するよう、同紙のスタッフに命じた。 ガーディアンは、漏洩した極秘文書を返すよう米当局から圧力をかけられていた英国政府と「数週間にわたる緊迫した交渉」を重ねた末、編集部員たちが、ガーディアン社の地下でグラインダーやドリルを使ってコンピューターを破壊し、二度とデータが読み出せないようにした。米国と英国は、機密情報を共有し合う密接なパート…続きを読む
米不動産保険大手から8億8500万件の顧客データが露出
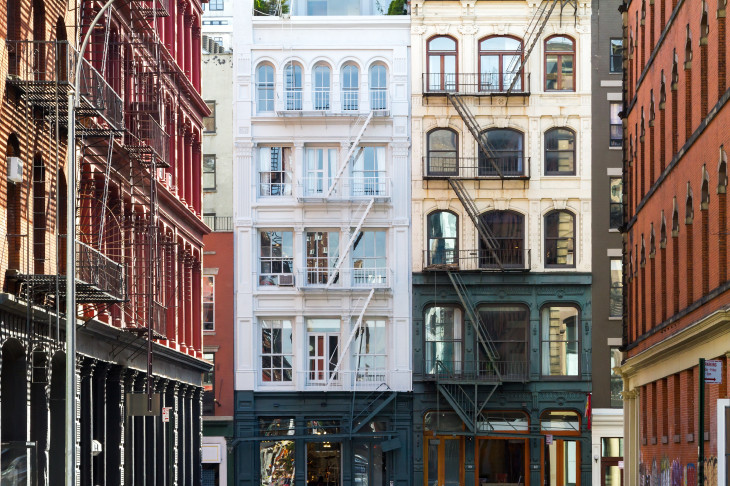
セキュリティ関連の記者であるBrian Krebsからの最新ニュースだ。Fortune 500社の不動産保険大手であるFirst Americanが、同社のウェブサイトのバグのため、およそ8億8500万件の機密記録が露出した。 Krebsの記事によると、同社のウェブサイトは、銀行口座番号、勘定明細、住宅ローンと税の記録、社会保障番号、そして運転免許証の画像をシーケンシャルな形式で保存し露呈していた。そのため、ドキュメントのウェブアドレスを知っている者が簡単にアクセスできるだけでなく、アドレスの中の数字をひと桁変えるだけで他人のドキュメ…続きを読む
Spotifyが一部のアカウントに対し「不審な活動」を理由にパスワードをリセット
音楽配信大手のSpotifyが一部のユーザーに対し、アカウトのパスワードをリセットしたと通知した。対象となったユーザーの数は不明だが、自分が対象となった理由がわからないユーザーがたくさんいるようだ。 ユーザーは「不審な活動が検出されたため」パスワードをリセットしたというメールをSpotifyから受け取ったが、詳しい説明はなかった。 Anyone else getting emails from Spotify about suspicious activity? No compromise, at least not on my ac…続きを読む
Amazon株主が政府への顔認識技術提供の禁止を求める提案を否決
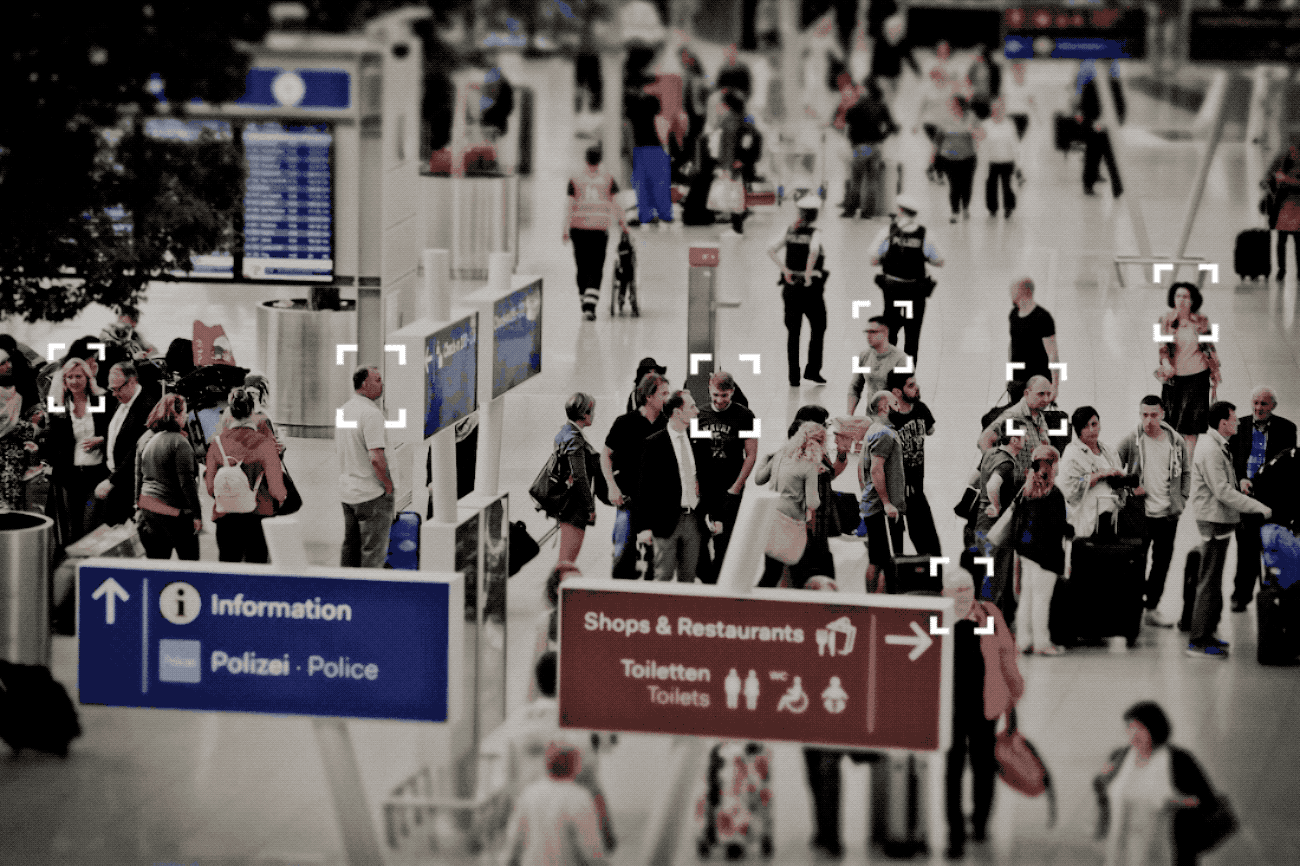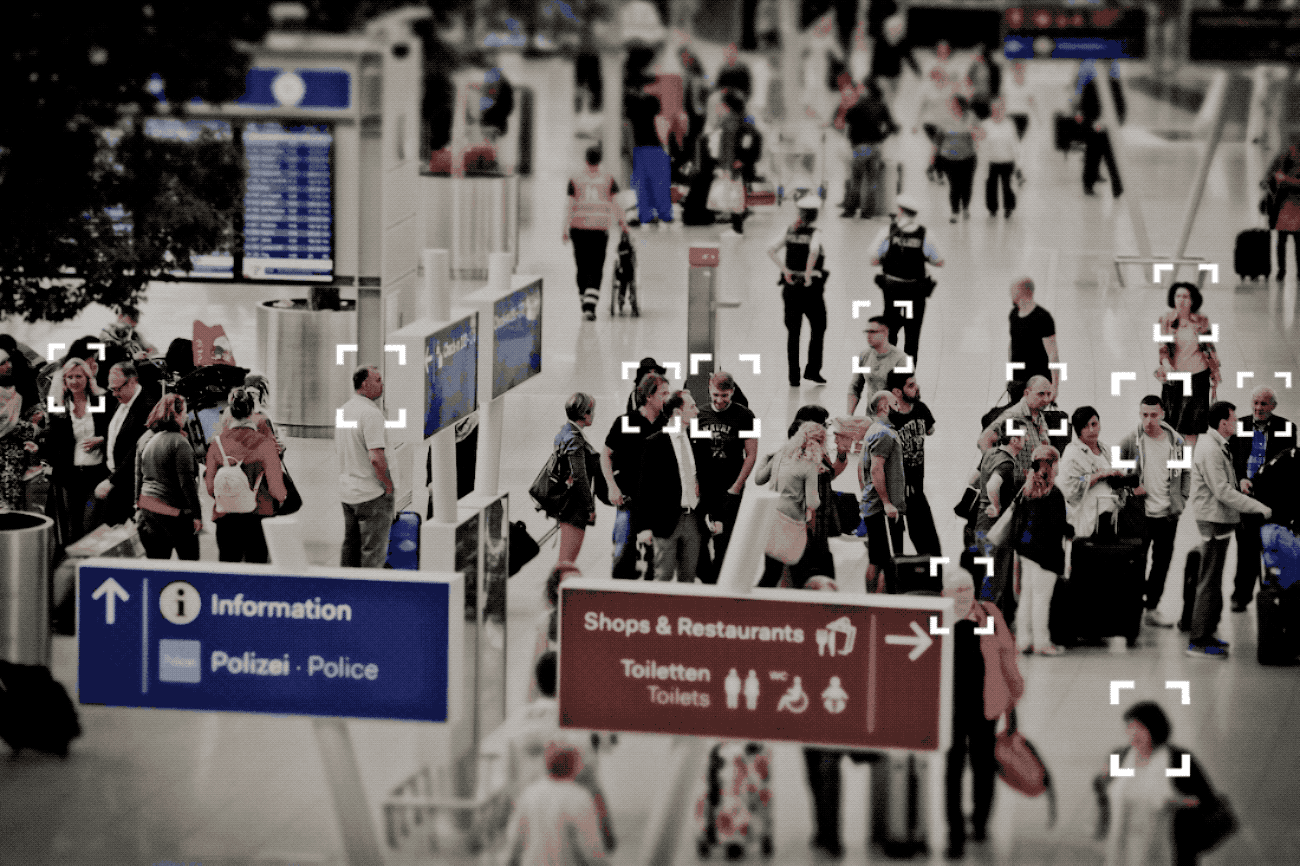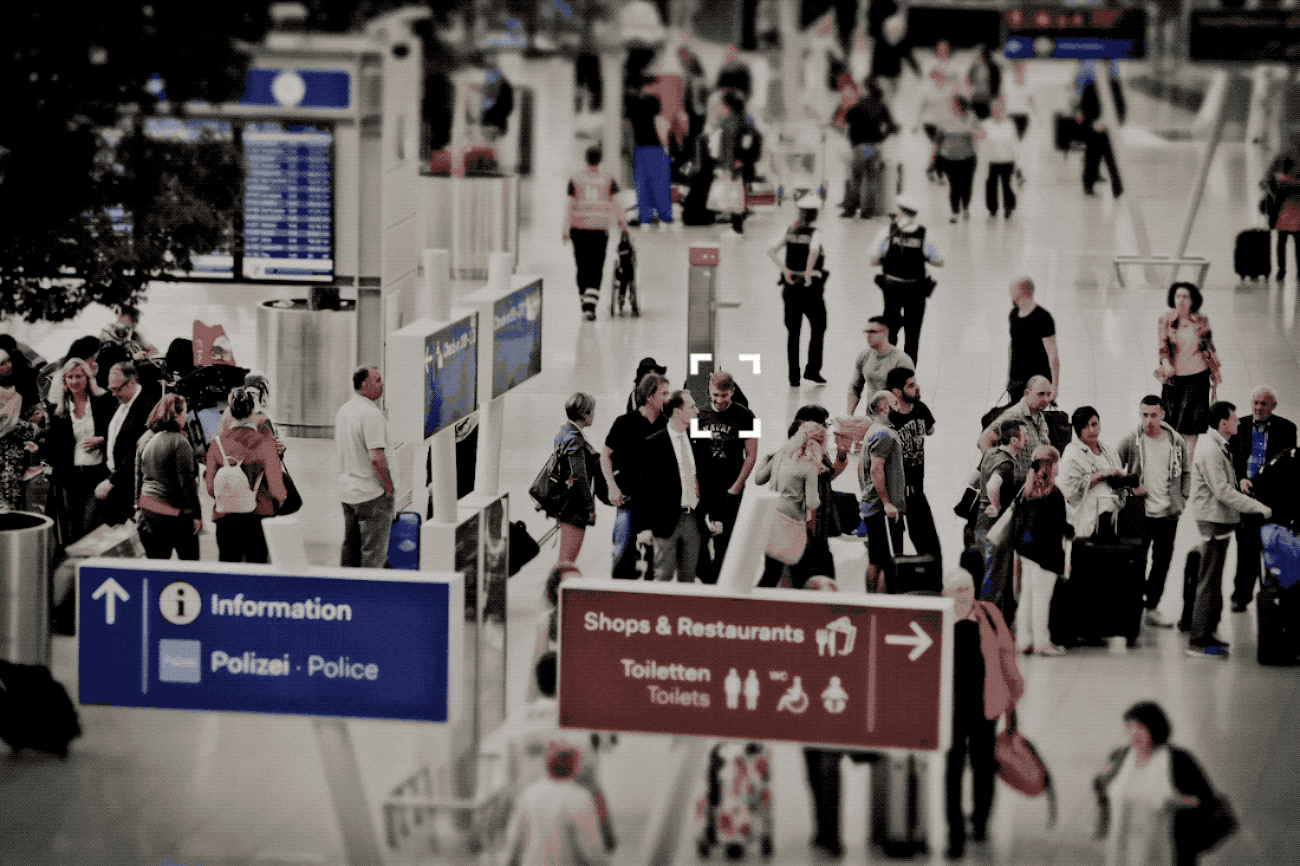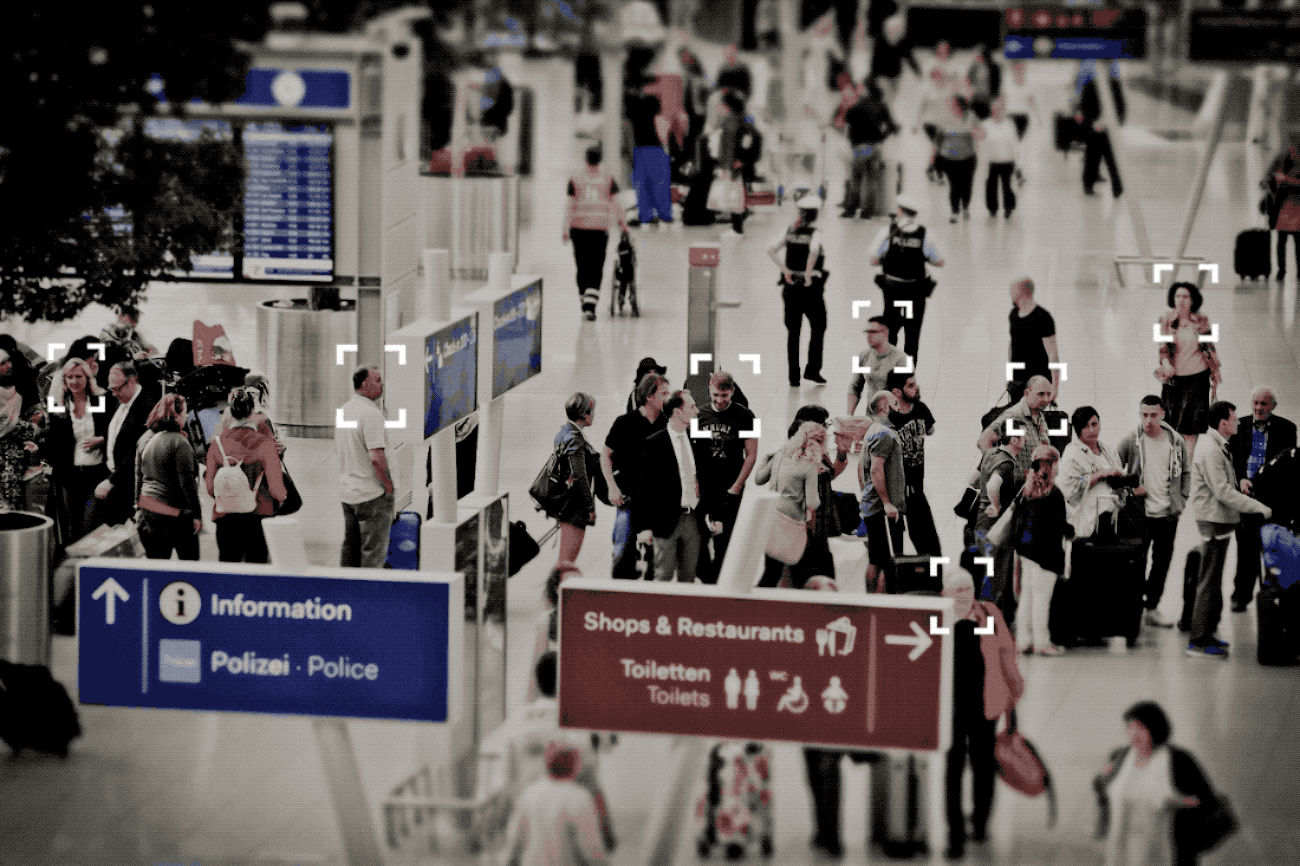
Amazonの株主は、顔認識技術を政府に提供しないよう同社に求める2つの提案を否決した。 株主投票の票内訳は現段階では明らかにされていない。票数を記載した書類は今週後半に公になる見込みだ。 1つ目の提案は、Amazonに同社が開発したRekognition技術の警察、法的機関、連邦機関への提供制限を求めたものだった。2つ目の提案では、技術の使用について独立した人権・公民権の調査を求めていた。 提案は、技術が偏見と不正確さを抱えているという非難をうけた動きで、批判の中で評論家たちは問題を抱えた技術がマイノリティに対する人種差別に使われる…続きを読む
Googleが2005年以来G Suiteのパスワードが平文保存されていたことを公表
Googleは、同社のエンタープライズ顧客の一部システムで、誤ってパスワードが平文で保存されていたことを発表した。 検索の巨人は米国時間5月21日にこの問題を公表したが、正確にどれだけの顧客が影響を受けたのかは語らなかった。「当社のG Suite利用者の一部に対して、パスワードの一部が社内の暗号化システムにハッシュされずに保存されていたことを通知した」とGoogleのエンジニアリング担当副社長Suzanne Frey氏はコメントした。 通常パスワードはハッシュアルゴリズムを利用して暗号化され、人間が読めないようになっている。G Sui…続きを読む
Instagramインフルエンサーの何百万もの個人情報がネットに晒される
Instagramの何百万人ものインフルエンサー、著名人、ブランドアカウントの連絡先情報を含む膨大なデータベースがオンラインで公開されているのが発見された。 そのデータベースは、Amazon Web Servicesによってホストされていて、パスワードも付けず誰でも中身を見られる状態で公開されていた。この記事を書いている時点では、データベースには4900万件を超えるレコードがあり、数時間に渡って増加し続けていた。 そのデータをざっと見てみると、各レコードにはインフルエンサーのInstagramアカウントから抜き出した公開データ、つまり…続きを読む
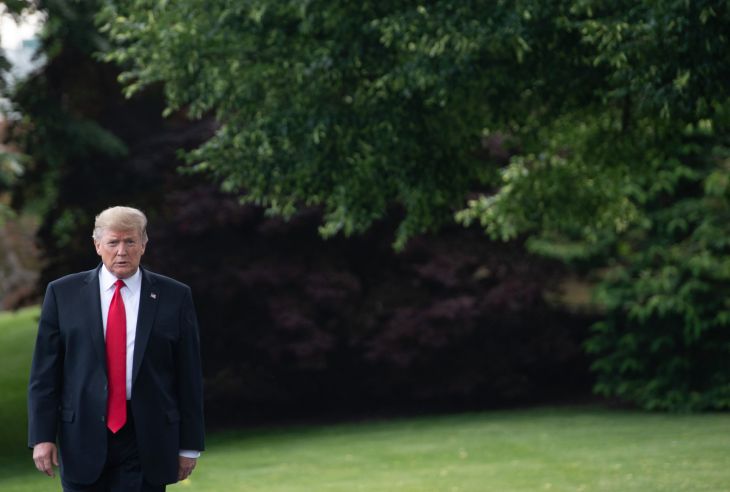
米国がファーウェイに対する禁制を一時的に緩和か
二歩前進、そして一歩後退。 トランプ政権は中国との貿易紛争をめぐる戦略を微調整しているようだ。先週はファーウェイが米国の技術を輸入することを禁じたため、Googleをはじめ一部の米国企業は、この中国の通信技術企業でもありスマートフォンのメーカーでもある企業との関係を部分的に断つことになった。 しかしFederal Register誌のまだ草稿段階の記事によると、商務省とその下の産業安全局が、ファーウェイに「90日間の一時的全面的許可を」を与え、すでにライセンスのある米国の技術の使用を続行できるようにすると発表した。ただし、新たにライセ…続きを読む
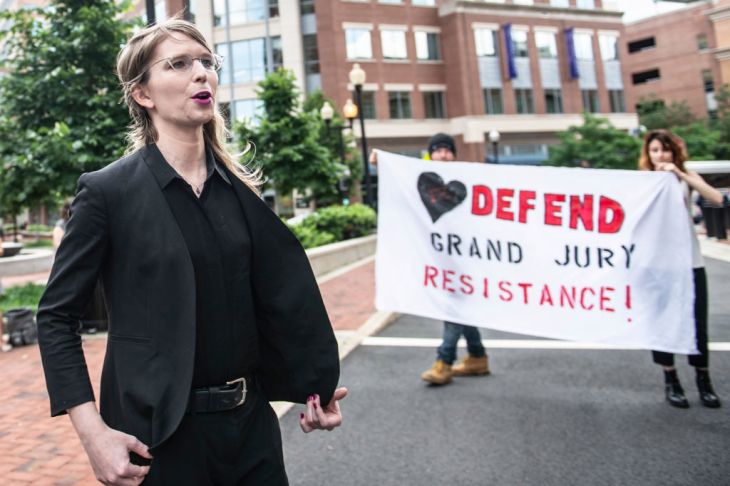
WikiLeaksの取り調べに協力を拒否したチェルシー・マニングがまた拘置所へ
バージニア州アレクサンドリアの拘置所から1週間釈放されたチェルシー・マニング(Chelsea Manning)が、再び収監された。マニングは3月に、WikiLeaksに関する大陪審の取り調べ応じなかったため拘置されていた。 マニングは大陪審における自分の立場を明確にし、自分の主義に基づいてその訴訟手続きへの協力を拒否した。先週の釈放は1月に発行された召喚状の期限切れのためだが、再び召喚状を発行した大陪審そのものはあと18カ月の期限がある。 マニングの弁護士であるMoira Meltzer-Cohen氏は、5月17日のことについてこう言…続きを読む
米国の電話会社はロボコールを最初から遮断できるようになるかもしれない
FCC(Federal Communications Commission、米国連邦通信委員会)の今の委員たちのやり方は、ネット中立性の問題に見られるように、必ずしも消費者に評判がいいとは言えないが、ロボコールに対する今度のより厳しい規則ですこしファンができるかもしれない。米国時間5月15日朝、委員長のAjit Pai(アジート・パイ)氏は、モバイルのキャリアが好ましくない着信を無条件でブロックできる新しい規則を提案した。 委員長の説明によると、今の規則では多くの電話会社がそのような着信をブロックするツールの合法性に確信を持てないそう…続きを読む
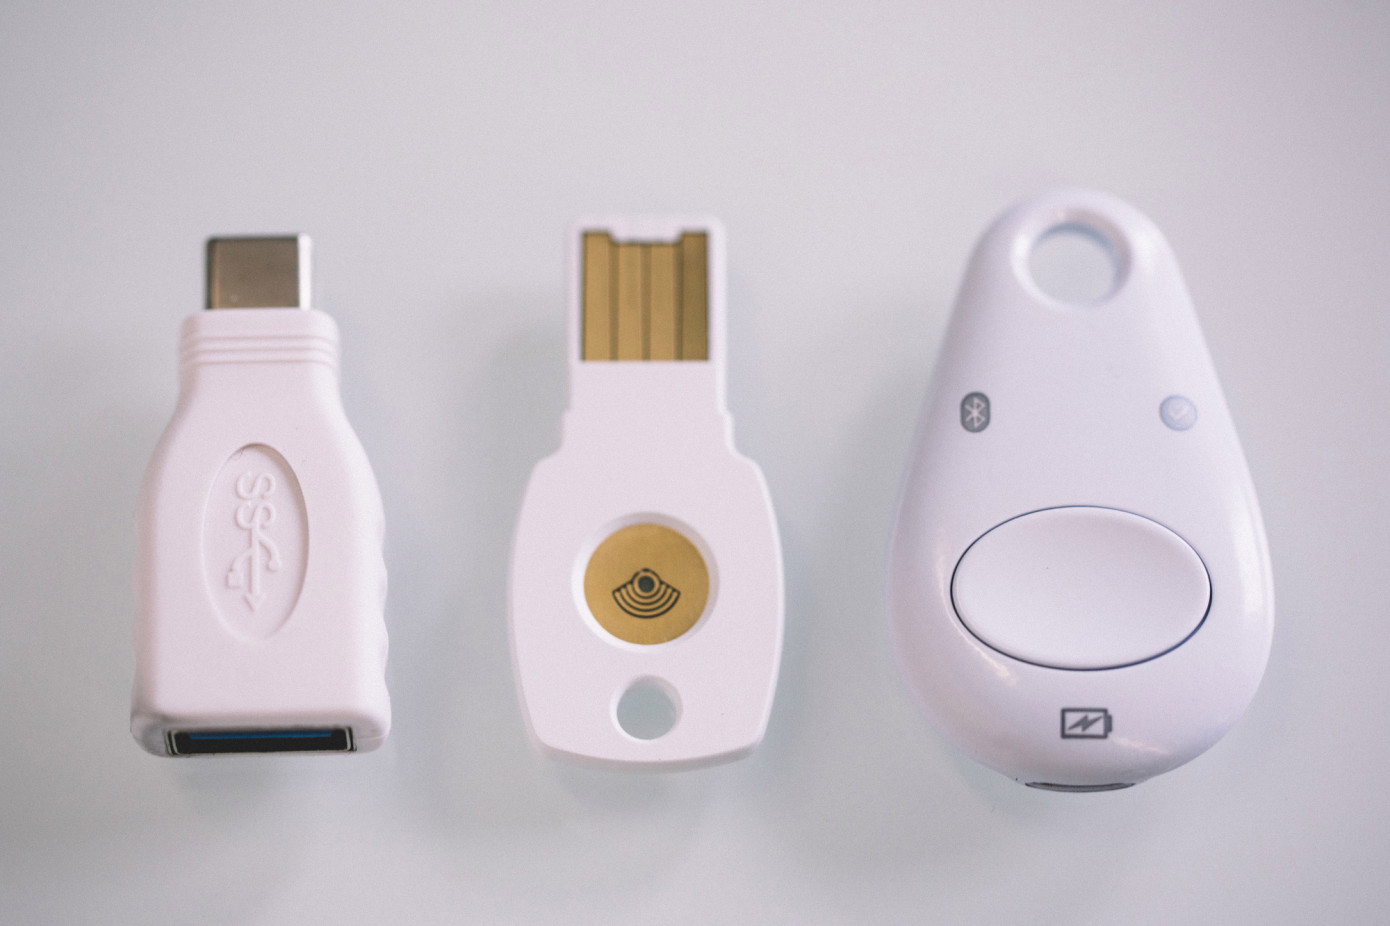
Googleが安全性のバグが原因でセキュリティキーのTitanをリコール
Google(グーグル)は米国時間5月15日、Bluetoothによるセキュリティキー「Titan」が、物理的に近い場所から攻撃者によってセキュリティを迂回される危険があると発表した。このバグは、「TitanのBluetoothペアリングのプロトコルにおけるセキュリティキーの設定ミス」によるもので、不完全なキーでもフィッシング攻撃を防げるものの、すべての顧客への無料リコールを実施することになる。 このバグの影響を受けるのは、背面に「T1」あるいは「T2」の表記がある製品だ。なお、TitanはUSB/NFCに対応したBluetoothキ…続きを読む
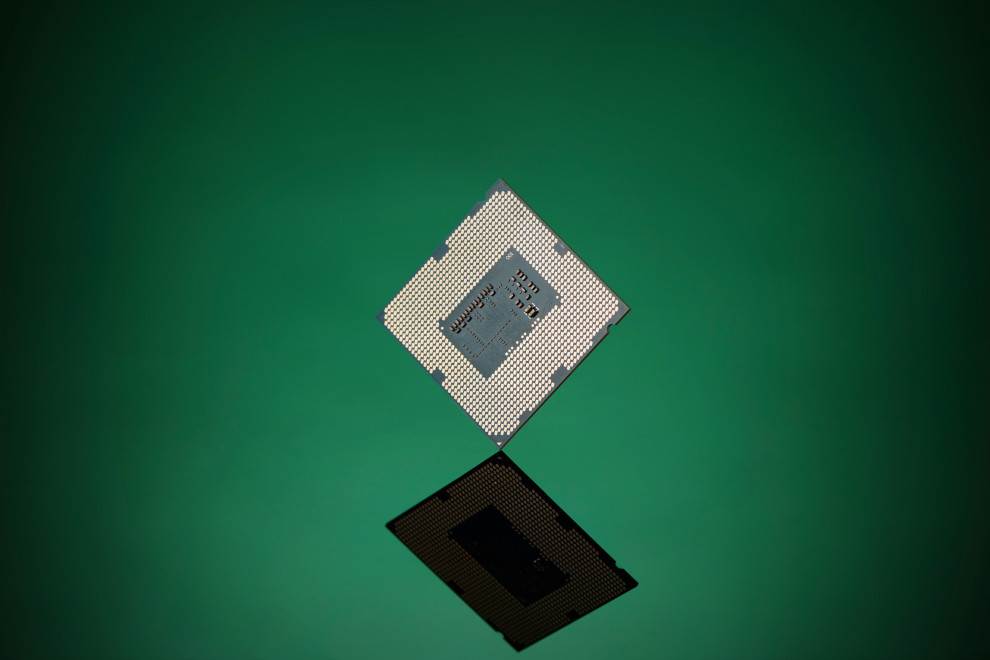
インテルCPUに重大バグZombieLoad発見、各社がパッチを相次いでリリース
2011年以降に製造されたほとんどすべてのIntel(インテル)チップに重大な脆弱性がまた発見された。これを受けてMicrosoft(マイクロソフト)やApple(アップル)をはじめテクノロジー大企業は対応パッチを緊急リリースした。 火曜日に専門家グループは、ZombieLoadと呼ばれれる脆弱性に関する詳細なレポートを発表した。このバグはMDS(マイクロアーキテクチャ・データ・サンプリング)と呼ばれるテクノロジーを利用したもので、パスワード、暗号鍵、各種のトークンなどの秘密情報を、CPUから盗み出すことができる。 バグの詳細について…続きを読む
Twitterが一部のユーザーの位置情報がパートナーに共有されたバグを公表
米国時間5月13日、Twitterは特定の条件下でアカウントの位置情報が同社のパートナーに共有されたバグについて明らかにした。ユーザーが位置情報の共有に同意していない場合でも共有されていた。同社によれば、このバグはiOSでTwitterを利用している一部のユーザーに影響し、対象となるユーザーにはすでに通知したという。 影響を受けたのはiOS上で複数のTwitterアカウントを利用し、いずれかのアカウントでオプションの機能を使って正確な位置情報を共有することを選択していたユーザー。位置情報の共有に同意していないアカウントについても、同一…続きを読む
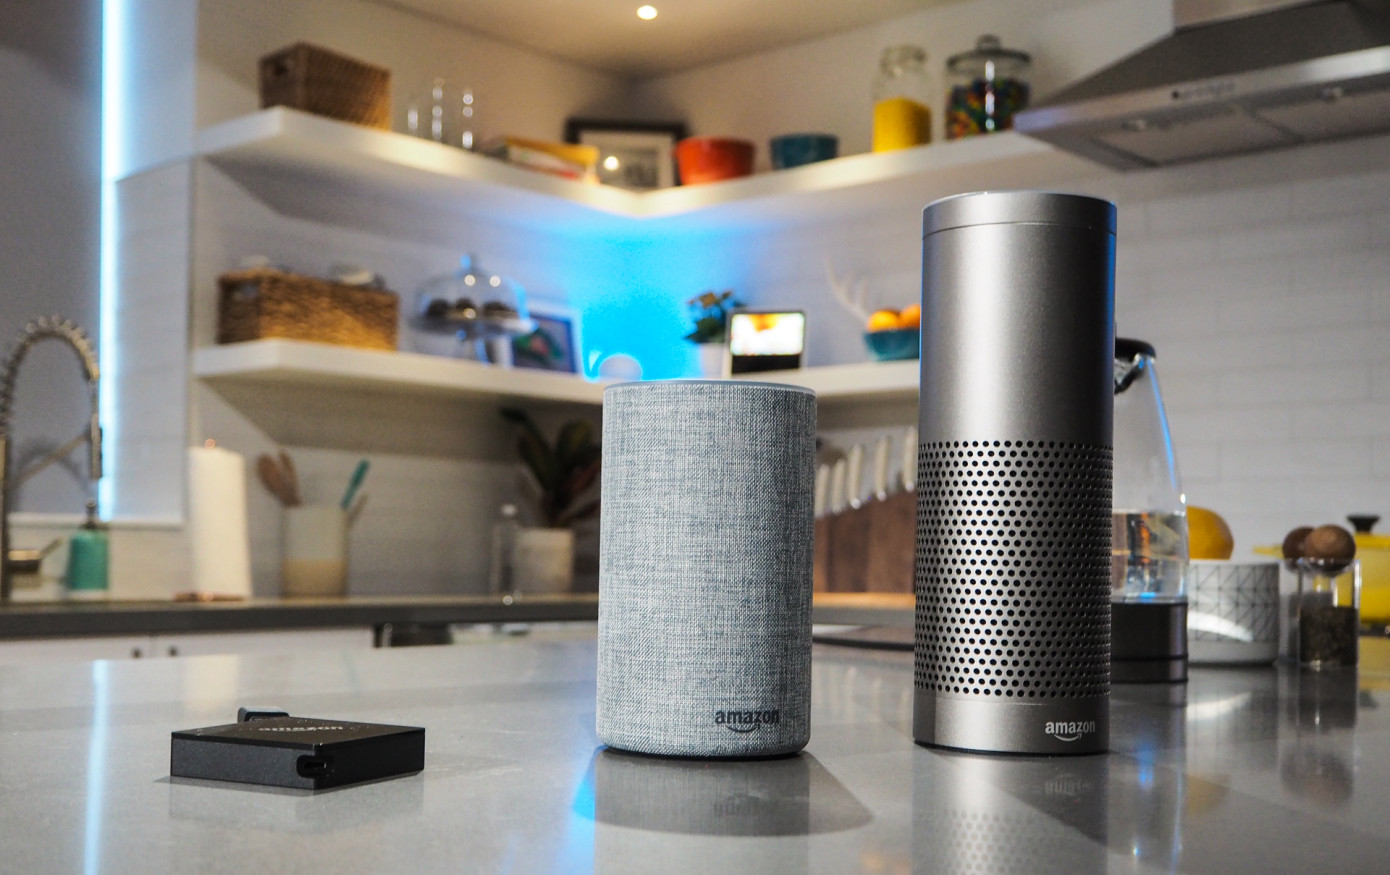
Amazonが外出時の自宅見守り機能「Alexa Guard」をロールアウト
Amazon(アマゾン)は米国時間5月14日、米国のEchoユーザーに対して「Alexa Guard」をロールアウトすると発表した。外出時に「Alexa、外出するよ」と伝えれば、Echoデバイスが録音を開始する。 その重要な機能として「Smart Alerts」があり、これは鍵の音やガラスが割れる音、煙や一酸化探知機のアラームを監視する。そしてEchoがノイズを聞くと、その録音とともにアラートが発信される。 これは興味深い新機能だ。なぜなら、デバイスのマイクが常時録音するように設計されているという、時に議論を醸すであろう事実を利用して…続きを読む
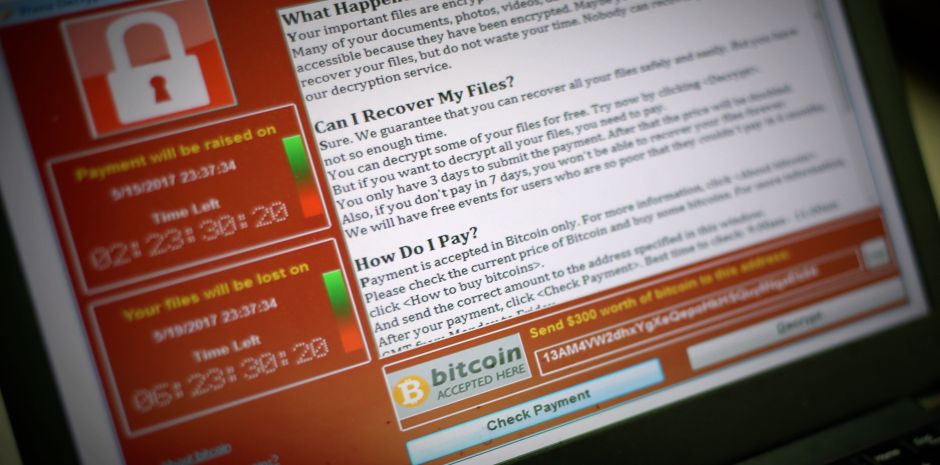
ランサムウェアWannaCryの猛威から2年、まだ100万台以上のコンピュータが危険な状態
ちょうど2年前の5月12日、強力なランサムウェアWannaCryが世界中に拡散し始めた。 それは山火事のように広がり、たった数時間で150以上の国々の、何十万台ものコンピュータを暗号化してしまった。これは、ユーザーのファイルを勝手に暗号化し、解除するために仮想通貨の身代金を要求するというマルウェア、つまりランサムウェアが組織的なサイバー攻撃として世界中に拡まった最初の例だった。 イギリスでは、このマルウェアのせいで、あちこちの病院がオフラインとなり、「重大事件」と宣言された。政府のシステム、鉄道網、民間企業も大きな被害を受けた。 セキ…続きを読む
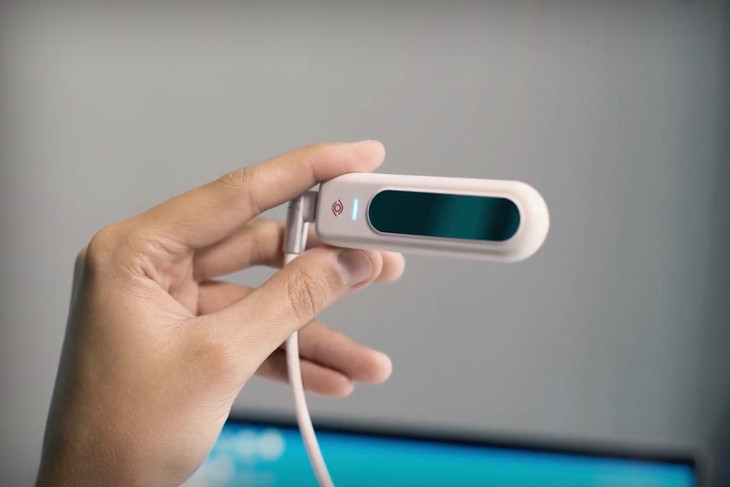
データを暗号化するフラッシュドライブeyeDiskは簡単にハックできた
セキュリティの世界に「ハックできないもの」はない。むしろ、そう主張されるものはすべて研究者たちにとって、じゃあハックしてやろうというチャレンジだ。 英国のサイバーセキュリティ企業Pen Test Partnersの最新のプロジェクトは、自称アンハッカブル(unhackable、ハックできない)USBフラッシュドライブと言われているeyeDiskを丸裸にすることだった。そのデバイスは、目の虹彩を認識してアンロックし、デバイスの暗号を解く。 昨年のKickstarterキャンペーンで2万1000ドルあまりを集めたeyeDiskは、3月にそ…続きを読む
Chromeの変更がブラウザのプライバシーとセキュリティに及ぼす大きな意味
楽観的すぎると思われるのを覚悟で言えば、2019年はプライベートウェブブラウザの年になるかもしれない。 初期のころ、ブラウザはまだ混沌とした状態で、とりあえず中身をきれいに見せることに注力したものだった。セキュリティは二の次。Internet Explorerがその良い例だった。また、Google ChromeやMozilla Firefoxのような新しいブラウザが登場しても、ユーザーのプライバシーはめったに顧みられることはなかった。そうしたブラウザはスピードと信頼性に重点を置いていたからだ。 広告によって、長い間インターネットの利用…続きを読む
人気のGPSトラッカーから位置情報や周囲の音が漏れる欠陥が見つかった
高齢者の緊急時アラームや子どものモニタリング、車両の追跡に使われている人気のGPSトラッカーに、セキュリティ上の欠陥があることがわかった。セキュリティの研究者は、重大な欠陥であるためデバイスを回収すべきとしている。 この位置情報トラッカーは中国製で、Pebbell by HoIP Telecom、OwnFone Footprint、SureSafeGoなどの製品名で十数社から販売されている。このデバイスはSIMカードで2G/GPRSの携帯電話ネットワークに接続している。インターネット接続のできるデバイスはなく、Shodanなど危険にさ…続きを読む
近日開催のイベント

