
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
ランサム・ウェアWannaCryはまだ急速に拡大中、でも今では‘キルスイッチ’対策が有効だ
世界中に広まったランサム・ウェアWannaCryはまだ勢いが衰えていないが、サイバーセキュリティのプロフェッショナルたちによる素早いアクションが、その被害の一部を食い止めている。 その“キルスイッチ”(kill switch, 緊急停止スイッチ)は、先週末(米国時間-5/13)、偶然見つかった。それは、そのマルウェアの拡散を止めることはできないが、少なくともコードの起動を防ぐことはできるので、ファイルの暗号化や身代金の請求はなくなる。 関連記事 Microsoft’s response to widespread cyberattac…続きを読む
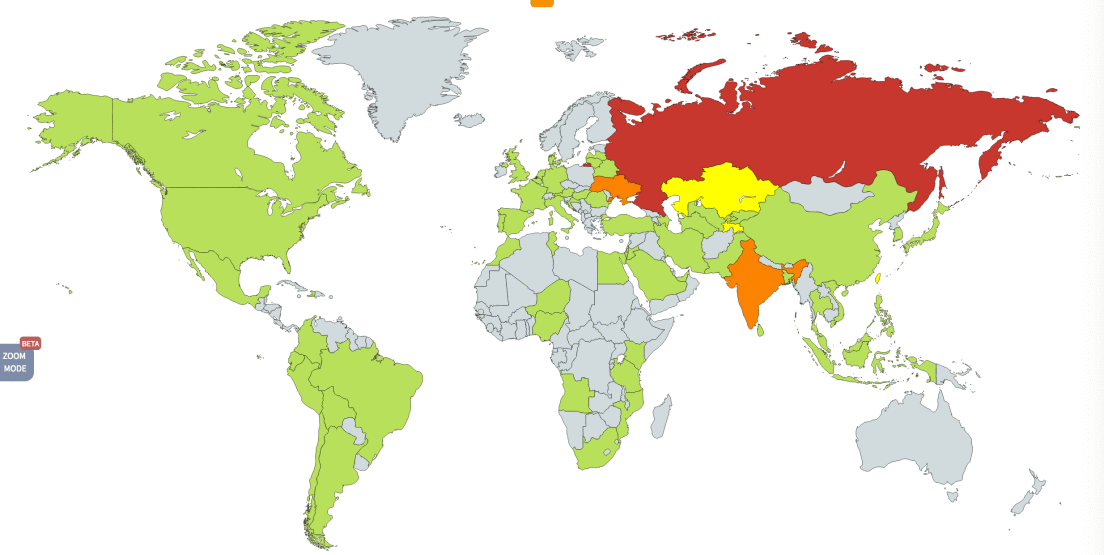
イギリスの健康保険システムを麻痺させたランサムウェアはNSAのハッキングツールが起源だった
今猛威を揮っているランサムウェアの中には、リークしたNSAのハッキングツールを利用して、世界中のまだパッチされていないWindowsシステムに野火のように広がっているものがある。今朝(米国時間5/12)の報道ではそれはイギリスのNational Health Service(NHS, イギリスの国民健康保険)を襲ったが、その後の情報によると、攻撃は世界中に広がり、ロシアだけでも数千台のコンピューターがやられたという。 Kaspersky Labの分析では、金曜日の午後の段階で被害機の台数は45000台あまり、その圧倒的多数がロシア(次…続きを読む
情報セキュリティ職員が三人しかいないラスベガスをネットワークのAI化で守るDarknet
ラスベガスには数十万の人びとが住んでいる。しかし市の情報セキュリティチームは、わずか3名の職員とインターンが1人いるだけだ。そこでラスベガスのCIOは、人工知能を使って市のデータとテクノロジーの安全を図っている。 “もっとも警戒しているのは、ランサムウェアとフィッシングだ”、とCIOのMichael Sherwoodは語る。“どちらも、手口はきわめて単純だが防御は難しい”。Sherwoodは夜の安眠を確保するために、DarktraceのAIによるセキュリティソリューションで彼の小さなチームを支えている。 人工知能は今やテクノロジー産業…続きを読む
”詐欺写真”を見分けるアプリTruepic――開発元が175万ドル調達
「これって本当に写真の通りなの?」「私たちが借りようとしている家の写真って加工されてない?」「これは本当に自分が買おうとしてるものが写った写真なの? それともどこかの画像を流用したもの?」――このような質問に応えようとしているのが、写真認証テクノロジーを開発しているTruepicだ。本日同社は、コンシューマー向けのアプリと共に、Truepicの技術を利用したいと考えている企業のためのSDKを発表した。さらに175万ドルの資金調達についても明らかにしたTruepicは、「世界初のデジタル写真の公証人」になろうとしている。 Truepic…続きを読む
データベースの健康長寿を守るCockroach LabsがシリーズBで$27Mを調達、複製の粒度をさらに細かく
“自分を複製することによって生き延びるデータベース”…Cockroach LabsのCEO Spencer Kimballは、同社の覚えやすい社名とその価値命題の関係をこう説明する*。エンタープライズ・サービスは混みあった市場だが、Cockroachはテクノロジー世界の高名なVCたちに愛されてきた。今日(米国時間5/10)は2700万ドルのシリーズB資金を、Redpointがリードし、Benchmark, GV, Index Ventures, そしてFirstMarkが参加したラウンドで調達した。〔*: cockroach, ゴキブ…続きを読む
クラウドのセキュリティを個々のユーザーの構成のレベルで監視し助言するRedLockがサービスの一般供用を開始
クラウドインフラストラクチャの大手ベンダーたちは、自分たちのプラットホームのセキュリティについてはある程度知っているが、ユーザーを構成(コンフィギュレーション)のエラーから守ることはできない。そこで、今日(米国時間5/9)ステルスを脱したRedLockの出番だ。同社は、データを露呈する危険性のあるユーザーエラーの、警告や修復を行う。 もちろん、インフラの安全はクラウドベンダーの主要な責任のひとつだが、データの保護は顧客にも責任がある。クラウドの各インスタンスの構成の仕方も、データの安全性を左右する。いろんなユーザーが毎日ローンチするク…続きを読む
急速に広まったGmail/Google Docsのフィッシング詐欺に対してGoogleが公式声明を発表
今日(米国時間5/3)の午後早い時間に、Google DocsとGmailのユーザーをねらう新種のフィッシング攻撃が現れ、急激に広まった。巧妙に偽装されたGoogleのURLをクリックすると、謎の犯人は被害者のGmailをすべて読めるようになり、そしてそのフィッシング攻撃を、被害者がこれまでメールを送った全員に転送する。 犯行は単純だけど悪質だ。あなたに以前メールを送ってきたことのある人、その人の連絡先リストにあなたも載っている人から、メールが来る。それは、あなたとの“共有ドキュメント”になっている。ボタンをクリックしてそのドキュメン…続きを読む
AIに投資するTaserは、ボディカメラを使った犯罪予測システムを開発か
主たる事業を非致死性兵器から警察用ボディカメラに転換すると発表した時、スタンガンで知られるその会社は警察の説明責任に興味を示しているかと思われた。しかしthe Intercept およびTaserの2017年警察技術報告書の分析によると、実態はもっと複雑であり、はるかに薄気味悪いものらしい。 現在はAxonと呼ばれるその会社がボディカメラ部門を設立したのは数年前だが、2017年になって事業を拡大している。2月にDextroとFossil Groupという AI企業2社を買収して以来、この会社が新たな機械学習チームの目標を警察活動におい…続きを読む
Microsoftがプライバシー部門にオバマ時代のFTCの元委員をスカウト
金曜日(米国時間4/28)にMicrosoftは、連邦取引委員会(Federal Trade Commission, FTC)の元委員Julie Brillのための新しい役職を作る、と発表した。Brillは、Microsoftにおける、プライバシーとデータ保護、および規制の問題を扱う部門のトップになり、肩書は同社の常務執行役員兼Privacy and Regulatory Affairs(私権と規制問題)グループの法務部長代理となる。 Brillは2010年にオバマ大統領に指名されて、委員としてFTCに入り、6年間奉職した。その前には…続きを読む
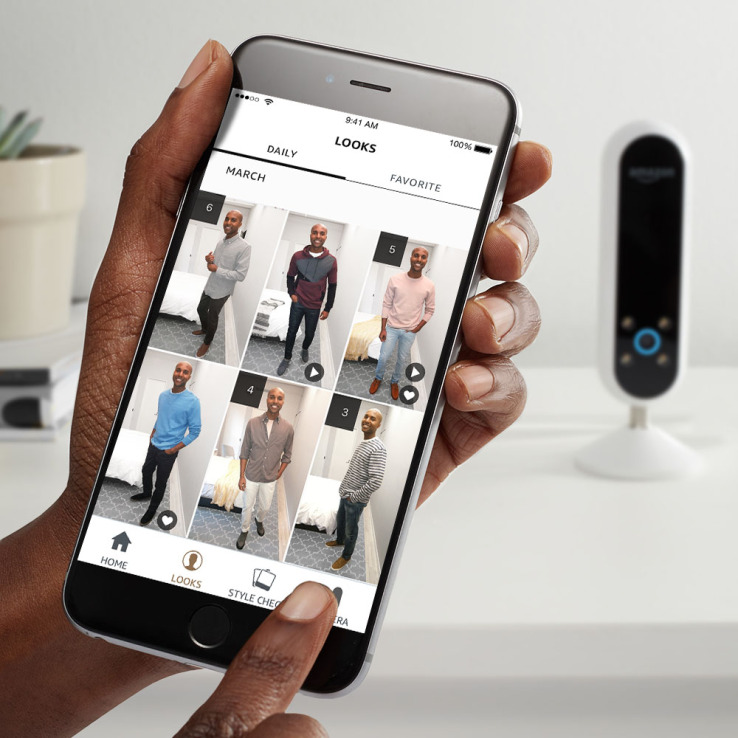
Amazonのカメラ付きEcho Lookは、スマートホームのプライバシーに新しい懸念を投げかける
Echoやその他のスマートホームハブの登場によってもたらされた、セキュリティ上の懸念のことを思えば、Amazonはきっとそのデバイスにカメラを追加することが、プライバシーに関する議論を再燃させることは理解しているに違いない。結局のところ、常時聴き取りを行なうマイクロフォンは1つの例にすぎなかった。そして今回発表された、オーナーのベッドルームに置かれるようにデザインされたカメラ搭載のEcho Lookは、また別の問題を喚起する。 この種のデバイスを寝室に設置したならば、ある程度の固有のプライバシーリスクが生じることに注意すべきだ。ラップ…続きを読む
BrickerBotワームは安全でないIoTデバイスを無能化してセキュリティ管理者の自覚を促す
The Janitorと呼ばれるハッカーが作った、バージョンが複数あるプログラムBrickerBotは、安全でないIoTデバイスを見つけて、それを動作不能にする。セキュリティ研究家のPascal Geenensがそのワームを数週間追跡し、感染したWebカメラなどのIoTデバイスを破壊する様子を目撃した。 それらのデバイスはすべてBusyBoxと呼ばれるLinuxパッケージを使っており、telnetインタフェイスをデフォルトのパスワードで露出していた。そのようなデバイスは容易にMiraiボットネットの餌食になり、DoS攻撃の武器にされて…続きを読む
環境音を多要素認証のトークンとして利用する
今や私たちは2要素認証にかなり慣れることができた。新しい場所からログインする場合に4桁のコードを入力するのは、それほど不便というわけでもない。しかし、とあるスイスの研究者たちが、何の作業も必要としないスマートな認証方法を発表した。環境音の利用だ。 多要素認証の背後にある考え方は、基本的には、あるログインが偽装者やハッカーによるものではなく、実際のユーザーからのものであることを確認しようとするものだ。ユーザーが所有する第2のデバイスに、チェックのためにコードを送るのは1つの方法だが、それが唯一の方法というわけではない。 チューリッヒにあ…続きを読む
このフィッシングテクニックは危険である以上におもしろい…あなたは‘ピュニコード’をご存知かな?
純真なユーザーに悪質なWebサイトのリンクをクリックさせる犯行手段は、数えきれないほどある。それらの一部は技術的で、ほかは心理作戦的だ。しかしこの記事でご紹介する手口は、ブラウザーの、あまり知られていない機能を利用(悪用)するという意味で、興味深い。 Webサイトの名前に、英語のアルファベット以外の文字が使われていることがある。ロシアのWebサイトならキリル文字を使いたいし、日本のサイトは漢字を使いたいだろう。今は、テキストを表示するための世界的なスタンダードとしてUnicodeがあるから、ほとんどの言語をサポートできる。 関連記事 …続きを読む
この車載ガジェットに外部から攻撃を仕掛けると、攻撃者が走行中にエンジンを止めることができる
いまや、スマートダッシュカム(多機能ドライブレコーダー)からヘッドアップディスプレイ、そしてBluetoohで通信する診断ドングルといった、多くのデバイスが、あなたの車の組み込み診断ポート(別名OBD-II)に、データと電源へのアクセスを求めて接続されようとしている。 問題なのは、実はこのポートは…こうした用途に利用することが想定されていなかったということだ。元々は、ときどき接続が行われて漠然とした「チェックエンジン」を簡単に行うことを主目的にデザインされていたもので、車両がオンになっているときに、様々な無線プロトコルを発信する常時接…続きを読む
ご用心: コンサートやロックフェスなどではスマートフォンを盗まれる人が多い、使わない方がよい
コンサートによく行く人は、そのルールも知っている。水をたくさん飲むこと。そのルールを守らずに日射病/熱射病で倒れそうな人がいたら、助けること。迷惑行為をしないこと。 そろそろ、もうひとつ加えるべきかもしれない: 自分のスマートフォンによく注意すること! コンサートや音楽フェスティバルは、スリたちの天国だ。何千人もの人たちが長時間密集している場所では、誰かが自分のポケットに“たまたま”手を入れたって気づかない。やられたことに気がついたらどうするか? 何もできない。とっくに犯人は、人ごみの中に消えてしまっている。 今年のコーチェラ・フェス…続きを読む
The Shadow Brokersが再登場、Windowsと銀行システムの脆弱性を晒す
最後の主要な活動から数ヶ月が過ぎたが、Shadow Brokersと呼ばれるハッキンググループが帰ってきた。グループは昨年、NSAと関係があるハッキングチームであるThe Equation Groupから盗まれたと伝えられるマルウェアを公開した。(米国時間4月9日の)週末には新しいファイルを投稿し、そして今日(米国時間4月14日)は更にWindowsの脆弱性を公開した。 最新のファイルの中には、明らかにWindowsにアクセスするようにデザインされたツールだけではなく、バンキングシステムをターゲットにしたスライドショードキュメントも含…続きを読む
Facebookは‘偽いいね!’をばらまくスパマーたちと6か月戦ってやっと勝利を宣言、数字は発表せず
Facebookが今日(米国時間4/14)、過去6か月間同サイトをスパムしていた“高度で組織的な”悪行に終止符を打った、と誇らしげに発表した。 Facebookのセキュリティチームはブログの記事で、不正なlike(いいね!)は、バングラデシュやインドネシア、サウジアラビアなど複数の国のアカウントから来ている、とほのめかしている。これで、出処(でどころ)は分かった。かなり頭が良くて、ログインしたアカウントは数ページをlikeし、スパムし、それから沈黙する。プロキシなどの方法で、これらの偽アカウントが主犯一人の仕業ではないふりをしているが…続きを読む
スマホのセンサーのデータからユーザーの暗証番号など秘密情報が分かる…イギリスの大学の研究より
イギリスのニューカッスル大学の研究者たちが発表したペーパーによれば、スマートフォンなどが内蔵しているセンサーには、プライバシーに関する厄介な問題がある。モバイルデバイスのハードウェアを調べるシステムが集めるセンサーデータを利用してチームは、最初の1回のトライで、4桁のPIN(暗証番号)を70%の精度で当てることができた。5回トライすると、100%の精度で当てられた。 ハードウェアがモニタされていることをユーザーに警告するアプリケーションもあるが、それは普遍的ではないし、また警告からは、実際にその情報が何回アクセスされたかは分からない。…続きを読む
バグ発見の賞金に最大1万ドル、LINEが「バグ・バウンティ」の対象サービスを拡大
ネットサービスやアプリは便利だが、セキュリティ対策がどうなっているか気になる人も多いと思う。特に毎日使うメッセージングアプリなどはセキュリティ面でも安心して使えることが大事だろう。LINEは同社が提供する各サービスのセキュリティを高めるため、サービスの脆弱性を見つけて報告した者に対し、報奨金を支払う「LINE Security Bug Bounty Program」の認定対象を拡大したことを発表した。 この「バグ・バウンティ」とは、セキュリティの専門家やハッカーに脆弱性の報告を募り、重要度に応じて報奨金を支払う仕組みのことだ。世界中の…続きを読む
MicrosoftがWindows 10 Creators Updateのプライバシー設定を変更…ユーザーデータの収集を拒否するオプションがない
Microsoftが先週発表したように、Windows 10 Creators Updateは4月11日にユーザーに向けて展開が始まる。このアップデートの一環として同社は、Windows 10のプライバシー設定と、ユーザーから集めた情報をユーザーに報告するやり方をすこし変えた。なお、Microsoftによるユーザーデータの収集は、それを完全にオプトアウトする(断る)オプションがない(後述)。 MicrosoftのWindows & Devicesグループでプライバシーを担当しているMaris Rogersによると、全体的なテーマは、同…続きを読む
近日開催のイベント

