
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
米下院と上院が迷惑電話のロボコール対策法案で合意、早急の制定目指す
政争が展開されているこの時代に、主張に違いにがあるにもかかわらず全ての人を悩ましている問題に国として結束できるというのは素晴らしい。もちろん、私が話しているのは迷惑電話のロボコールのことだ。米国の下院と上院は党派の違いを超えて、この煩わしい問題に対応する法律に共に取り組もうとしている。 ロボコール業者にかなりの罰金を科したり、新たなロボコール対策基準を導入する計画を通信会社から引き出したりといった、FCC(米通信委員会)の取り組みにもかかわらず、米国の電話の半分はいまだに自動音声や詐欺目的のものだ。 もし当局の手に負えないのであれば、…続きを読む
サイバーセキュリティ専門家がFacebookのテロ対策チームや官民連携について語る
Alex Stamos(アレックス・スタモス)氏はYahooとFacebookの最高セキュリティ責任者として有名になった。現在はスタンフォードのインターネット観測所ディレクターとして、セキュリティ技術の教育と研究に従事する。次の米国大統領選挙が動き出すこの時期、米国が直面する脅威を誰よりも理解している。 11月14日にサンフランシスコで開催されたStrictlyVCイベントで、ニューヨークタイムズのサイバーセキュリティ担当記者であるSheera Frenkel(シーラ・フレンケル)氏と、2016年の大統領選挙で何が起こったのかを振り返…続きを読む
ロサンゼルスがジュースジャッキングをするマルウェアを警告したが事例はゼロ
ロサンゼルスの州検察官が「公共のUSB充電ポイントは危険なマルウェアがあることもあるので旅行者は利用を避けるように」と警告している。この忠告を読むと、そこらにあるUSBポートはどれも「ユーザーのデータを盗むために誰かが自分のスマートフォンをつなぐのを待っている」と思うかもしれない。それはジュースジャッキング(Juice Jacking)と呼ばれる攻撃で、警告の声明文によると犯人は充電ステーションやそこに挿入したまま残したケーブルにマルウェアをロードして、何も知らないユーザーのスマートフォンやそのほかの電子機器に感染させる。マルウェアは…続きを読む
1Passwordが創業14年目にしてシリーズAで約220億円を調達
1Passwordは創業から約14年。これまで創業者らはベンチャーキャピタルから多額の資金調達をせず、昔ながらの方法で会社を成長させてきた。だがここに至りベンチャーキャピタルからの出資を受け入れる決断をした。11月14日、同社はAccelからのシリーズAで2億ドル(220億円)を発表した。1件の投資としてはAccelの35年の歴史の中で最大となった。 同社はDave Teare(デイブ・ティア)氏とRoustem Karimov(ルステム・カリモフ)氏が2005年にトロントで立ち上げた。当時、ユーザーにとって大きな悩みの種だったパスワ…続きを読む
Android端末にプリインストールされているアプリはセキュリティホールだらけ
Androidのスマートフォンを買ったことのある人は、立ち上げた途端に、頼んだ覚えのないごみがすでにロードされているのを、きっと見つけたことがあるだろう。これらの、最初からインストールされているアプリは、おおむね不細工で削除も面倒で、めったにアップデートされず、しかもセキュリティホールだらけのことが多い。 セキュリティ企業のKryptowire(クリプトワイヤー)は、大量のAndroidデバイスを自動的にスキャンしてセキュリティの欠陥の兆候を見つけるツールを作り、国土安全保障省の助成事業で29社のスマートフォンを調べた。多くの人が名前…続きを読む
Facebookへの政府からのユーザーデータ開示要求は過去最高
Facebookの最新の透明性レポートが公開された。それによると、各国政府からのユーザーデータ開示要求の数は、昨年の後半期と比較して、今年の前半期には16%増加し、合計12万8617件になったという。 画像クレジット:Getty Images これは、同社が2013年に最初の透明性レポートを公開して以来、これまでのすべての期間に受けた要求の中で最大の件数となった。 中でも米国政府からの要求は5万741件で突出している。そのうちの88%のケースで、実際にアカウントやユーザーのデータが当局に提供されることになった。Facebookによれば…続きを読む
新たに発見された5Gの欠陥はスマホの位置の特定や偽の警報の発信を許す
5Gは4Gよりも高速で安全性が高い。しかし、新たな研究により、ユーザーを危険にさらす脆弱性の存在も明らかになった。 パデュー大学とアイオワ大学のセキュリティー研究者たちは、11個の脆弱性を発見した。彼らによると、そのために、被害者の位置をリアルタイムでトラッキングしたり、パニックを引き起こす偽の緊急警報を流したり、5G接続されている電話機を密かにネットワークから丸ごと外してしまうといったことが可能になる。 5Gは、前任の4Gよりも安全性が高く、たとえば“スティングレイ”と呼ばれる携帯電話基地局シミュレーターを使うなどの、2Gや3Gのよ…続きを読む
機械学習のパターンマッチングで異変を見つけるモニタリングサービスPacketAI
PacketAIへようこそ。このフランスのスタートアップは、あなたのアプリケーションやサービスに何かまずいことがあったら知らせてくれる。同社は機械学習を使って生のイベントデータを解析し、おかしい点がないか調べる。 PacketAIは、さまざまなレベルでインシデントを捕捉できる。例えば、ユーザーがあなたのデータベースにデータを書き込めないことを教えてくれるし、コンピューターのレイヤ(マシンレベル)で何かがおかしいことも知らせてくれる。 PacketAIは、車輪を再発明しない。モニタリングツールがすでに数多く存在することを、よく知っている…続きを読む
Facebookはカメラを勝手に起動するiOSアプリのバグを認める
Facebookは、iOS用アプリでユーザーがフィードをスクロールするだけで、カメラが起動してしまうという明らかなバグに対する懸念の矢面に立たされている。 画像クレジット:Getty Images Joshua Maddux(ジョシュア・マダックス)氏が、iPhone上のFacebookアプリの画面の録画をツイートしたのをきっかけに、週末のツイッターが炎上した。彼は、Facebookのフィードをスクロールしている最中に、カメラアプリがFacebookアプリのバックグラウンドで起動されていることに気付いた。 すでに数人のユーザーは、今月…続きを読む
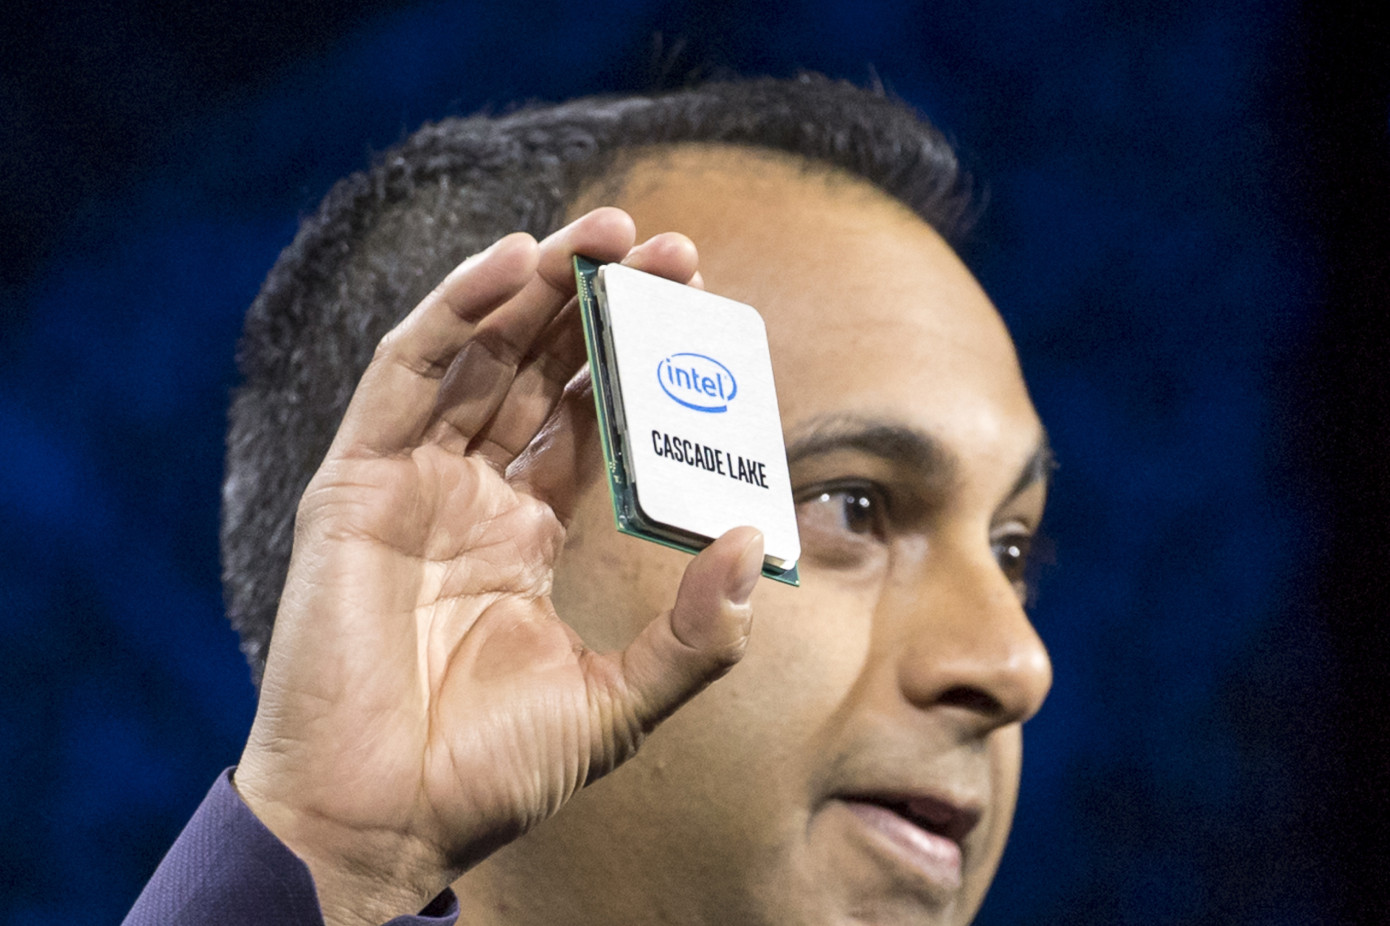
インテル最新のCascade LakeチップにZombieload系脆弱性、パッチリリースへ
またもや主要チップメーカーの最新製品に脆弱性が発見された。セキュリティー専門家はIntel(インテル)の最新プロセッサにある種の攻撃に対する脆弱性があることを発見した。 これは今年5月に発見されたZombieloadの変種で、同社のCascade Lakeチップをターゲットにしている。 インテルではこの攻撃をTAA(Transactional Asynchronous Abort) (トランザクション非同期停止)と呼んでいるが、マイクロアーキテクチャ・データ・サンプリング脆弱性を突いた5月の手法に似ている。これはサイドチャンネル攻撃と…続きを読む
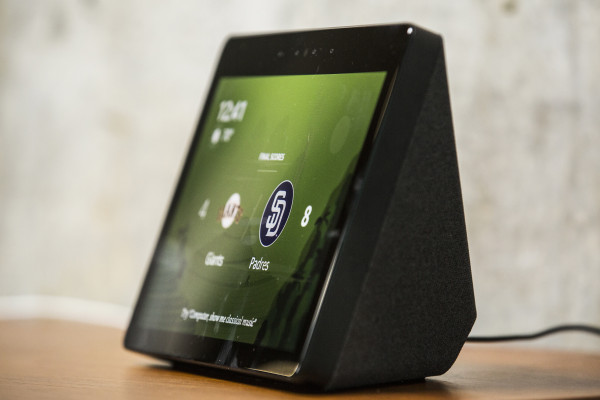
ハッキングコンテスト優勝者はAmazon Echo Showを攻撃して650万円超の褒賞金を獲得
今年のPwn2Ownハッキングコンテストでは、これまですでに高度なハッキングテクニックをいくつも開拓してきた二人のセキュリティ研究家が優勝した。それらの中には、Amazon Echoに対する攻撃もある。 Amat Cama(アマト・カマ)氏とRichard Zhu(リチャード・チュー)氏の2人から成るTeam Fluoroacetateは、Alexa対応のスマートディスプレーであるAmazon Echo Show 5の最新機種に対する整数オーバフロー攻撃で、6万ドル(約650万円)のバグ褒賞金を獲得した。 Pwn2Ownコンテストを主…続きを読む
Galaxy S8+などAndroid端末にベースバンド脆弱性、通話傍受から個人情報窃取も
セキュリティ専門家は人気あるAndroid端末多数に脆弱性を発見した。アクセサリーのアプリが端末のベースバンド情報にアクセスできてしまう脆弱性を利用しており、被害は所有者のプライバシー情報の漏洩から接続の完全なブロックまでさまざまな可能性がある。 攻撃者はアクセサリーのアクセスを利用して、脆弱性のある端末のIMEIやIMSIなどの一意的識別子を知って接続をダウングレードする。これにより通話傍受、別の端末への転送、さらにはすべての通話とインターネットへのアクセスの完全なブロックも可能になる。 TechCrunchの独占取材によれば、影響…続きを読む
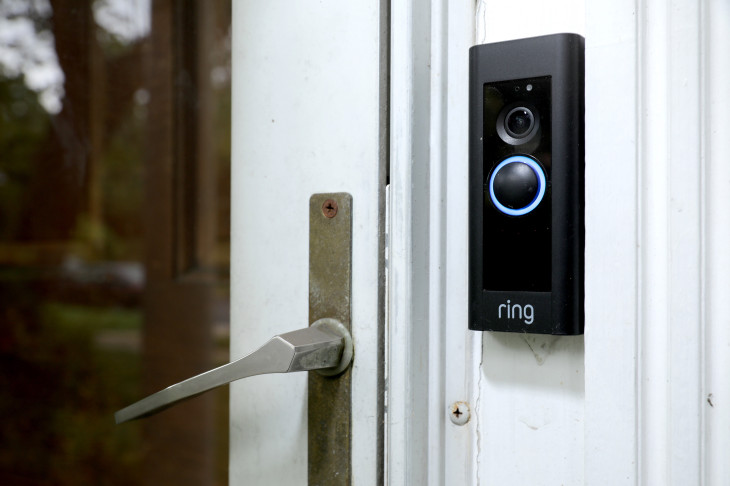
Amazonのドアベル「Ring」にWi-Fiのパスワードが盗まれる脆弱性が見つかる
セキュリティの研究者たちが、接続されているWi-Fiネットワークのパスワードを露呈するAmazonのドアベル「Ring」の脆弱性を発見した。 Bitdefenderによると、Amazonのドアベルは、それがローカルネットワークに加わったときにオーナーのWi-Fiパスワードを平文のテキストで送信する。近くにいるハッカーはそのWi-Fiパスワードを横取りしてネットワークにアクセスし、重大な攻撃や盗聴行為などを仕掛けることができるだろう。 Bitdefenderによると「デバイスを最初に構成するとき、スマートフォンのアプリはネットワークの認…続きを読む
モバイルセキュリティ企業数社と協力してGoogle Playから悪質Androidアプリを駆除
Googleはモバイルのセキュリティ企業ESETやLookout、およびZimperiumとパートナーして、Google Playのアプリストアに出没する悪質なAndroidアプリの被害と戦おうとしている。 その発表は米国時間11月6日に行われ、各社は新たに作られた連盟であるApp Defense Alliance(アプリ防衛同盟)に参加したことを確認した。Googleによると、同社はこれらの企業と協力して「悪質なアプリがユーザーのデバイスに到達する前に停止する」ことに努力する。 同社はここ数年、悪質なアプリとの戦いで苦戦している。「…続きを読む
カリフォルニア州が調査への協力不十分としてFacebookを提訴
米国カリフォルニア州のXavier Becerra(ザビエル・べセラ)司法長官は、Facebook(フェイスッブック)とCambridge Analytica(ケンブリッジ・アナリティカ)に関する州の調査に資料を提出せず「調査の足を引っ張り続けている」としてFacebookを提訴した。 べセラ司法長官は11月6日、訴状の中でFacebookが1年以上前に始まった非公開の調査にかかる2回にわたる召喚状への対応が「明らかに不十分」だったと述べている。訴状には「Facebookは19件の質問に対して答えておらず、6件の提出要求では書類を出さ…続きを読む
サウジアラビアはTwitterの社員に活動家の個人データを盗ませた
最近公開された裁判所の文書によると、サウジアラビアの政府職員がTwitter(ツイッター)の少なくとも2人の社員を買収して、同国政府が関心を持つユーザーの個人情報にアクセスしたとされている。それらのユーザーは2015年に彼らのその行為について警告されたが、事件の全容はまだ明らかではない。 その連邦レベルの告訴を引用しているAP通信の記事によると、サウジ政府はAhmad Abouammo(アフマド・アブアムモ)とAli Alzabarah(アリ・アルザバラ)の2人に接近して「特定ユーザーの個人情報を取り出すことができたら高級腕時計と数万…続きを読む
アップルがプライバシーサイトを刷新、技術白書を公開
Apple(アップル)は4年連続で、プライバシーに関するページを更新した。同社は毎年、ウェブサイトのプライバシー項目を更新し(通常は製品発売の約1カ月後)、顧客に最新の機能や技術を説明している。テロリストのiPhoneの内容を知るために連邦捜査官が同社にバックドアの作成を強要していたFBIとの戦い以来、同社はこれまでの秘密主義的なやり方を捨て、セキュリティとプライバシーのポリシーを全面的に公開している。 アップルのプライバシーページは、プライバシーに対する同社のさまざまな取り組みを掲載するように進化し、さらにはユーザーへのヒントやトリ…続きを読む
ファーウェイがバグ発見褒賞会議を開催、ミュンヘンにハッカーを集める
中国のテクノロジー大手のHuawei(ファーウェイ)は、今月下旬にミュンヘンで開く秘密会議に全世界の優秀なスマートフォンハッカーを招き、各国政府の同社に対する懸念を払拭しようとしている。 TechCrunchの情報筋によると、その11月16日の会議でファーウェイは、新しいバグ褒賞事業を非公開で提示する。それにより、セキュリティの脆弱性を指摘した研究者には賞金が贈られる。情報筋によると、そのバグ褒賞事業は過去と未来のモバイルデバイスを対象とし、またAndroidに対抗する同社製モバイルオペレーティングシステムであるHarmonyOSも、…続きを読む
性的動画を配信する「キャムガール」サイトの個人情報が流出
人気の「キャムガール」(Camgirl、ウェブカムで撮った性的映像を流す女性)サイトを複数運営する企業が数百万件のセックスワーカーやサイト利用者の個人情報を漏洩した。バックエンドデータベースを非保護状態にしておいたためだ。 バルセロナ拠点のVTS Mediaが運営する問題のサイトは、amateur.tv、webcampornoxxx.net、 placercams.comの3カ所。Alexaのトラフィックランキングによるとamateur.tvはスペインで最大級の人気を持つサイトだ。 数週間にわたりパスワード保護なしに放置されていたその…続きを読む
メールシステム「Horde」に第三者が受信箱全体をダウンロードできるバグ
セキュリティ専門家はオープンソースのメールシステムのHorde(ホード)に重大な脆弱性があることを以前から知っていた。悪意あるハッカーは極めて容易にユーザーの受信箱全体をダウンロードすることができる。 Hordeは人気のオープンソースのメールシステムだ。開発とメンテナンスはHordコミュニティのデベロッパーとメンバーが担当している。利用が無料であることもあって、大学、図書館など多くの組織で標準メールシステムとして利用されている。 しかしセキュリティ専門家のNuman Ozdemir(ヌマン・オズデミール)氏はさる5月に深刻な脆弱性がH…続きを読む
近日開催のイベント

