
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
Appleは差分プライバシー技術を利用して個人データに触らずにSafariの閲覧データを収集
macOS High Sierraの今日の一般リリースにより、Safariにも重要なアップデートが加わった。それらは、クロスサイトなクッキー追跡を無効にする機能や、広告の自動再生をoffにする機能だ。また、あまり大声で喧伝されてない新しい機能としては、データの収集がある。Appleがこのたび新たに実装した差分プライバシー技術(differential privacy technology)により、ユーザーの習慣に関する情報を集めて、問題のあるサイトを見つける手がかりにする、という機能だ。 Safariが、電力やメモリを大喰らいしてブラ…続きを読む
CloudflareはDDoS攻撃の間のクラウド利用を無課金にして顧客の被害を軽減
Webパフォーマンス/セキュリティ最適化サービスとして人気の高いCloudflareは今週で7歳になるが、顧客への感謝のプレゼントとして、DDoS被害軽減策を提供することになった。すなわちDDoSがその攻撃で使用/浪費した帯域(および時間)はユーザーに対し無課金とし、攻撃の続く間、ユーザーのサイトを同社サービスから(実質的にインターネットから)切り離す。 CloudflareのCEO Matthew Princeによると、DDoS攻撃の間の無課金は、攻撃のサイズの大小を問わず、また無料プランから最上位のエンタープライズプランまで、利用…続きを読む
米上院、ロシア製セキュリティーソフト、カスペルスキーの政府内利用禁止を可決
先週、米国国土安全保障省が発行した、Kaspersky Labのセキュリティー・ソフトウェアの行政機関での利用を禁止する命令を受け、上院もこれを支持した。月曜日(米国時間9/18)上院は、ニューハンプシャー州選出民主党議員 Jeanne Shaheenが提出したKaspersky Lab排除の修正法案を通過させた。 修正法案は、木曜日(9/14)の発声投票を経て、国防授権法(NDAA)に付加された。上院軍事委員会のメンバーでもあるShaheenは、今月New York Timesに論説記事を書き、Kasperskyの排除を主張していた…続きを読む
AppleがSafariの新しい広告追跡防止機能(クッキーに対する制限など)を擁護
Appleには、Webの訪問者たちがオンラインの広告主たちに追跡されるのを制限する新しいやり方を、今さら引っ込める気はない。 Safariのその新しい機能はIntelligent Tracking Preventionと呼ばれ、最初は、6月に行われたAppleのカンファレンス、Worldwide Developers Conference(WWDC)で発表された。それは、広告主がユーザーを追跡する(調べる)のを防ぐための、複数の方法を組み合わせていて、たとえば広告のターゲット変えにクッキーを利用することを24時間だけに制限し、それ以降…続きを読む
AppleのFace IDには、ひとつの顔情報しか登録できない
AppleのFace IDは、1台の端末につきひとつの顔情報しか登録できないようになっているようだ。少なくとも、当初はそのようになっている様子。先日の発表イベントにて、多くの人が問い合わせを行ったようだ。TechCrunchもこの情報を確認している。読者の方もすでにご存知のことではあるのかもしれないが、重要なポイントであると思われるので、記事でもご報告しておく次第だ。 Face IDが、ひとつの顔情報の登録にしか対応しないというのは、ごくあたりまえのことのようにも聞こえる。指紋情報を確認するための指は何本もあるが、顔はひとつしかないも…続きを読む
GoogleのSafe Browsingツールは30億台のデバイスを保護している
Googleが今日、ユーザーを危険そうなサイトから守る同社のSafe Browsingサービスが、今や30億あまりのデバイスを保護している、と発表した。このサービスは右図のような警告メッセージを表示して、デスクトップとモバイルのChrome, SafariおよびFirefoxのユーザーを、危険と思われるサイトに行けないようにするが、対象機は2013年には10億、2016年5月には20億だった。 このサービスはGoogleのマルウェア対抗ツールの最初の試みのひとつで、2007年に同社の旗艦的サービスである検索の機能として導入された。その…続きを読む
超音波を使えば、「音」を発せずに音声認識デバイスを騙すことができる
セキュリティ関連技術を研究する中国人研究者が、「音」を発せずに音声認識システムを作動させる方法を開発した。人間には聞こえず、しかしマイクでは検知できる高周波音を用いるのだ。このしくみを用いて、人間には音が聞こえない状況で、さまざまなコマンドを発することに成功したのだそうだ。メジャーな音声認識アシスタントのすべてを操作することができたとのこと。 今回の成果を発表したのは浙江大学の研究者たちで、超音波を用いてコミュニケートするイルカたちにならって、用いた仕組みを「DolphinAttack(PDF)」と呼んでいる。しくみをごく簡単に説明し…続きを読む
Googleがプライバシーとセキュリティ設定/チェック用ダッシュボードのデザインを一新
Googleが今日(米国時間9/8)、あなたのGoogleアカウントのプライバシーとセキュリティを設定するダッシュボードページを新しくした。ユーザーはここで、プライバシーの設定をチェックしたり変えたり、個人化された広告を拒否したり、ユーザーのデータにアクセスしているGoogle以外のサービスを見たりできる。今日の変化はささやかなもので、新しいコントロールは何もないが、同社によると、これまでほとんど使い物にならなかったモバイルのページを使いやすくしたそうだ。 Google Dashboardがローンチしたのは2009年だったが、最初は検…続きを読む
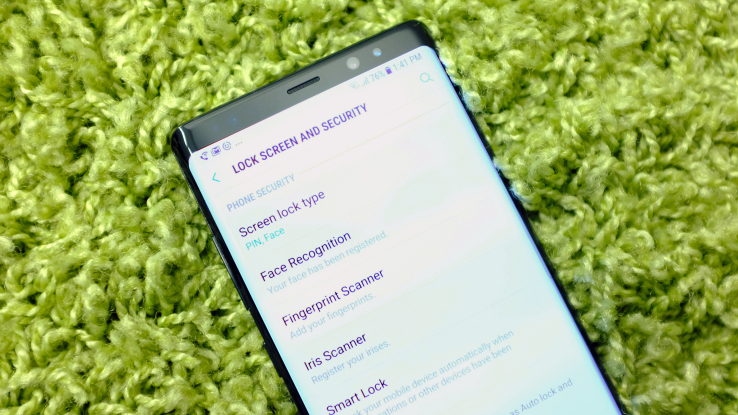
ご注意:モバイルデバイスの顔認識アンロックは簡単に騙せる
SamsungのGalaxy Note 8が店頭に並ぶ日が近づいているが、ここで重要な注意がある。顔認識アンロック(Face Unlock)は指紋認識によるアンロックに比べてはるかに脆弱だ。テクノロジー・ニュースに詳しい向きはGalaxy S8のリリース時にこのことを聞いただろうし、今回のNoteでもそうだろう。要するに顔認識アンロックは簡単に騙せる。 なるほど実験のビデオがバイラルで有名になった原因には多少のセンセーショナリズムや反射的に情報を拡散するユーザー層の存在もあったかもしれない。しかし世界で毎日使われるポピュラーなモバイル…続きを読む
セレブを含む数百万のInstagramアカウントの個人情報をハッカーが盗んで売っている
[↑Selena Gomez] 今週初めにハッカー集団がInstagramの600万のアカウントの電話番号とメールアドレスをバグを利用して盗み、その情報を今、Web上で売っている。 ハッカーたちは主に、セレブなどいわゆる名のあるユーザーをターゲットにし、たとえばSelena Gomezは、アカウントを2日前にハックされた。彼らはInstagramのシステムのこの欠陥を利用して、Gomezの元カレJustin Bieberのヌード写真を、彼女の1億2500万のフォロワーにポストし始めた。 ハッカーたちからDaily Beastに送られて…続きを読む
GoogleのApp Engineがファイヤーウォールを提供、デベロッパーパラダイムの変化で人気を盛り返すか
Googleの最長寿命のクラウドコンピューティングプラットホームのひとつであるApp Engineにやっと、完全な機能を持つファイヤーウォールが備わる。 これまでデベロッパーは、このサービスの上で、自分のアプリケーションへのアクセスを簡単に制限することができなかった。たとえばテストのために一定の範囲のIPアドレスだけにアクセスを許すとか、そんなことが。そこでデベロッパーは制限をアプリケーションのコードとして書いていたが、そうするとどんなリクエストも一応はアプリケーションにやってくるわけだから、拒否するアドレスでもリクエスト処理のコスト…続きを読む
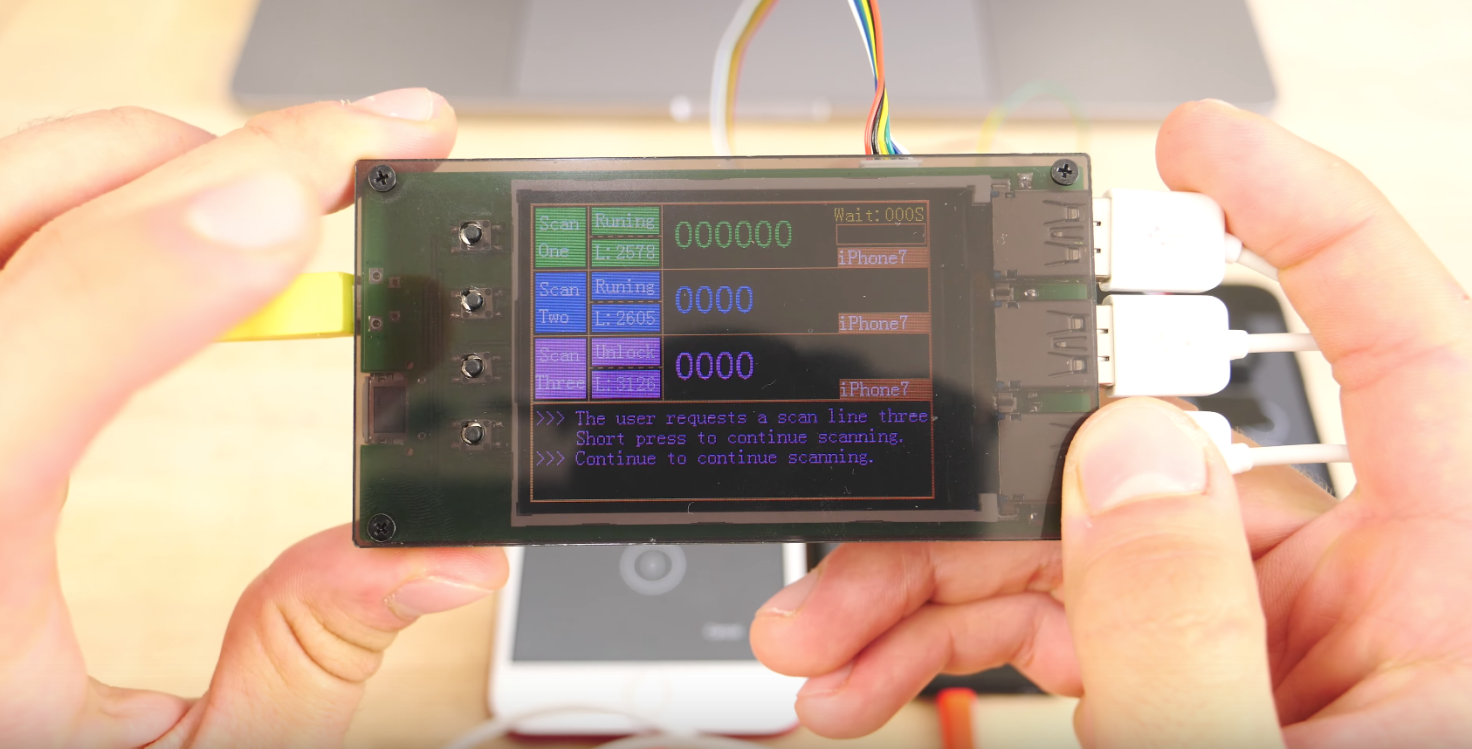
500ドルのパスワード盗み機がiPhoneをこじ開けられるバグはiOS 11でパッチされました
昨日(米国時間8/17)YouTubeにユーザーEverythingAppleProが投稿したビデオは、短いパスコードでロックされているiPhone 7をアンロックする500ドルの小さなボックスを紹介している。それができるのはiPhone 7とiPhone 7+、そしてiPhone 6と6Sの一部だが、それができてしまう特定の状況になるまで、あなたは無限に待たなければならないかもしれない。 ぼくもちょっと調べてみたが、Appleによると、そのボックスに仕事をさせてしまうバグ的状況は、iOS 11の最終バージョンではパッチされており、秋…続きを読む
あなたが死んだらFacebook上のプライバシーはどうなるか?
あなたが万一、親不孝な死に方をしたら、ご両親はFacebook上のあなたの非公開情報やデータを読めるべきだろうか? Facebookは今日(米国時間8/18)の、死後のソーシャルネットワークに関するHard Questionsで、それができない理由を説明している。 最終的な答えでないことはFacebookも認めているがそれは、同社が記念化プロフィール(Memorialized Profiles)および“レガシーコンタクト”(Legacy Contact, 〔死者の〕形見の〔形見として遺された〕連絡先)と呼ぶ問題に対する、ある程度妥当な…続きを読む
Amazon MacieはAWSのユーザー企業のクラウド上のデータ保護を機械学習で強化する
AmazonのクラウドコンピューティングサービスAWSが、今日(米国時間8/14)行われた今年のNY Summitの場で、Amazon Macieという新しいサービスを立ち上げた。Macieは、機械学習を利用してクラウド上の機密データをより強力に保護する。当面は、Macieを使って、AmazonのS3ストレージサービスにある個人を特定できる情報や知財を保護でき、年内にはAWSのそのほかのデータストアもサポートされる(たぶん11月のre:Inventカンファレンスで発表されるだろう)。 このサービスは完全に管理され、機械学習を使ってデー…続きを読む
Facebookのパスワードを盗むソフトウェアで釣るパスワード窃盗マルウェアが拡散中
Facebook上のマルウェアは珍しくないが、今度のやつには何か幻覚剤の症状のようなものを感じてしまう。シドニーのLMNTRIX Labsのセキュリティ研究者たちが見つけたソフトウェアはFacebook Password Stealer(Facebookのパスワード泥棒)と名乗り、ダウンロードすると悪質なコードをバックグラウンドに注入して、ユーザーの認証情報を盗難の危険にさらす。 研究チームはこう述べる: “すでに相当広く拡散しており、まだ拡散は続いている。これは実際に‘Facebook Password Stealer’というソフト…続きを読む
Facebook、クローキングを禁止――クローラーを騙して偽サイトを表示する行為を発見すれば追放
「クローキング(cloaking)」といえば何やらSFっぽい術語に聞こえるかもしれないが、スパムサイトが現在ひんぱんに使っている騙しの手口だ。スパマーは検索エンジンやコンテンツのキュレーターに対して健全なサイトを表示する。ところがユーザーが実際にこのサイトを訪問すると広告やマルウェアを満載した別のバージョンに導かれる。 たとえば、あるスパマーがFacebookのレビューチームを欺こうとした場合、Facebookに掲載されるURLや広告のランディングページとして無害なコンテンツのIPが割り振られる。ところがFacebookのレビューチー…続きを読む
ゲーム・オブ・スローンズ関係もリークか――HBO、サイバー攻撃で重大な被害
HBOはEntertainment Weeklyに掲載されたメールでハッキングを受けたことを確認した。ただし被害の範囲や程度は調査中という。 HBOのドラマではRoom 104と『ボーラーズ』(Ballers)がオンラインにリークし始めている。ただしHBOの看板番組、『ゲーム・オブ・スローンズ』のリークは確認されていない。ハッキングされたデータには『ゲーム・オブ・スローンズ』の未発表エピソードの台本が含まれているという情報もある。 これだけでもHBOにとっては深刻なダメージだ。同社は月曜に全社員宛にハッキングを受けたことを通知した。ハ…続きを読む
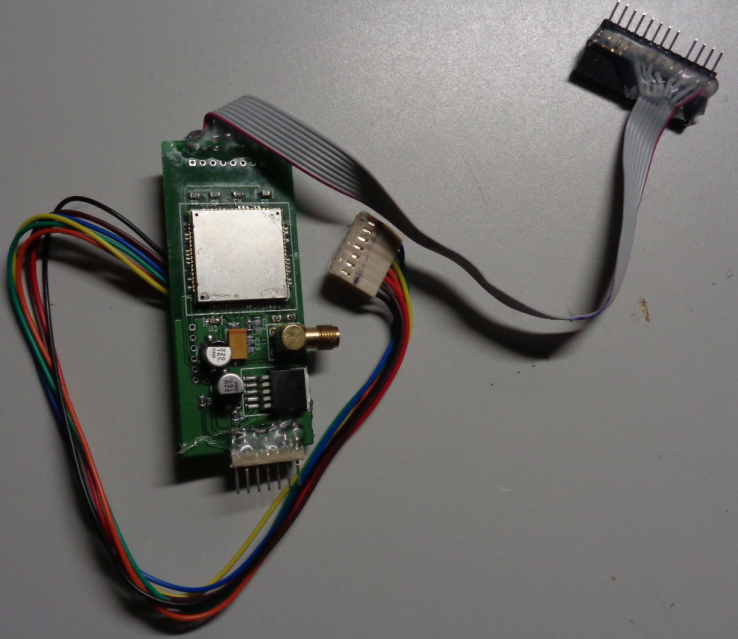
ガソリンスタンドで携帯電話回線を使ったカードスキマーが発見された
クレジットカード窃盗犯たちによる、想定内の行動ではあるが、SMSを介して盗まれたデータを送信する新しいクレジットカードスキマー(スキミング:カードデータを不正に読み取ること)を、警察が発見した。安価な携帯電話を流用し、悪者たちがクレジットカードの情報を、簡単に彼らの居場所へ送ることができるようにしたものだ。送信に際してはスキマーに物理的に触れる必要はないし、Bluetooth接続に頼る必要もない。 セキュリティ専門家のBrian Krebsが、匿名の情報源からスキマーの画像を受け取った。これらは北東部のガソリンスタンドで見つかったもの…続きを読む
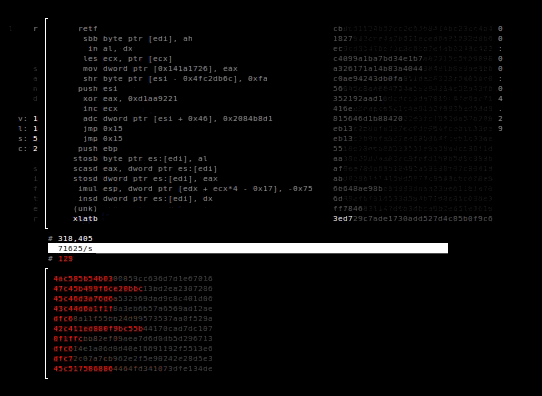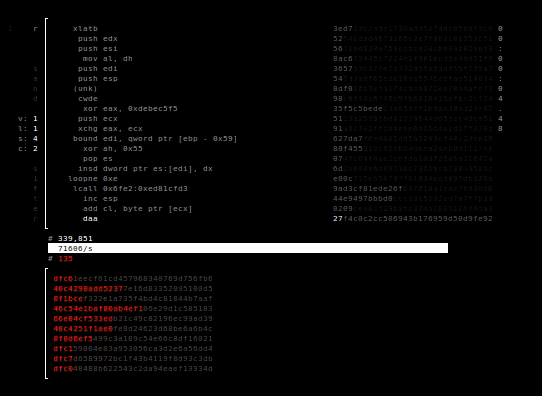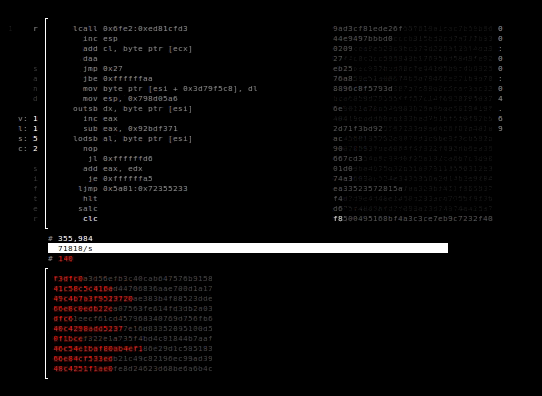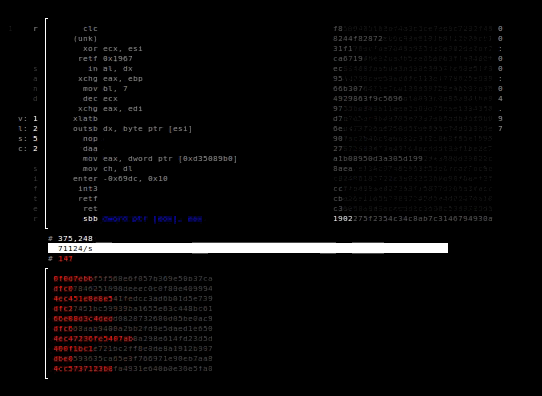
Sandsifterはプロセッサーの隠れ命令を見つける、それは未来の凶悪犯かもしれない
今のご自分の被害妄想はまだ足らない、とお思いだろうか? そんな方のためにSandsifterがある。ハッカーたちのカンファレンスDefcon 2017で発表されたばかりのこのプロジェクトは、今お使いのx86プロセッサーの隠れた命令やバグを探しだす。これを作ったBattelle InstituteのChristopher Domasはこう書いている: “Sandsifterはすべてのメジャーなベンダーから秘密のプロセッサー命令や、アセンブラーや逆アセンブラーやエミュレータの至るところにあるソフトウェアバグ、エンタープライズハイパーバイザ…続きを読む
Googleが自然災害や危機的状況では検索とMapsで特別情報を表示する、その名もSOS Alerts機能
Googleが今日(米国時間7/25)、検索とMapsに、ユーザーがいる地域で自然災害やそのほかの危機が発生しているとき良質な関連情報を提供する機能を導入した。その機能は“SOS Alerts”と呼ばれ、検索結果やMapsのページのトップに事変に関する情報や被害地の情報が表示される。 同社はさまざまな機関と協力し、その中にはRed Cross(赤十字), Federal Emergency Management Agency(連邦緊急事態管理庁), Philippine Atmospheric, Geophysical and Ast…続きを読む
近日開催のイベント

