
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
ケンブリッジ・アナリティカ記事を書いた記者が訴訟費用を賄うために資金調達を開始
金を払って不法に入手した何百万ものFacebookプロフィールの使用を通じて、2016年の米大統領選挙や英国のブレグジット国民投票に影響を及ぼすためにCambridge Analytica(CA)がいかにトランプ陣営に使用されてきたか、というニュースについては何百万もの言葉で綴られてきた。最近の我々のレビューや、この事件のNetflixのドキュメンタリーの分析だけではない。 FacebookのCEOであるMark Zuckerberg(マーク・ザッカーバーグ)氏が議会の前に引きずり出され、複数の調査が今も続いているほど、この論争は大き…続きを読む
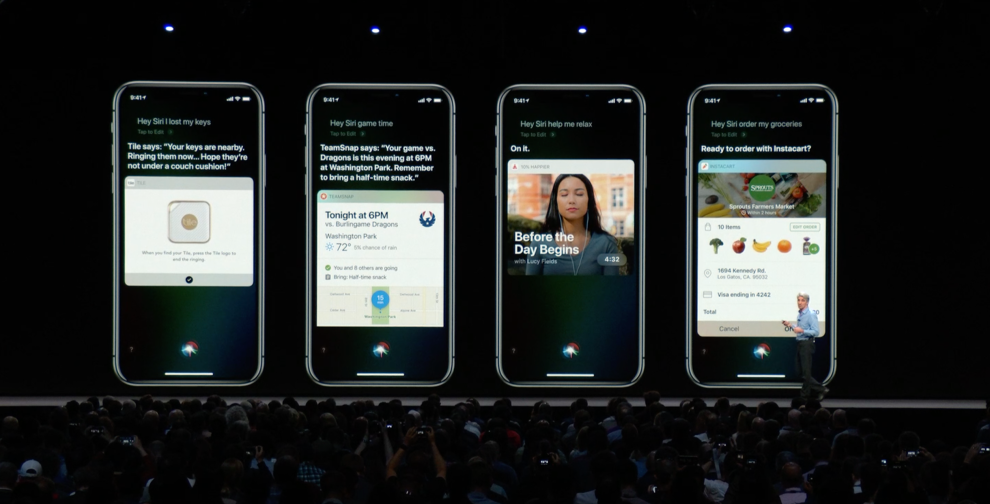
アップルはプライバシー上の懸念に応えてSiriの応答評価を停止中
先週、Guardian誌の記事が提起した懸念に応えるかたちで、Apple(アップル)は世界中で、Siriの品質管理のプログラムを停止している。その記事は、Siri(シリ)への質問を録音したものが、品質管理のために他所で使われていることを報じたもの。Appleによれば、同社が見直そうとしているのはグレーディング(格付け)と呼ばれるプロセスで、Siriが質問を正しく受け付けたのか、あるいは誤動作によって起動してしまったのかを調べるものだという。 それに加えて同社は、今後ユーザー自身が、Siriのグレーディングのプロセスに参加するかどうかを…続きを読む
Capital Oneの1億人データ漏えいで内部犯行リスクに再び注目
最近のCapital Oneの1億人分の個人データ漏えいは テクノロジー界の注目を再びクラウドのセキュリティーに集めることとなった。実際なにがあったのかについてはまだ不明な部分が多い。公開された起訴状はCapital One以外の企業を匿名としている。クラウド企業側は広報上の一大危機を迎えている。 ここでは単なる推測でなく、確実な事実に焦点を当てたい。不愉快ではあるが避けて通れない問題、つまりクラウドのセキュリティーだ。 皆が気づかないフリをしようとしているのは、クラウドプラットフォームが本質的に抱えるセキュリティー上の問題だ。つまり…続きを読む
エネルギーと通信企業を狙う新しいハッキンググループ
アフリカと中東の通信企業と石油やガスの企業を狙う、新たなハッキンググループが登場したようだ。 産業セキュリティの専門企業Dragosは、同社が見つけたそのグループを「Hexane」(ヘキサン)と呼んでいるが、その活動についてはまだほとんど口をつぐんでいる。しかし米国時間8月1日の同社の発表によると、そのグループの活動は最近の数か月で活発化し、それはこのグループが初めて登場した1年前以後激化した同地域の緊張と時期が一致している。 HexaneはDragosが今追跡している9つのハッキンググループの中で最新だが、通信企業をターゲットにして…続きを読む
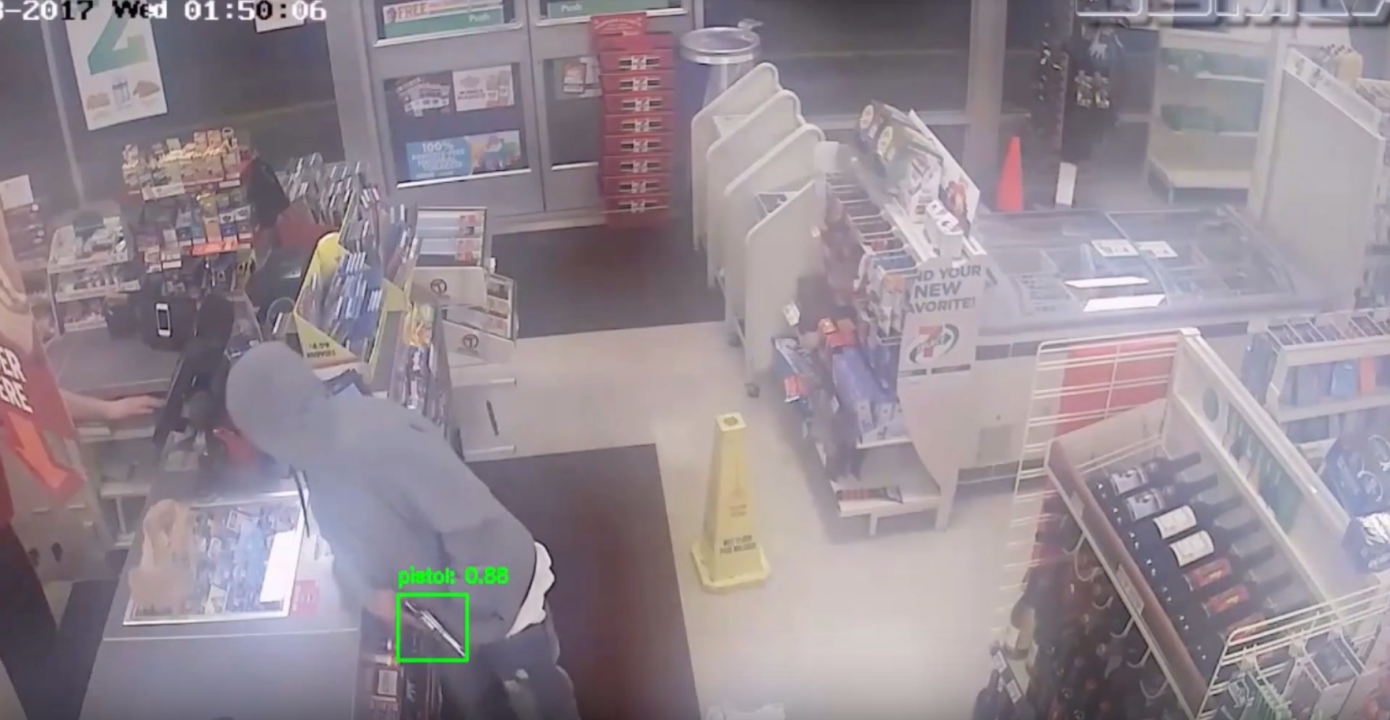
拳銃の抜き出しを検知できるコンピュータービジョンのTruefaceが4億円調達
世界では毎年、何百万ものカメラが企業や組織で稼働している。ただ見上げるだけでいい。するとそこにはカメラが設置されている。しかしこうしたカメラが集めたものすごい量のデータは厄介なことが起こった後にだけ役に立つ。そうしたデータが“リアルタイム”で行動につながることはほとんどない。 Truefaceは、カメラのデータをいわゆる“行動につなげられるデータ”に変える米国拠点のコンピュータービジョンの会社だ。カメラのデータを変えるには顔認識や、脅威の検出、年齢・民族性の検出、ライセンスプレート認識、感情分析、物体検知ができるパートナーの協力を得て…続きを読む
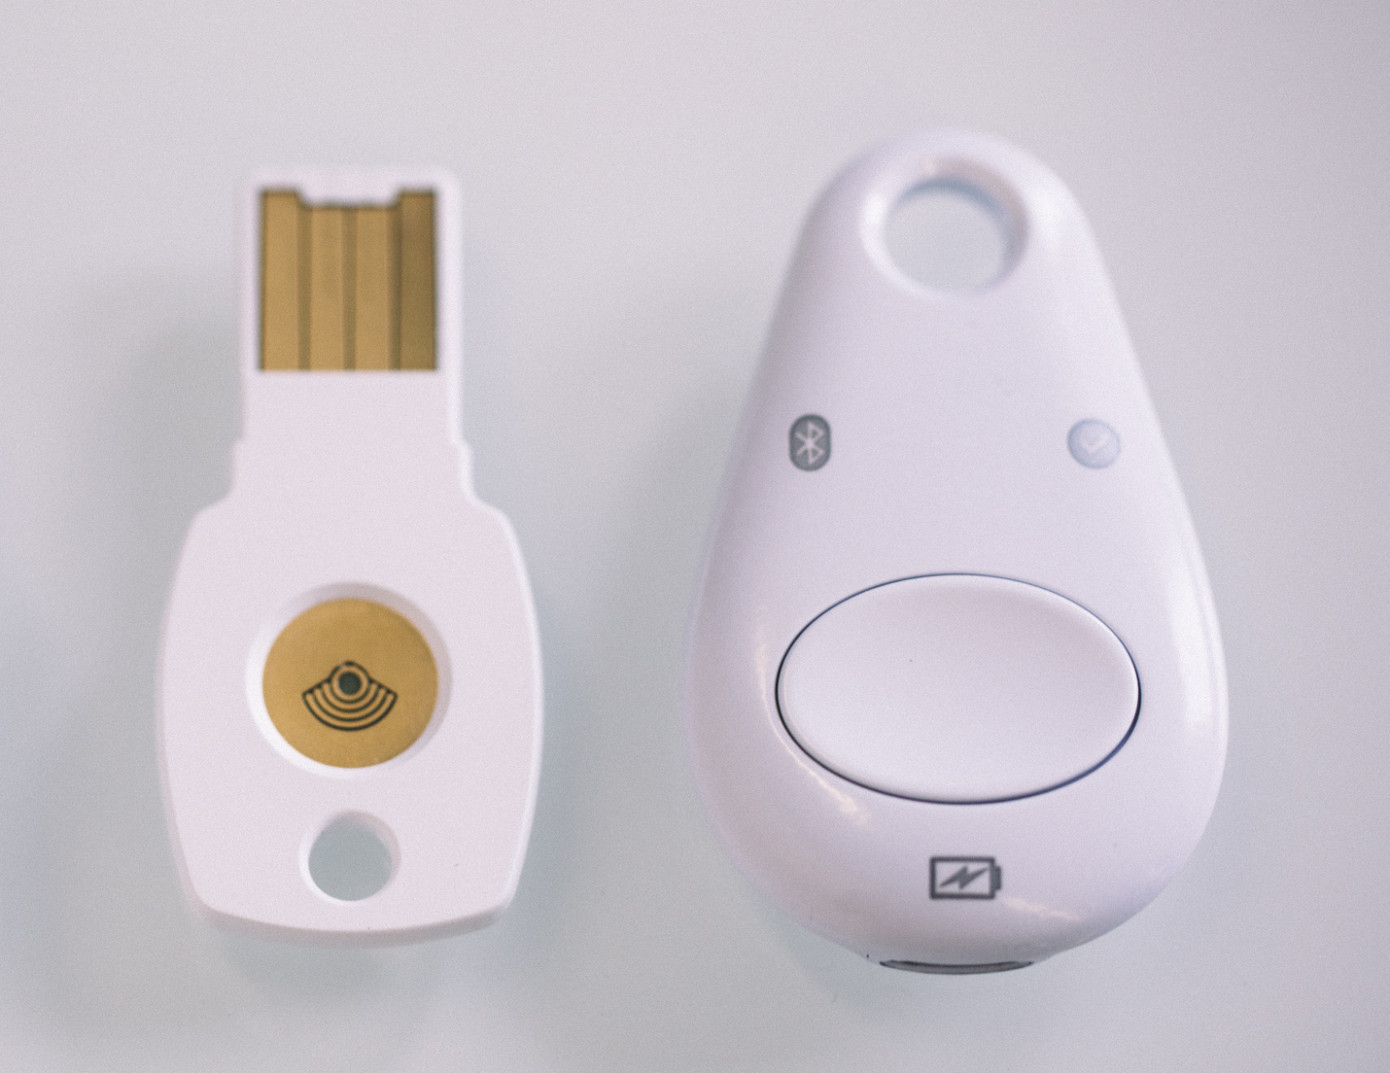
Googleが2段階認証キーのTitanセキュリティキーバンドルの日本での販売開始
米国時間7月31日、GoogleはTitanセキュリティキー バンドルをカナダ、フランス、日本、英国で発売したと発表した。これまでこのセキュリティキーのバンドル(BluetoothキーとUSB-Aタイプのキーのキット)は米国でのみ販売されていた。 Tianは通常のログイン認証を根本的に強化する。スマートフォンアプリやSMSへのメッセージといった比較的初歩的なテクノロジーを利用していた従来の2段階認証をGoogleが独自に設計したセキュリティキーで置き換えるものだ。 従来の2段階認証でもユーザーは結局何らかのコードをログインしようとして…続きを読む
米セキュリティ企業の内部ファイルにアクセスが可能なパスワードがGitHub上で公開されていた
誤ってインターネット上に公開されていた電子メールアドレスとパスワードを使って、とあるハッカーがセキュリティ企業でありSSL証明書の発行も行っているComodo(コモド)社の、内部ファイルとドキュメントへのアクセス権限を手に入れた。 この認証情報は、GitHub上にComodoのソフトウェア開発者が所有していた公開リポジトリ上に置かれていたものだった。電子メールアドレスとパスワードを手に入れたあと、そのハッカーはMicrosoft(マイクロソフト)のクラウドサービス上に構築されたComodoのシステムに侵入することができたのだ。そのアカ…続きを読む
GDPR遵守をシンプルにするEthycaが4.5億円を調達
欧州のデータプライバシー規則のGDPRが施行されて1年以上になるが、企業はいまだに遵守するのに苦慮している。米国ニューヨーク市拠点のスタートアップのEthycaは(エシィカ)顧客が規則を遵守できるよう、ゼロからソリューションを作った。そして7月26日、IA VenturesとFounder Collectiveが主導した420万ドル(約4億5600万円)の資金調達を発表した。 この資金調達には、Table Management、Sinai Ventures、Cheddarの創業者であるJon Steinberg(ジョン・ステインバーグ…続きを読む
Siriの録音が定期的に契約企業に送られて分析されていた
内部告発者が持ち込んだその情報をThe Guradian紙に対して確認したApple(アップル)は、ユーザーの音声の録音を秘密裏に契約企業と共有していることにより、GoogleやAmazonなどのいかがわしい企業の仲間入りをしてしまった。その人物は、Siriのクエリは常時人間リスナーたちに送られ精査されていると告げた。そのことは、Appleのプライバシーポリシーに明記されていない。 それらの録音からAppleのIDはわからないそうだが、数秒間の中に個人的な内容が含まれていることもあり、誰であるかがバレてしまうこともある。たとえば位置情…続きを読む
株取引アプリのロビンフッドがパスワードを平文で保存していた
米国時間7月24日、株取引アプリのRobinhood(ロビンフッド)が、一部のユーザーのパスワードを含む資格情報を社内システムに平文で保存していたことを明らかにした。これは極めて深刻なセキュリティ上の誤りだが、同社はデータに不適切にアクセスされたことを示す証拠はないとしている。とはいえ、ユーザーが危険にさらされた恐れがある。念のため、今すぐパスワードを変更しよう。 パスワードや個人情報といった扱いに注意を要するデータは、通常、常に暗号化して保存される。最悪、侵入されてデータベースが流出したとしても、攻撃者にはわけのわからないデータだ。…続きを読む
データの匿名化はウソだと欧州の研究者グループが解明
ヨーロッパの2つの大学の研究者たちが、匿名化されたデータセットから、たった15のデモグラフィック属性から99.98%の精度で個人を再識別できるとされる方法を公表した。 個人情報の複雑なデータセットは、情報サンプル(サブセット)を分離するといった今の匿名化方式では再特定を防げないことを、彼らのモデルは示唆している。 つまり、匿名化して公開された大きなデータセットで、厳格なアクセス制限なくして再特定に対して安全なものはひとつもないということだ。 「私たちの研究が示しているのは、大量にサンプリングされた匿名化データセットであっても、GDPR…続きを読む
もっと前から欲しかったiOS 13の新セキュリティ機能
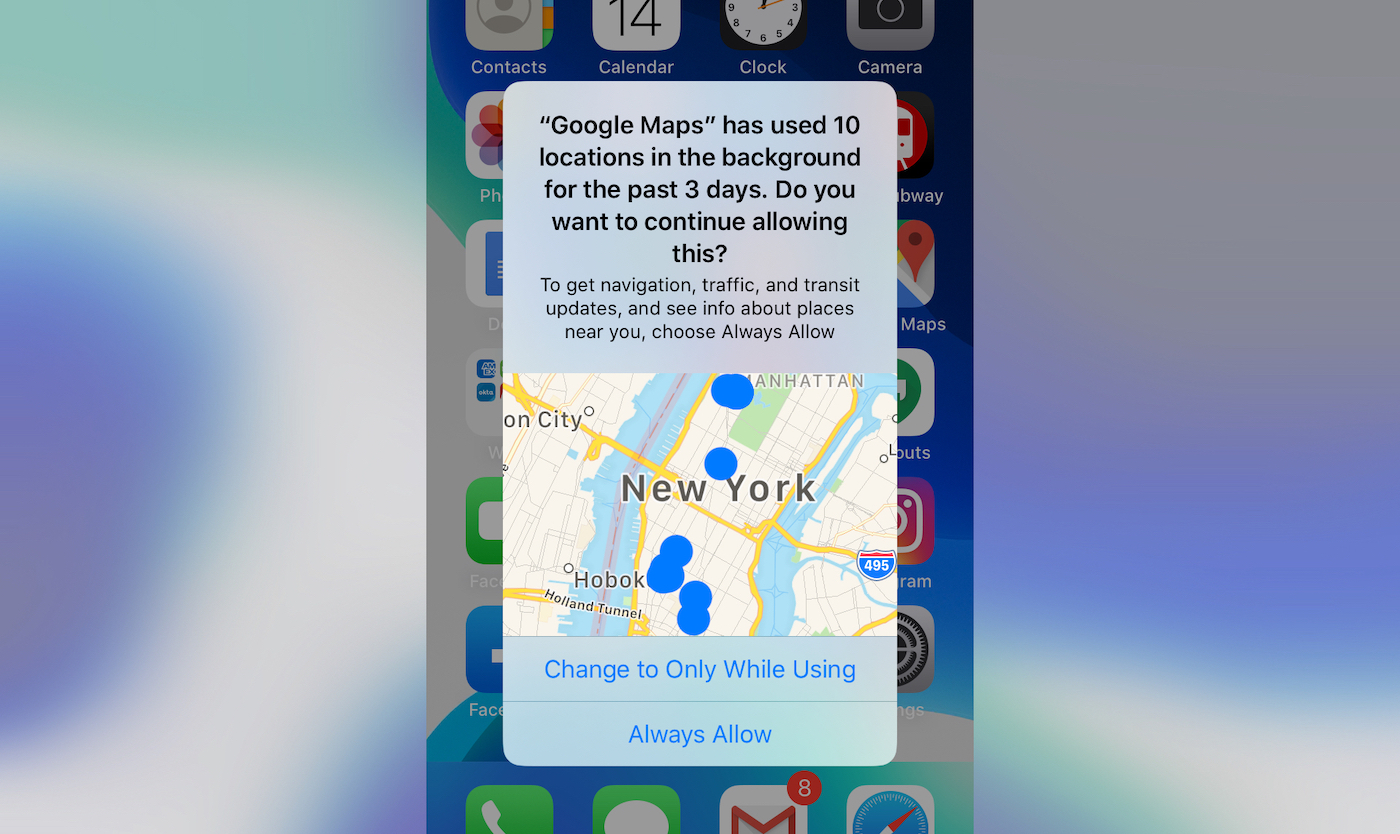
あとほんの数週間後には、Apple(アップル)の高い人気を誇るiPhoneソフトウェアの13番めのメジャーリリース、iOS 13が正式に登場する。それと同時に、iPhoneやiPadの新モデルも発売されるだろう。後者のOSは、それにふさわしいiPadOSと改名された。すでにここ数週間に渡って、iOS 13を試してみる機会を得た。ここでは、セキュリティとプライバシーに関する機能に絞って、何が新しいのか、それはどのように動くのか、というあたりを見ていこう。 いずれも知っておくべきことばかりだ。 ユーザーの位置を追跡するアプリについては通知…続きを読む
Chromeセキュリティバグを見つけたらGoogleから報奨金もらえる
バグを見つけたらひと儲けできるかも。Googleは、深刻なバグを適切なチャネルで初めて報告した人に数万ドルの報奨金を出すとしている。 Googleは2010年にChromeのバグ報奨金プログラムを開始した。米国時間7月18日、同社はこのプログラムの報奨金の最高額を2~3倍に引き上げた。 同プログラムの報奨金の額は、バグの深刻さとレポートの詳しさによって決まる。一般に、詳細の記述が少ない「最低限」のレポートよりは「高品質」のレポートの方が報奨金が多い。高品質のレポートとは、そのバグにどのような危険性があるのか、なぜ発生するのか、どうすれ…続きを読む
Slackが2015年のデータ侵害に遭ったユーザーのパスワードをリセットする
Slackが、4年前のデータ侵害で被害したと思われるユーザーのパスワードをリセットすることを発表した。 同社によると、2015年にハッカーがユーザープロフィールのデータベースに不法アクセスし、その中には暗号化されたパスワードも含まれていた。しかしそのハッカーは、当時ユーザーが入力した平文のパスワードを取り出すコードを挿入した。 Slackによると、最近バグバウンティ(バグ発見報奨金制度)でコンタクトしてきた何者かが、盗んだSlackアカウントのパスワードのリストなるものを、ちらつかせてきた。同社は、それが2015年のデータ侵害と関係あ…続きを読む
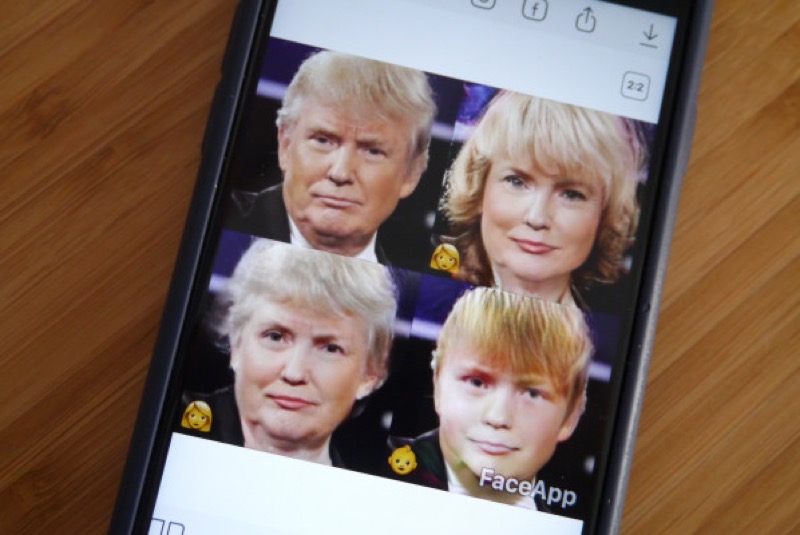
米上院議員が写真加工アプリ「FaceApp」のデータ利用に対して警告
ここ数日FaceAppの話題を逃れるのは難しかった。アプリのさまざまなフィルターを用いた友人の変な写真だったり、iPhoneの許諾を明らかにすり抜ける(実際には違うが)やり方に対するちょっとした炎上騒ぎだったりとかがあふれていた。そして今度は上院議員でさえもがお祭り騒ぎにご登場だ。Chuck Schumer(チャック・シューマー)上院議員がFBIとFTCに対して、アプリのデータ処理方法を精査するように依頼したのだ。 彼は、FBIのChristopher Wray(クリストファー・レイ)ディレクターと、FTCのJoseph Simons…続きを読む
物質の検査にダイヤモンドダストを利用するDust Identityにエアバスやロッキードも投資
Dust Identityのアイデアは、同社の創業者たちがいたMITの研究室で生まれた。そこで彼らは、ダイヤモンドの塵、ダイヤモンドダストを使って物質を認識する技術を開発した。それ以降同社は、この高度な技術の商用化を目指していた。そして米国時間7月17日に同社は、昨年230万ドルのシードラウンドをリードしたKleiner PerkinsによるシリーズAのラウンドで1000万ドルを調達した。 このラウンドには、Airbus VenturesやLockheed Martin Ventures、New Science Ventures、An…続きを読む
FTCの取り締まり強化でデータ倫理は戦略的事業の武器に
50億ドル。データプライバシーに反したとしてFacebookに科される最新の罰金だ。 Facebookのような巨大企業にとってこの額は取るに足りないものと多くの人が考える一方で、それでも米連邦取引委員会(FTC)がこれまでテック企業に科してきた罰金としては最大のものだ。 Facebookは明らかにCambridge Analyticaの件をいまだに引きずっていて、この件以来、同社に対する信用度は51%下がり、「delete Facebook」(Facebookを削除)という文言の検索頻度はこの5年で最も高くなり、Facebookの株価…続きを読む
ステルス能力を獲得したTrickBotがメアド2.5億件を搾取してスパムを撒き散らす
古いマルウェアが進化を続けている。 TrickBot(トリックボット)は、もともと金銭的な搾取を狙ったマルウェアで、すでに広く出回っている。コンピュータに感染すると、電子メールのパスワードとアドレスブックの内容を盗んで、被害者のアカウントから有害な電子メールを撒き散らすことが確認されている。 TrickBotマルウェアが最初に確認されたのは2016年のこと。それ以来、新たな機能と手法を獲得し、感染を拡大してパスワードや認証情報を盗み取ることができるようになってきた。最終的な目的は金銭だ。高い適応性を備え、モジュール化されているので、製…続きを読む
米連邦取引委員会がフェイスブックに制裁金5400億円のゆるい罰
米連邦取引委員会(FTC)が、Facebookのプライバシー問題に関して続けてきた調査で50億ドル(約5400億円)の制裁金を科す方針を固めたと報道されている。 ウォール・ストリート・ジャーナル(WSJ)によると、共和党が大多数を占めるFTCの委員5人が投票を行い、3対2で制裁案への賛成が上回り、制裁は今後司法省の民事部で最終決定される。 50億ドルというのはかなり巨額のように思えるが、Facebookはすでに和解のための費用として30億ドルを引き当てていて、年間売上高の4分の1にも満たない額で不足分を補うことができそうだ(同社の直近…続きを読む
世界初のBluetoothヘアアイロンはハッキング可能で火災やヤケドの恐れあり
Bluetooth接続のヘアアイロンに、あってはならないことが起きた。 英国企業のGlamoriserは「世界初のBluetoothヘアアイロン」のメーカーであると宣伝している。ユーザーがヘアアイロンとアプリを接続すると、温度やヘアスタイルを設定できる。Bluetoothの通信範囲内にいれば、アプリでヘアアイロンのスイッチをオフにすることもできる。 しかし大きな問題がある、このヘアアイロンはハッキングできるのだ。 Pen Test Partnersのセキュリティ研究チームがヘアアイロンを購入してテストしたところ、悪意のあるBlueto…続きを読む
近日開催のイベント

