
カテゴリー: セキュリティ
情報セキュリティ、コンピュータセキュリティ、プライバシー保護などセキュリティ関連の最新ニュース
暗号化コラボアプリのWickrがPsiphonとパートナーして通信の確実到達を確保
あらゆるメッセージが暗号化されるコラボレーションアプリWickr(製品説明)が、スマートVPNツールのPsiphonとパートナーを結んだ。WickrはPsiphonの技術を利用して、どこから送られる通信パケットでも確実に目的地に届くようにする。自宅からでも、粗悪なWi-Fiのカフェでも、あるいは中国の粗悪なWi-Fiのカフェからでも。 そのねらいは、ユーザーがいちいち自分で自分の接続を監査して、自分のアプリケーションが正しく動いていることを確認しなくても、よいようにすることだ。セキュリティの貧弱なアクセスポイントを使ったりすると、それ…続きを読む
AppleがFacebookのOnavoをアプリストアから削除、ユーザーデータの無断収集を処罰
Facebookの次の大きなプライバシー問題はなんだろう?と、座席から身を乗り出すようにして期待していた方、お待ちどおさまでした!。The Wall Street Journalによると、AppleはFacebookのOnavoアプリがApp Storeのポリシーに違反しているとして、近く削除することになった。 本誌TechCrunch宛ての声明で、Appleはその理由を説明している: “私たちはAppleのエコシステム全体にわたって、ユーザーのプライバシーとデータのセキュリティの保護に力を入れている。私たちのガイドラインの最近のアッ…続きを読む
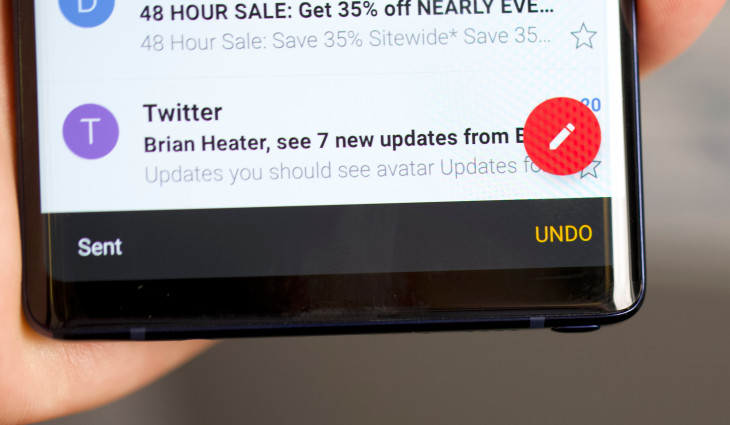
Gmailの送信メール取り消し機能がAndroidにもやってきた
デスクトップに登場してから4か月後の今日(米国時間8/21)、Gmailで仕事や人間関係や自尊心を損なわずにすむ機能、送信メールの自己破壊機能がAndroidにもやってきた。それを見つけたのはAndroid Policeだが、Androidバージョン8.2のアップデートの一環として実装されたようだ。 仕組みは、デスクトップ版と同じだ。メッセージを送ると、小さなプログレスバーが画面の下に出て、右側に“UNDO”という言葉がある。 それ以降、あなたが人生の選択を考え直せる時間は約7秒だ。それを過ぎると、あなたは映画のモンタージュシーンのよ…続きを読む
FacebookとTwitter、イランとロシアの関与が疑われる数百ものアカウントを削除
Facebook は“不審な動き”があったとして数百ものアカウントやページを削除した。こうしたアカウントやページのネットワークは表面上は独立した体裁をとっているが、実際のところはロシアやイランの中央がコントロールしている。これらアカウントのいくつかは1年も前に確認されていた。 Facebookのサイバーセキュリティ政策責任者Nathaniel Gleicherの投稿によると、同社は主に3つのネットワークについてモニターし、セキュリティ会社FireEyeの助けを借りながらまとめる作業を行なった。このまとめについてはFireEyeが別途、…続きを読む
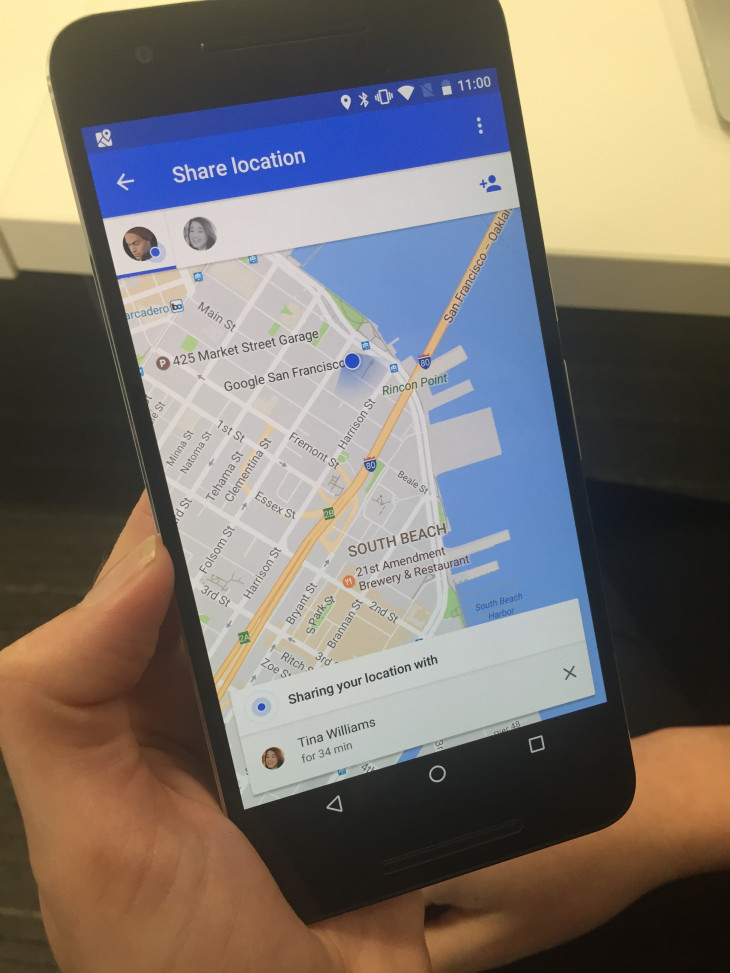
密かにユーザーの位置追跡を続けている件についてGoogleが説明文を更新
4日前(米国時間8/13)には、位置履歴追跡が無効にされてもユーザーの追跡を続けていると認めたGoogleが、Webサイトを更新して、位置に関する同社のポリシーを詳細に説明した。 その、Googleアカウントのヘルプページにはこうある: “この設定は、Google Location ServicesやFind My Deviceなど、そのほかの位置サービスに影響を与えない。また、検索やMapsなどのサービスで、あなたのアクティビティの一部として何らかの位置データが保存されることもありえる。Google AccountでLocation…続きを読む
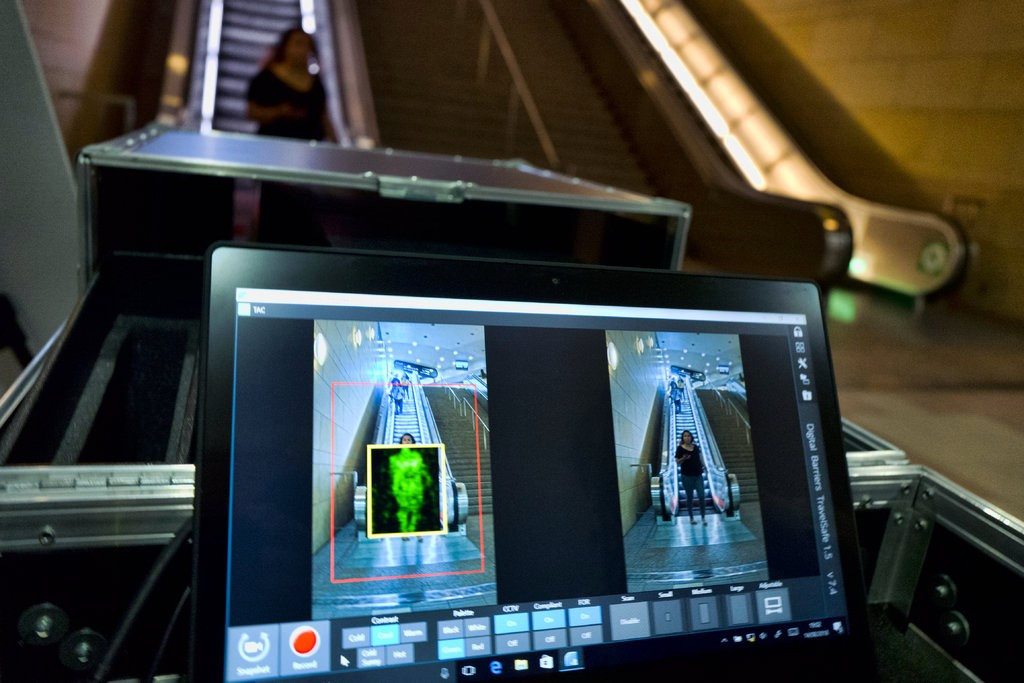
LA地下鉄、全米初の爆発物検知用ボディスキャナー導入へ
ロサンゼルス郡都市圏交通局は、爆発物を検知するポータブルのボディスキャナーを全米で初めて地下鉄とライトレイルに導入すると発表した。 「我々は常に交通システムにリスクを抱えている」。TSA(米国運輸保安庁)のDavid Pekoskeは発表文でこう述べている。「テロが発生しないよう、交通システムの安全性を確保するのが我々の使命だ」。 ポータブルスキャナーは今後数カ月以内に導入される、とLAメトロの保安担当の取締役Alex Wigginsは述べた。AP通信によると、このスキャナーでは30フィート離れたところからフルボディのスキャンが可能で…続きを読む
クラウドネィティブ環境のためのセキュリティベンダーTwistlockがシリーズCで$33Mを調達
世界がクラウドネイティブなアプローチへ移行していくに伴い、アプリケーションとそのデプロイのセキュリティを確保する方法も変わりつつある。クラウドネイティブ環境のセキュリティを提供するTwistlockが今日、Iconiq CapitalがリードするシリーズCのラウンドで3300万ドルを調達したことを発表した。 これまでの投資家YL Ventures, TenEleven, Rally Ventures, Polaris Partners, およびDell Technologies Capitalも、このラウンドに参加した。これで同社の資…続きを読む
Instagramにハッキング被害。数百人規模のアカウント乗っ取り、2要素認証も突破との報告も
画像共有SNSのInstagramで、ユーザーアカウントがハッキング被害に遭う事例が報告されています。ログインした状態で使用していると突然ログアウトされ、再びログインするとハンドル名、プロフィール画像、連絡先その他ユーザー情報がすべて書き換えられているとのこと。2要素認証を設定していてもアカウントを乗っ取られたとの報告もあります。 また、Mashableが伝えるところによると、挿し替えられたアカウントに紐付けられるメールアドレスは”.ru”ドメイン、つまりロシアのものになっているとのこと。したがって自動的に送信されるメッセージは改変さ…続きを読む
Amazon Echoをハックして盗聴できることをセキュリティ研究者たちが発見
DefConでハッカーたちが、スマートスピーカーの新たなセキュリティ問題を公表した。このセキュリティカンファレンスでスピーチしたTencentのWu HuiYuとQian WenxiangはBreaking Smart Speakers: We are Listening to You(スマートスピーカーを破る: あなたを盗聴できる)と題するプレゼンを行い、彼らがAmazonのEchoスピーカーをハックして、それにスパイ役をやらせた方法を説明した。 このハックは、まずAmazon Echoのハンダ付けされている部品を交換するなどして、…続きを読む
Federacyが目指す、スタートアップでも使えるバグ報奨金プログラム
Y Combinator Summer 2018クラスのメンバーであるFederacyは、とても小さなスタートアップでも、バグ報奨金プログラム(見つけたバグによって謝礼を支払う制度)を利用できるようにすることが使命だと考えている。 従来からあるBugcrowdやHackerOneなどが提供するバグ報奨金プログラムは、より大きな組織向けに提供されてきた。それはそれで意義のあるものだったが、双子であるWilliamとJames Sulinskiの2人は、市場にはギャップがあることを感じていた。すなわちそうしたサービスが重要な意味を持つ小規…続きを読む
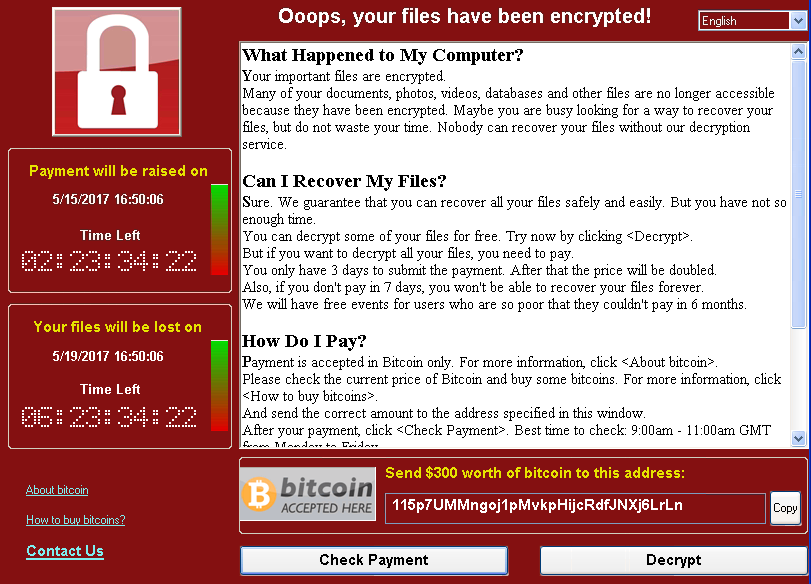
iPhone用チップメーカー、身代金ウィルス感染で工場停止。1年以上パッチ未適用だった
次世代iPhone用のチップを製造していると報道された台湾企業TSMCは、先週末にWannaCryランサムウェアの亜種により複数の工場が停止に追い込まれた件につき、セキュリティパッチを適用していないWindows 7を運用していたことを発表したと伝えられています。 米テック系メディアV3によると、TSMCは記者会見にてパッチを当てていないWindows 7が工場施設の重要プロセスを管理しており、この部分にウィルス被害が及んだと認めたとのこと。 もっとも、生産現場で使うPCとプロセス制御は一般に、個人ユーザーの使用環境とは違う特別な事情…続きを読む
“Amazonで売れば誰でも儲かる”システムを無知な消費者に売る詐欺集団をAmazonとFTCが訴訟
Amazonによると、同社は今、連邦取引委員会(Federal Trade Commission, FTC)による消費者詐欺の捜査に協力している。詐欺容疑者のSellers Playbookはミネソタ州の企業で、Amazon上の出店者(出品者)のお金儲けを助ける、と称していた。 FTCとミネソタ州は今日(米国時間8/6)、Sellers PlaybookとオーナーのJessie TievaおよびCEOのMatthew Tievaを、起訴したことを発表した。結婚している二人はAmazonとの提携関係等はないが、大掛かりな儲け話を被害者た…続きを読む
GoogleがAndroidのグラフィクスドライバーをテストするGraphicsFuzzを買収
Googleが、Androidのグラフィクスドライバーのセキュリティと信頼性をテストするフレームワークを作っているGraphicsFuzzを買収した。この、XDA Developersが最初に気づいたニュースは、GoogleがAndroid 9 Pieのリリースを発表した、その同じ日にやってきた。 Googleはこのニュースを確認したが、詳細の発表はない。また買収の価額なども公表されていない。 GraphicsFuzzのチームは、協同ファウンダーのAlastair Donaldson, Hugues Evrard, およびPaul T…続きを読む
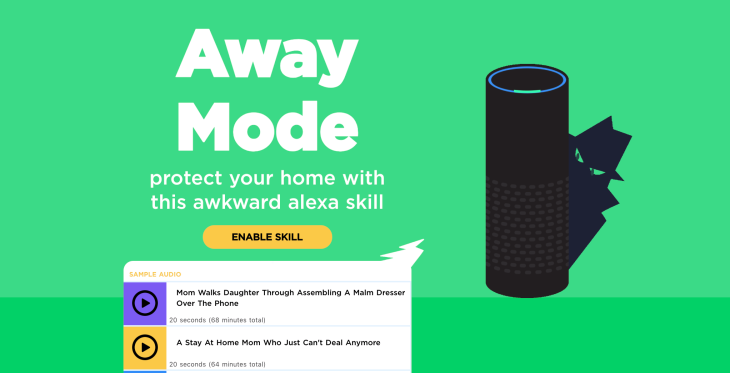
Alexaが大声で馬鹿話をして泥棒を怖がらせるスキル“Away Mode”
【抄訳】 家を留守にするとき、電灯や音楽やテレビをつけっぱなしにして空き巣を防ごうとする人がいる。でも、ここでご紹介する“Away Mode”(お留守モード)というAlexaスキルの考え方は違う。家を明かりや騒音でもって安全にするのではなく、家の人たちがいつ終わるとも知れぬ長い々々、バカバカしい会話をしているような音声を、流しっぱなしにする。 Away Modeを立ち上げると、Alexaは7本用意されているオーディオトラックのどれかを流し始める。どれも、SNLやIt’s Always Sunny in PhiladelphiaやUCB…続きを読む
SpotifyもAlex Jonesのヘイトコンテンツを削除、YouTube、Facebookに次ぎ三社め
一週間あまりの間に三つのテクノロジー企業が、Alex Jonesの人騒がせ的で極右的で陰謀説のコンテンツに対する態度を決めた。その三番目の企業は、昨日(米国時間8/1)一部のコンテンツを削除したSpotifyだ。同社が5月に発表したヘイトコンテンツに対するポリシーに、Infowarsのポッドキャスト番組の一部が違反している、とされた。同社のアクションは、Jonesのビデオに対するYouTubeとFacebookの罰に続くものだ。それらのビデオには、イスラム教排斥や性的少数者の排撃、児童虐待など、両社のポリシーに違反するコンテンツが含ま…続きを読む
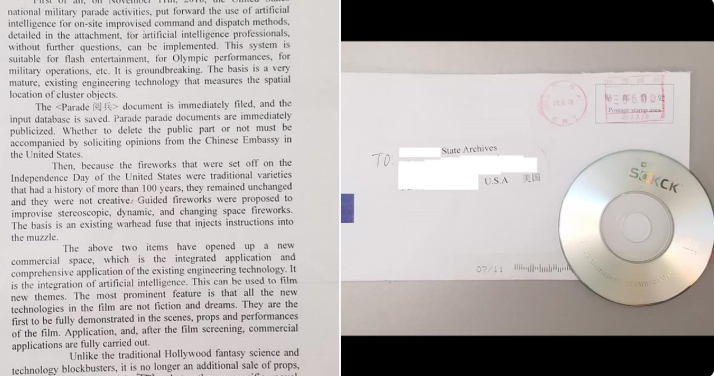
郵送でもフィッシングは可能――中国のハッカー、マルウェア入りCDで政府機関を攻撃
単純だが効果的なソーシャル・エンジニアリングの手法だ。中国のハッカーは政府機関に対してマルウェアを入れたCDを郵送するという攻撃を行っていいるという。DHS(国土安全保障省)が組織したMS-ISAC(Multi-State Information Sharing and Analysis Center)はこれに関する情報を公開して警戒を呼びかけている。 非常に単純なトリックで、中国の消印が押された封筒でCDが同梱された無意味な書簡が政府機関に届けられる。このCDのWordファイルにはスクリプト・ベースのマルウェアが仕込まれている。誰か…続きを読む
Google、“コンテキスト・アウェア”なユーザー認証ツールを発表
アプリケーションやオンラインサービス上の情報を保護するにあたり、もはやユーザーネームとパスワードによる認証だけでは不十分だということには、すでに多くの人が気づいているだろう。にもかかわらず、未だほとんどのケースにおいて、このふたつはセキュリティ上の重要なツールとして機能している。問題は、EquifaxやAnthem、Targetをはじめとするデータ漏えい事件を背景に、ネット上のブラックマーケットで人々のログイン情報が広くやりとりされているという点だ。 Googleはまさにこの問題に取り組むため、本日の(現地時間7/25)Google …続きを読む
Googleドライブに暗号化サービス導入――Virtruと提携発表
企業及び個人ユーザー向けメール暗号化サービスで知られるVirtruは今日(米国時間7/25)、Googleと提携したことを発表した。これによりVirtruの暗号化テクノロジーがGoogle Driveで利用できるようになる。 数年前にはVirtruはGoogleの承認を得ないままGmailに自社の暗号化サービスを接続していたが、最近ではGoogleもVirtruの方式に価値を認め、全面的に協力するようになっていた。 Virtruの新しいData Protection for Google DriveはGmail向け暗号化サービスをGo…続きを読む
エンタープライズG Suiteのアドミンのセキュリティ能力を高度化するツールをGoogleが提供
今日(米国時間7/24)行われたGoogleのCloud Nextカンファレンスでは、G Suiteのアップデートが数多く発表され、その多くはユーザー体験にフォーカスしていたが、それに加えて、アドミンのための新しいセキュリティ調査ツールも紹介された。それはセキュリティの問題を防止ないし検出するための既存のツールを補うもので、G Suiteセキュリティセンターを一層強化することがねらいだ。 G Suiteのプロダクトマネージャ担当VP David Thackerは、次のように語る: “G Suiteのセキュリティセンターの全体的な目標は…続きを読む
GM、フォード、テスラ、トヨタなど、多数の自動車メーカーの企業秘密が誰でもアクセス可能状態になっていた
セキュリティを研究するUpGuard Cyber Riskは、先の金曜日に、GM、フィアット・クライスラー、フォード、テスラ、トヨタ、ティッセンクルップ、そしてフォルクスワーゲンを含む100社以上の製造会社の重要ドキュメントが、Level One Roboticsが所有するサーバー上で誰でもアクセス可能な状態になっていたと発表した。 UpGuard Cyber Riskによれば、工業オートメーションサービスを提供するLevel One Roboticsのサーバーが、大量のデータセットのバックアップを行う際に使われるファイルプロトコルで…続きを読む
近日開催のイベント

